2026年11月20日
教職員,学生 各位
情報基盤センター
support@cc.uec.ac.jp
証明書更新作業に伴うサービスの一時停止について
平素より弊センターの活動にご理解とご協力をいただき誠にありがとうございます。
サーバ証明書入替えのため,下記のとおりメンテナンスを行います.作業中,一部の
サービスが一時的に利用できなくなりますのでご注意ください.
ご不便をおかけしますが,ご理解とご協力のほどよろしくお願い申し上げます.
記
[期間]
2026/11/24(火)7:30-9:00 のうち,各システム1分程度
[対象]
UECアカウントで利用できる学内システム
[影響]
期間内,UECアカウントを利用したログインおよびシステム利用が一時的にできません.
* UECクラウドアカウントには影響ありません
以上.
2026/11/19 15:00から2026/11/20 12:00のセキュリティ情報です。
今月1ヶ月分のまとめはこちらをご覧下さい。
総合
CISA, JPCERT/CC, IPAからの注意喚起など。
- 【事前準備のお願い】PHPのセキュリティリリース公開予定について(11月)
- IPA発表のPHPの脆弱性対応の事前注意喚起です。
- NGINXの複数の脆弱性対策について(CVE-2026-123007、CVE-2026-123633等)
- IPA発表のNGINXのセキュリティアップデートに関する注意喚起です。
Microsoft
Microsoft製品に関する情報。
- Microsoft released the latest Microsoft Edge for Stable (Version 158.0.4370.33)がリリース
-
- 影響を受ける製品
- Microsoft Edge.
- 詳細
- 最新のChromium projectの最新のアップデートを反映したリリースです。
- 解決法
- 自動的に更新されます。自動的に更新されない場合は手動で更新を行なってください。
UNIX
UNIX系OSおよびUNIX上で動作するアプリケーションに関する情報。
扱うOS: Red Hat Enterprise Linux (標準のみ), Ubuntu, Debian, Slackware, FreeBSD, NetBSD, OpenBSD.
- Red Hat Enterprise Linuxのgstreamer1-plugins-bad-free RHSA-2026:100479, RHSA-2026:100478, skopeo, kernel RHSA-2026:100661, RHSA-2026:100662, java-25-openjdk RHSA-2026:100572, RHSA-2026:100571, edk2, kernel-rt, sosのセキュリティフィックス
-
- 影響を受ける製品
- Red Hat Enterprise Linux for x86_64 8 x86_64, Red Hat Enterprise Linux for IBM z Systems 8 s390x, Red Hat Enterprise Linux for Power, little endian 8 ppc64le, Red Hat Enterprise Linux for ARM 64 8 aarch64 (gstreamer1-plugins-bad-free, sos). Red Hat CodeReady Linux Builder for x86_64 8 x86_64, Red Hat CodeReady Linux Builder for Power, little endian 8 ppc64le, Red Hat CodeReady Linux Builder for ARM 64 8 aarch64, Red Hat CodeReady Linux Builder for IBM z Systems 8 s390x (gstreamer1-plugins-bad-free). Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 8.10 x86_64 (gstreamer1-plugins-bad-free, kernel-rt, sos). Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 8.10 aarch64, Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 8.10 ppc64le, Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 8.10 s390x (gstreamer1-plugins-bad-free, sos). Red Hat Enterprise Linux for x86_64 9 x86_64, Red Hat Enterprise Linux for ARM 64 9 aarch64, Red Hat CodeReady Linux Builder for x86_64 9 x86_64, Red Hat CodeReady Linux Builder for Power, little endian 9 ppc64le, Red Hat CodeReady Linux Builder for ARM 64 9 aarch64, Red Hat CodeReady Linux Builder for IBM z Systems 9 s390x (gstreamer1-plugins-bad-free, kernel, java-25-openjdk, edk2). Red Hat Enterprise Linux for IBM z Systems 9 s390x, Red Hat Enterprise Linux for Power, little endian 9 ppc64le (gstreamer1-plugins-bad-free, kernel, java-25-openjdk). Red Hat Enterprise Linux for x86_64 10 x86_64, Red Hat Enterprise Linux for IBM z Systems 10 s390x, Red Hat Enterprise Linux for Power, little endian 10 ppc64le, Red Hat Enterprise Linux for ARM 64 10 aarch64 (skopeo, kernel, java-25-openjdk). Red Hat CodeReady Linux Builder for x86_64 10 x86_64, Red Hat CodeReady Linux Builder for Power, little endian 10 ppc64le, Red Hat CodeReady Linux Builder for ARM 64 10 aarch64, Red Hat CodeReady Linux Builder for IBM z Systems 10 s390x (kernel, java-25-openjdk). Red Hat Enterprise Linux for x86_64 - Extended Update Support 10.2 x86_64, Red Hat Enterprise Linux for IBM z Systems - Extended Update Support 10.2 s390x, Red Hat Enterprise Linux for Power, little endian - Extended Update Support 10.2 ppc64le, Red Hat Enterprise Linux for ARM 64 - Extended Update Support 10.2 aarch64, Red Hat Enterprise Linux for ARM 64 - 4 years of updates 10.2 aarch64, Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 10.2 s390x, Red Hat Enterprise Linux for Power, little endian - 4 years of support 10.2 ppc64le, Red Hat Enterprise Linux for x86_64 - 4 years of updates 10.2 x86_64, Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 10.2 x86_64, Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 10.2 aarch64, Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 10.2 ppc64le, Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 10.2 s390x (java-25-openjdk, sos). Red Hat CodeReady Linux Builder for x86_64 - Extended Update Support 10.2 x86_64, Red Hat CodeReady Linux Builder for Power, little endian - Extended Update Support 10.2 ppc64le, Red Hat CodeReady Linux Builder for IBM z Systems - Extended Update Support 10.2 s390x, Red Hat CodeReady Linux Builder for ARM 64 - Extended Update Support 10.2 aarch64 (java-25-openjdk). Red Hat Enterprise Linux for x86_64 - Extended Update Support 9.8 x86_64, Red Hat Enterprise Linux for IBM z Systems - Extended Update Support 9.8 s390x, Red Hat Enterprise Linux for Power, little endian - Extended Update Support 9.8 ppc64le, Red Hat Enterprise Linux for ARM 64 - Extended Update Support 9.8 aarch64, Red Hat Enterprise Linux Server for Power LE - Update Services for SAP Solutions 9.8 ppc64le, Red Hat Enterprise Linux for x86_64 - Update Services for SAP Solutions 9.8 x86_64, Red Hat Enterprise Linux for ARM 64 - 4 years of updates 9.8 aarch64, Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 9.8 s390x, Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 9.8 x86_64, Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 9.8 aarch64, Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 9.8 ppc64le, Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 9.8 s390x (java-25-openjdk, sos). Red Hat CodeReady Linux Builder for x86_64 - Extended Update Support 9.8 x86_64, Red Hat CodeReady Linux Builder for Power, little endian - Extended Update Support 9.8 ppc64le, Red Hat CodeReady Linux Builder for IBM z Systems - Extended Update Support 9.8 s390x, Red Hat CodeReady Linux Builder for ARM 64 - Extended Update Support 9.8 aarch64 (java-25-openjdk). Red Hat Enterprise Linux for Real Time 8 x86_64, Red Hat Enterprise Linux for Real Time for NFV 8 x86_64 (kernel-rt). Red Hat Enterprise Linux for x86_64 - Extended Update Support 10.0 x86_64, Red Hat Enterprise Linux for x86_64 - Extended Update Support 9.6 x86_64, Red Hat Enterprise Linux for x86_64 - Extended Life Cycle Long Life 8.8 x86_64, Red Hat Enterprise Linux for x86_64 - Extended Life Cycle Long Life 8.6 x86_64, Red Hat Enterprise Linux for x86_64 - Extended Life Cycle Long Life 8.4 x86_64, Red Hat Enterprise Linux Server - AUS 9.6 x86_64, Red Hat Enterprise Linux Server - AUS 9.4 x86_64, Red Hat Enterprise Linux Server - AUS 9.2 x86_64, Red Hat Enterprise Linux Server - AUS 8.6 x86_64, Red Hat Enterprise Linux Server - AUS 8.4 x86_64, Red Hat Enterprise Linux for IBM z Systems - Extended Update Support 10.0 s390x, Red Hat Enterprise Linux for IBM z Systems - Extended Update Support 9.6 s390x, Red Hat Enterprise Linux for Power, little endian - Extended Update Support 10.0 ppc64le, Red Hat Enterprise Linux for Power, little endian - Extended Update Support 9.6 ppc64le, Red Hat Enterprise Linux Server - TUS 8.8 x86_64, Red Hat Enterprise Linux for ARM 64 - Extended Update Support 10.0 aarch64, Red Hat Enterprise Linux for ARM 64 - Extended Update Support 9.6 aarch64, Red Hat Enterprise Linux Server for Power LE - Update Services for SAP Solutions 9.6 ppc64le, Red Hat Enterprise Linux Server for Power LE - Update Services for SAP Solutions 9.4 ppc64le, Red Hat Enterprise Linux Server for Power LE - Update Services for SAP Solutions 9.2 ppc64le, Red Hat Enterprise Linux Server for Power LE - Update Services for SAP Solutions 8.8 ppc64le, Red Hat Enterprise Linux for x86_64 - Update Services for SAP Solutions 9.6 x86_64, Red Hat Enterprise Linux for x86_64 - Update Services for SAP Solutions 9.4 x86_64, Red Hat Enterprise Linux for x86_64 - Update Services for SAP Solutions 9.2 x86_64, Red Hat Enterprise Linux for x86_64 - Update Services for SAP Solutions 8.8 x86_64, Red Hat Enterprise Linux for ARM 64 - 4 years of updates 10.0 aarch64, Red Hat Enterprise Linux for ARM 64 - 4 years of updates 9.6 aarch64, Red Hat Enterprise Linux for ARM 64 - 4 years of updates 9.4 aarch64, Red Hat Enterprise Linux for ARM 64 - 4 years of updates 9.2 aarch64, Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 10.0 s390x, Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 9.6 s390x, Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 9.4 s390x, Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 9.2 s390x, Red Hat Enterprise Linux for Power, little endian - 4 years of support 10.0 ppc64le, Red Hat Enterprise Linux for Power, little endian - 4 years of support 9.6 ppc64le, Red Hat Enterprise Linux for x86_64 - 4 years of updates 10.0 x86_64, Red Hat Enterprise Linux for x86_64 - 4 years of updates 9.6 x86_64, Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 9.6 x86_64, Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 9.4 x86_64, Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 9.2 x86_64, Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 9.6 aarch64, Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 9.4 aarch64, Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 9.2 aarch64, Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 9.6 ppc64le, Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 9.4 ppc64le, Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 9.2 ppc64le, Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 9.6 s390x, Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 9.4 s390x, Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 9.2 s390x (sos).
- 詳細
- gstreamer1-plugins-bad-free(RHSA-2026:100479, RHSA-2026:100478)はMXFデマルチプレクサのテンポラルオフセットテーブルにおける境界外書き込みの脆弱性を、skopeoは4件の脆弱性を、kernel(RHSA-2026:100661)は22件の脆弱性を、kernel(RHSA-2026:100662)は13件の脆弱性を、java-25-openjdk(RHSA-2026:100572, RHSA-2026:100571)は10件の脆弱性を、edk2はCMS EnvelopedData処理におけるNULLポインタ参照によるサービス拒否およびEDK II PXEドライバにおけるプリブートリモートコード実行の2件の脆弱性を、kernel-rtは13件の脆弱性を、sosは検証されていないシンボリックリンク・ハードリンクターゲットを介したパストラバーサルによる任意ファイル書き込みの脆弱性をそれぞれフィックスしています。
- 解決法
- 文書に従って更新を行ってください。
- Ubuntu Linuxのopenjdk-lts, openjdk-17, openjdk-25, openjdk-27, nginx, Linux kernel (Azure), Linux kernel USN-9161-1, USN-9162-1, USN-9163-1, Linux kernel (FIPS) USN-9164-1, Linux kernel USN-9165-1, USN-9166-1, USN-9167-1, USN-9168-1, Linux kernel (FIPS) USN-9168-2, Linux kernel (AWS), Linux kernel USN-9170-1, Linux kernel (AWS FIPS), Linux kernel USN-9171-1, Linux kernel (Oracle) USN-9171-2, Linux kernel USN-9172-1, USN-9173-1, Linux kernel (GCP FIPS), Linux kernel (Oracle) USN-9175-1, Rubyのセキュリティフィックス
-
- 影響を受ける製品
- Ubuntu 26.10 (Linux kernel (USN-9165-1), nginx, openjdk-17, openjdk-25, openjdk-27, openjdk-lts, Ruby). Ubuntu 26.04 LTS (Linux kernel (USN-9166-1), nginx, openjdk-17, openjdk-25, openjdk-lts, Ruby). Ubuntu 24.04 LTS (Linux kernel (USN-9166-1, USN-9173-1), Linux kernel (Azure), Linux kernel (GCP FIPS), Linux kernel (Oracle) (USN-9175-1), nginx, openjdk-17, openjdk-25, openjdk-lts, Ruby). Ubuntu 22.04 LTS (Linux kernel (USN-9167-1, USN-9168-1, USN-9173-1), Linux kernel (FIPS) (USN-9168-2), nginx, openjdk-17, openjdk-25, openjdk-lts, Ruby). Ubuntu 20.04 LTS (Linux kernel (USN-9161-1, USN-9162-1, USN-9167-1, USN-9170-1), Linux kernel (AWS), Linux kernel (AWS FIPS), nginx, openjdk-17, openjdk-lts). Ubuntu 18.04 LTS (Linux kernel (USN-9161-1, USN-9170-1, USN-9171-1), nginx, openjdk-17, openjdk-lts). Ubuntu 16.04 LTS (Linux kernel (USN-9163-1, USN-9171-1, USN-9172-1), Linux kernel (FIPS) (USN-9164-1), Linux kernel (Oracle) (USN-9171-2), nginx). Ubuntu 14.04 LTS (Linux kernel (USN-9163-1, USN-9171-1, USN-9172-1), nginx).
- 詳細
- openjdk-ltsは5件の脆弱性を、openjdk-17は8件の脆弱性を、openjdk-25は10件の脆弱性を、openjdk-27は10件の脆弱性を、nginxは8件の脆弱性を、Linux kernel (Azure)は3262件の脆弱性を、Linux kernel(USN-9161-1)はS/390ドライバやファイルシステム基盤、内部共有メモリドライバ、トレース基盤における3件の脆弱性を、Linux kernel(USN-9162-1)はS/390ドライバやファイルシステム基盤、内部共有メモリドライバにおける2件の脆弱性を、Linux kernel(USN-9163-1)はファイルシステム基盤における脆弱性を、Linux kernel (FIPS)(USN-9164-1)は20件の脆弱性を、Linux kernel(USN-9165-1)は19件の脆弱性を、Linux kernel(USN-9166-1)は139件の脆弱性を、Linux kernel(USN-9167-1)は327件の脆弱性を、Linux kernel(USN-9168-1)は295件の脆弱性を、Linux kernel (FIPS)(USN-9168-2)は295件の脆弱性を、Linux kernel (AWS)は156件の脆弱性を、Linux kernel(USN-9170-1)はIPv4ネットワーキングやイーサネットブリッジ、Netfilter、SCTPプロトコル、XFRMサブシステムにおける3件の脆弱性を、Linux kernel (AWS FIPS)はIPv4ネットワーキングやイーサネットブリッジ、Netfilter、SCTPプロトコル、XFRMサブシステムにおける3件の脆弱性を、Linux kernel(USN-9171-1)はIPv4ネットワーキングやイーサネットブリッジ、Netfilter、XFRMサブシステムにおける2件の脆弱性を、Linux kernel (Oracle)(USN-9171-2)はIPv4ネットワーキングやイーサネットブリッジ、Netfilter、XFRMサブシステムにおける2件の脆弱性を、Linux kernel(USN-9172-1)はIPv4ネットワーキングやイーサネットブリッジ、Netfilter、XFRMサブシステムにおける2件の脆弱性を、Linux kernel(USN-9173-1)は592件の脆弱性を、Linux kernel (GCP FIPS)は477件の脆弱性を、Linux kernel (Oracle)(USN-9175-1)は485件の脆弱性を、Rubyは7件の脆弱性をそれぞれフィックスしています。
- 解決法
- 文書に従って更新を行ってください。
- Debian GNU/Linuxのlibreoffice, libvisio, needrestart DSA-6637-1, DSA-6637-2, haproxy, openjdk-21, openjdk-25, php8.4, nginxのセキュリティフィックス
-
- 影響を受ける製品
- stable (trixie)
- 詳細
- libreofficeは24件の脆弱性を、libvisioは入力のサニタイズ不備によるサービス拒否や任意のコード実行の脆弱性を、needrestart(DSA-6637-1)はプロセス名やcgroupパスの検証不備によるローカル権限昇格の脆弱性を、haproxyはHTTPリクエストスマグリングやリクエストルーティングエラー、サービス拒否を引き起こす3件の脆弱性を、openjdk-21は10件の脆弱性を、openjdk-25は11件の脆弱性を、php8.4は12件の脆弱性を、nginxは9件の脆弱性をそれぞれフィックスしています。needrestart(DSA-6637-2)は回帰エラーをフィックスしています。
- 解決法
- 自動更新エージェントを用いるか手動でアップグレードを行なってください。
- Slackware Linuxのgnutls, perl, phpのセキュリティフィックス
-
- 影響を受ける製品
- 15.0, -current
- 詳細
- gnutlsは証明書リストやRSA-PSKユーザー名コピーのメモリ割り当て失敗時のクラッシュ、決定論的DSA署名におけるバッファオーバーラン、名前制約の検証不備などの3件の脆弱性を、perlはIO-Socket-SSLにおけるPublicSuffixリストの更新処理不備や生成ファイルのデータセクションからの逸脱を許す2件の脆弱性を、phpは12件の脆弱性をそれぞれフィックスしています。
- 解決法
- 自動更新エージェントを用いるか手動でアップグレードを行なってください。
Apple
Macおよびこれに関連するアプリケーションに関する情報(iPhone/iPadを除く)。
Applications
各種アプリケーションに関する情報。
扱う主なアプリケーション: apache, openssh, openssl, BINDなど。ネットワーク機器・アプライアンス等もここに分類します。
- PHP 8.6.0, PHP 8.5.13, PHP 8.4.28, PHP 8.3.37, PHP 8.2.36がリリース
-
- 影響を受ける製品
- PHP.
- 詳細
- 合わせて17件の脆弱性をそれぞれフィックスしています。7件がcritical, 4件がhighに分類されています。
- 解決法
- 入手しアップデートしてください。バイナリパッケージを利用している場合は各OSベンダのアナウンスに注意してください。
- 参考情報
-
- SerivceNow : KB3235180 : [Security Advisory] November 2026 CVE Advisory Notification
-
- 影響を受ける製品
- ServiceNow AI Platform Release Australia.
- 詳細
- コード挿入の1件の脆弱性とプロンプト挿入の1件の脆弱性をフィックスしています。
- 解決法
- パッチがリリースされています。文書を確認してください。
- WatchGuardがセキュリティアドバイザリをリリース
-
- 影響を受ける製品
- WatchGuard Dimension.
- 詳細
- 11月19日にDimensionの15件のセキュリティアドバイザリがリリースされています。3件がcritical, 10件がhighに分類されています。Security Advisoriesのページをご確認下さい。
- 解決法
- 文書の指示に従ってください。
- SVD-2026-1112 : Vulnerabilities in NGINX affecting Splunk Products - November 2026
-
- 影響を受ける製品
- Splunk製品。
- 詳細
- NGINXの脆弱性の影響を調査中です。
- 解決法
- ベンダーからの情報に注意してください。
- APSB26-208 : Security updates available for Adobe Animate
-
- 影響を受ける製品
- Adobe Animate.
- 詳細
- Java4Shellの1件のリモート脆弱性をフィックスしています。Criticalに分類されています。
- 解決法
- 文書に従ってください。
- Palo Alto Networks : CVE-2026-114938 Portfolio Status: Impact of Java Vulnerability (CVE-2026-114938) on Palo Alto Networks Products
-
- 影響を受ける製品
- Idira - Privilege Threat Analytics, Idira - Remote Access Connector, Idira - Remote Access Connector CLI, Idira - Secure Access with an HTML5 Gateway (On-Prem).
- 詳細
- Idira - Privilege Threat Analytics, Idira - Remote Access Connector, Idira - Remote Access Connector CLI, Idira - Secure Access with an HTML5 Gateway (On-Prem)のJava4Shellの1件のリモート脆弱性をフィックスしています。Criticalに分類されています。
- 解決法
- クラウド製品は対応済みです。オンプレ製品は文書に従ってください。
- Atlassian: November 2022: Atlassian Security Advisories Overview
-
- 影響を受ける製品
- Crowd. Bitbucket Server. Bitbucket Data Center.
- 詳細
- 2件のセキュリティアドバイザリが公開されています。
- 解決法
- 文書に従ってください。
- 参考情報
-
- VMSA-2026-0009: VMware vCenter, Tools, and SDDC Manager updates address multiple vulnerabilities (CVE-2026-123890, CVE-2026-123891, CVE-2026-123892, CVE-2026-123893, CVE-2026-123894)
-
- 影響を受ける製品
- VMware Cloud Foundation. VMware Telco Cloud Infrastructure. VMware Telco Cloud Platform. VMware vCenter Server. VMware vSphere Foundation.
- 詳細
- 5件の脆弱性をフィックスしています。1件がcriticalに分類されています。
- 解決法
- 脆弱性を解決したバージョンが用意されています。文書に従ってください。
- 参考情報
-
- TrendAI : KA-0025138 : SECURITY ADVISORY: NGINX HTTP/2 Use-After-Free & Heap Buffer Overflow (CVE-2026-123633 / CVE-2026-123007)
-
- 影響を受ける製品
- TrendAI Vision One Service Gateway.
- 詳細
- TrendAI Vision One Service GatewayはNGINXの脆弱性の影響を受けます。
- 解決法
- Hotfixがリリース予定です。文書に従ってください。
- Tanableがセキュリティアドバイザリをリリース
-
- 影響を受ける製品
- Tenable Security Center.
- 詳細
- 11月19日に2件のセキュリティアドバイザリがリリースされています。2件ともcriticalに分類されています。Tenable Product Security Advisoriesのページをご確認下さい。
- 解決法
- 文書の指示に従ってください。
- JetBrainsがセキュリティアドバイザリをリリース
-
- 影響を受ける製品
- JetBrains Rider, ReSharper, Ktor, Junie GitHub Action, Junie CLI, Junie, IntelliJ IDEA, Datalore.
- 詳細
- 11月20日にJetBrains Rider, ReSharper, Ktor, Junie GitHub Action, Junie CLI, Junie, IntelliJ IDEA, Dataloreの16件のセキュリティアドバイザリがリリースされています。Fixed security issuesのページをご確認下さい。
- 解決法
- 文書の指示に従ってください。
- 参考情報
-
- Arista Networks : Security Advisory 0228
-
- 影響を受ける製品
- ARISTA社の複数の製品。
- 詳細
- Java4Shellの脆弱性の影響を調査中です。
- 解決法
- ベンダーからの情報に注意してください。
- Springがセキュリティアドバイザリをリリース
-
- 影響を受ける製品
- 複数のSpring製品。
- 詳細
- 11月19日に90件のセキュリティアドバイザリが公開されています。5件がcritical, 24件がhighに分類されています。Spring Security Advisoriesのページをご確認下さい。
- 解決法
- 文書の指示に従ってください。
- cPanel : Security: Critical PHP Security Release on November 18, 2026
-
- 影響を受ける製品
- cPanel & WHM, cPanel EasyApache4.
- 詳細
- PHPのセキュリティアップデートに対応するものです。
- 解決法
- 文書に従ってアップデートしてください。
2026年11月19日にメールIDとパスワードを窃取する詐欺メールが学内のメールアドレスに送信されてきていることを確認しました。サンプルとして一部を示します。
No.1
17:55:16着信
From: "Support_cc.uec.ac.jp" <service@santhoshmathew.com>
Subject: [Action Required] Server Upgrade Notification
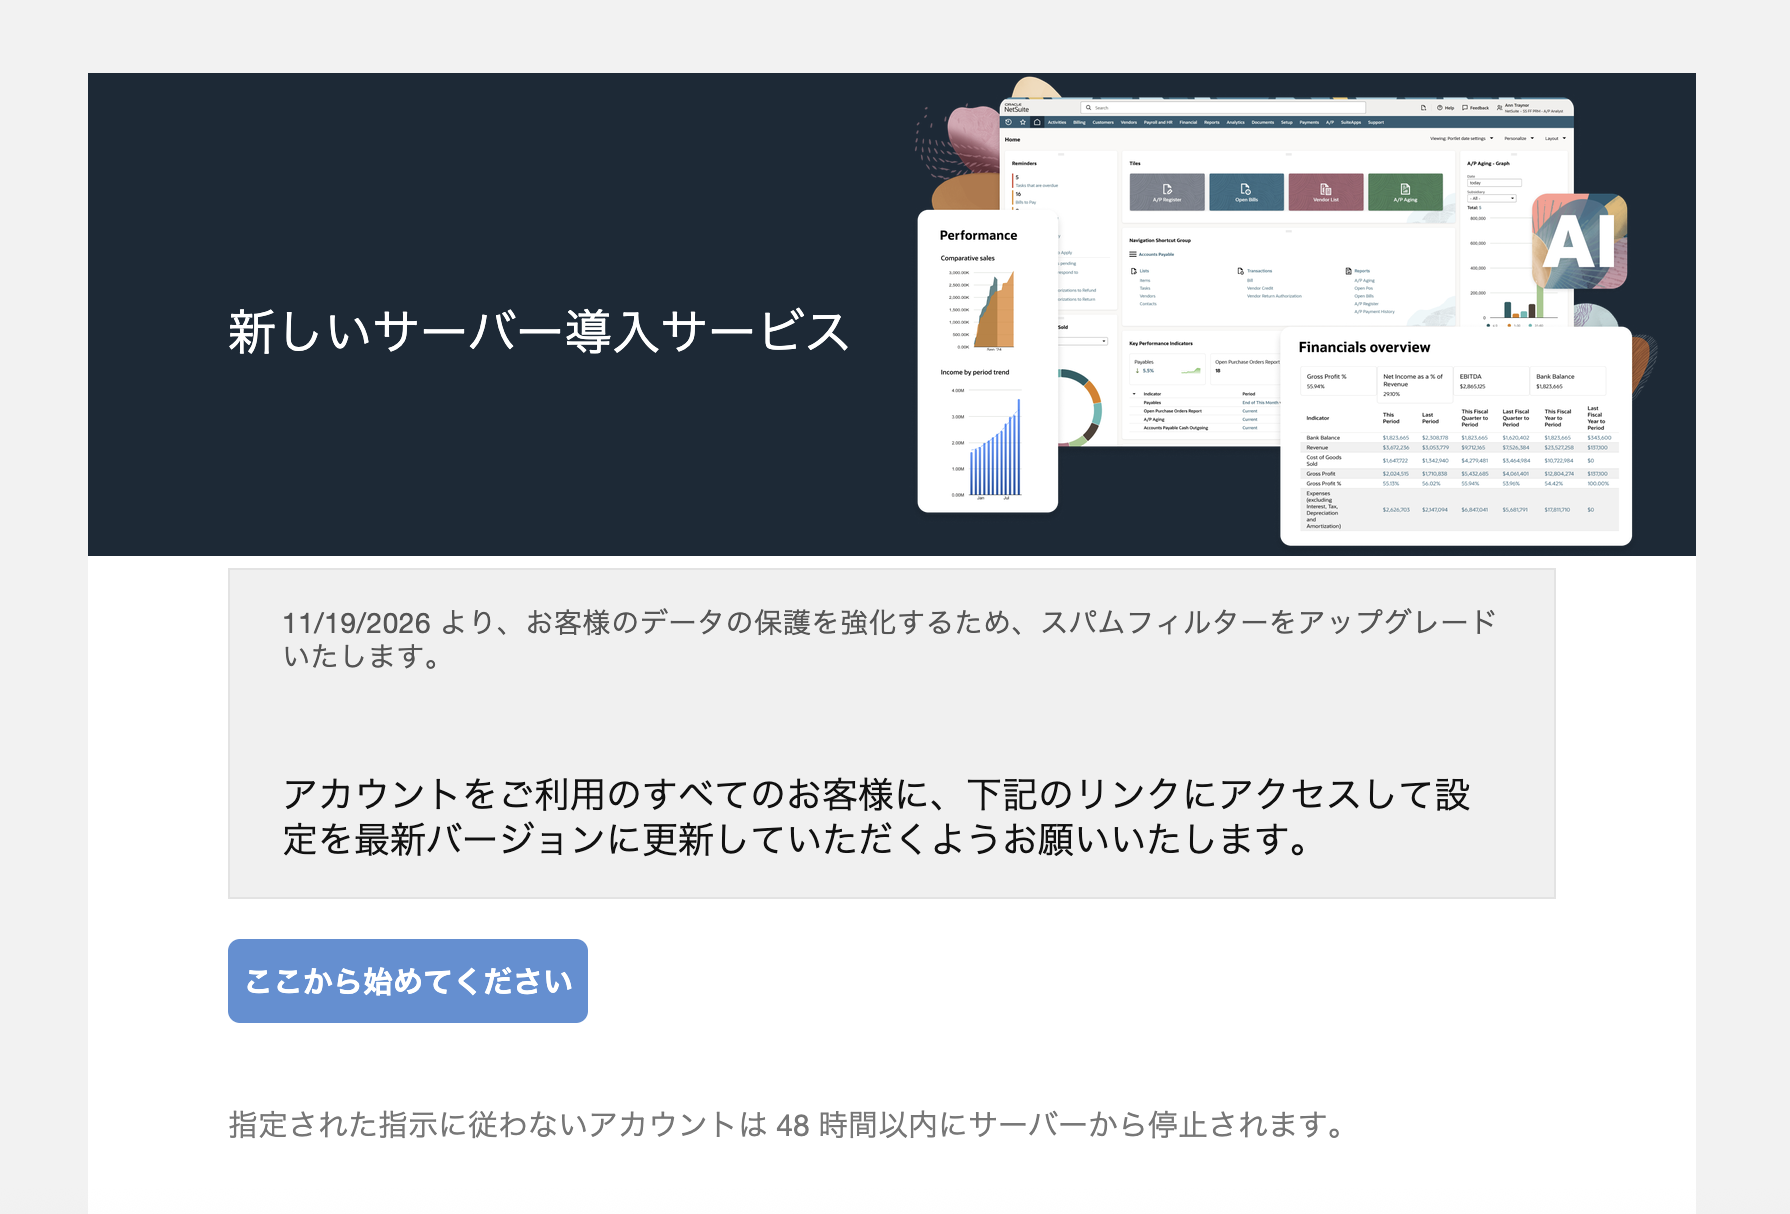
リンク先は詐欺サイトが動作しています。
他にもある可能性があります。全学メールゲートウェイにてSubjectに[SPAM]が挿入されているものもあります。
本学構成員の方で万が一、ID・パスワード等を送ってしまった方は至急情報基盤センターにご連絡ください。
2026/11/18 12:00から2026/11/19 15:00のセキュリティ情報です。
今月1ヶ月分のまとめはこちらをご覧下さい。
総合
CISA, JPCERT/CC, IPAからの注意喚起など。
- CISA Adds Four Known Exploited Vulnerabilities to Catalog
- CISAが4件の悪用された脆弱性をKnown Exploited Vulnerabilities Catalogに追加したことに関する広報です。
参考情報
- Oracle Java の脆弱性対策について(2026年11月)
- IPA発表のOracle Javaのセキュリティアップデートに関する注意喚起です。
Microsoft
Microsoft製品に関する情報。
UNIX
UNIX系OSおよびUNIX上で動作するアプリケーションに関する情報。
扱うOS: Red Hat Enterprise Linux (標準のみ), Ubuntu, Debian, Slackware, FreeBSD, NetBSD, OpenBSD.
- Red Hat Enterprise Linuxのjava-17-openjdk RHSA-2026:100564, RHSA-2026:100563, Satellite 6.18.11 Async, kpatch-patch-4_18_0-553_109_1, kpatch-patch-4_18_0-553_125_1, kpatch-patch-4_18_0-553_158_1, kpatch-patch-4_18_0-553_72_1, kpatch-patch-4_18_0-553_85_1のセキュリティフィックス
-
- 影響を受ける製品
- Red Hat Enterprise Linux for x86_64 9 x86_64, Red Hat Enterprise Linux for x86_64 - Extended Update Support 9.8 x86_64, Red Hat Enterprise Linux for x86_64 - Extended Update Support 9.6 x86_64, Red Hat Enterprise Linux Server - AUS 9.6 x86_64, Red Hat Enterprise Linux Server - AUS 9.4 x86_64, Red Hat Enterprise Linux Server - AUS 9.2 x86_64, Red Hat Enterprise Linux for IBM z Systems 9 s390x, Red Hat Enterprise Linux for IBM z Systems - Extended Update Support 9.8 s390x, Red Hat Enterprise Linux for IBM z Systems - Extended Update Support 9.6 s390x, Red Hat Enterprise Linux for Power, little endian 9 ppc64le, Red Hat Enterprise Linux for Power, little endian - Extended Update Support 9.8 ppc64le, Red Hat Enterprise Linux for Power, little endian - Extended Update Support 9.6 ppc64le, Red Hat Enterprise Linux for ARM 64 9 aarch64, Red Hat Enterprise Linux for ARM 64 - Extended Update Support 9.8 aarch64, Red Hat Enterprise Linux for ARM 64 - Extended Update Support 9.6 aarch64, Red Hat Enterprise Linux Server for Power LE - Update Services for SAP Solutions 9.8 ppc64le, Red Hat Enterprise Linux Server for Power LE - Update Services for SAP Solutions 9.6 ppc64le, Red Hat Enterprise Linux Server for Power LE - Update Services for SAP Solutions 9.4 ppc64le, Red Hat Enterprise Linux Server for Power LE - Update Services for SAP Solutions 9.2 ppc64le, Red Hat Enterprise Linux for x86_64 - Update Services for SAP Solutions 9.8 x86_64, Red Hat Enterprise Linux for x86_64 - Update Services for SAP Solutions 9.6 x86_64, Red Hat Enterprise Linux for x86_64 - Update Services for SAP Solutions 9.4 x86_64, Red Hat Enterprise Linux for x86_64 - Update Services for SAP Solutions 9.2 x86_64, Red Hat CodeReady Linux Builder for x86_64 9 x86_64, Red Hat CodeReady Linux Builder for Power, little endian 9 ppc64le, Red Hat CodeReady Linux Builder for ARM 64 9 aarch64, Red Hat CodeReady Linux Builder for IBM z Systems 9 s390x, Red Hat CodeReady Linux Builder for x86_64 - Extended Update Support 9.8 x86_64, Red Hat CodeReady Linux Builder for x86_64 - Extended Update Support 9.6 x86_64, Red Hat CodeReady Linux Builder for Power, little endian - Extended Update Support 9.8 ppc64le, Red Hat CodeReady Linux Builder for Power, little endian - Extended Update Support 9.6 ppc64le, Red Hat CodeReady Linux Builder for IBM z Systems - Extended Update Support 9.8 s390x, Red Hat CodeReady Linux Builder for IBM z Systems - Extended Update Support 9.6 s390x, Red Hat CodeReady Linux Builder for ARM 64 - Extended Update Support 9.8 aarch64, Red Hat CodeReady Linux Builder for ARM 64 - Extended Update Support 9.6 aarch64, Red Hat Enterprise Linux for ARM 64 - 4 years of updates 9.8 aarch64, Red Hat Enterprise Linux for ARM 64 - 4 years of updates 9.6 aarch64, Red Hat Enterprise Linux for ARM 64 - 4 years of updates 9.4 aarch64, Red Hat Enterprise Linux for ARM 64 - 4 years of updates 9.2 aarch64, Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 9.8 s390x, Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 9.6 s390x, Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 9.4 s390x, Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 9.2 s390x, Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 9.8 x86_64, Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 9.6 x86_64, Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 9.4 x86_64, Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 9.2 x86_64, Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 9.8 aarch64, Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 9.6 aarch64, Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 9.4 aarch64, Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 9.2 aarch64, Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 9.8 ppc64le, Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 9.6 ppc64le, Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 9.4 ppc64le, Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 9.2 ppc64le, Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 9.8 s390x, Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 9.6 s390x, Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 9.4 s390x, Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 9.2 s390x (java-17-openjdk). Red Hat Enterprise Linux for x86_64 8 x86_64, Red Hat Enterprise Linux for x86_64 - Extended Life Cycle Long Life 8.8 x86_64, Red Hat Enterprise Linux for x86_64 - Extended Life Cycle Long Life 8.6 x86_64, Red Hat Enterprise Linux for x86_64 - Extended Life Cycle Long Life 8.4 x86_64, Red Hat Enterprise Linux Server - AUS 8.6 x86_64, Red Hat Enterprise Linux Server - AUS 8.4 x86_64, Red Hat Enterprise Linux for IBM z Systems 8 s390x, Red Hat Enterprise Linux for Power, little endian 8 ppc64le, Red Hat Enterprise Linux Server - TUS 8.8 x86_64, Red Hat Enterprise Linux for ARM 64 8 aarch64, Red Hat Enterprise Linux Server for Power LE - Update Services for SAP Solutions 8.8 ppc64le, Red Hat Enterprise Linux for x86_64 - Update Services for SAP Solutions 8.8 x86_64, Red Hat CodeReady Linux Builder for x86_64 8 x86_64, Red Hat CodeReady Linux Builder for Power, little endian 8 ppc64le, Red Hat CodeReady Linux Builder for ARM 64 8 aarch64, Red Hat CodeReady Linux Builder for IBM z Systems 8 s390x, Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 8.10 x86_64, Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 8.10 aarch64, Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 8.10 ppc64le, Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 8.10 s390x (java-17-openjdk). Red Hat Satellite 6.18 x86_64, Red Hat Satellite Capsule 6.18 x86_64, Red Hat Enterprise Linux for x86_64 9 x86_64 (Satellite 6.18.11 Async). Red Hat Enterprise Linux for x86_64 8 x86_64, Red Hat Enterprise Linux for Power, little endian 8 ppc64le, Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 8.10 x86_64, Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 8.10 ppc64le (kpatch-patch-4_18_0-553_109_1, kpatch-patch-4_18_0-553_125_1, kpatch-patch-4_18_0-553_158_1, kpatch-patch-4_18_0-553_72_1, kpatch-patch-4_18_0-553_85_1).
- 詳細
- java-17-openjdkは8件の脆弱性を、Satellite 6.18.11 Asyncは22件の脆弱性を、kpatch-patch-4_18_0-553_109_1, kpatch-patch-4_18_0-553_125_1, kpatch-patch-4_18_0-553_158_1, kpatch-patch-4_18_0-553_72_1, kpatch-patch-4_18_0-553_85_1はカーネルのnvmet-tcpダイジェストエラー処理の初期化確認不備、IPv4のinet_optおよびireq_opt解放タイミングの不備、およびIPv4のchecksum_start検証不備の3件の脆弱性をそれぞれフィックスしています。
- 解決法
- 文書に従って更新を行ってください。
- Ubuntu Linuxのapng2gif, astropy, binwalk, codemirror-js, elog, flightgear, fontforge, fop, freedombox, libkf5ksieve, libxml-security-java, mumble, ngircd, oar, privoxy, pywps, ruby-mechanize, ruby-mini-magick, swupdate, needrestart, gstreamer1.0, cloud-init, openjdk-21のセキュリティフィックスとhplipのセキュリティフィックスのアップデート
-
- 影響を受ける製品
- Ubuntu 26.10 (cloud-init, hplip, needrestart, openjdk-21). Ubuntu 26.04 LTS (cloud-init, freedombox, gstreamer1.0, hplip, needrestart, openjdk-21, swupdate). Ubuntu 24.04 LTS (flightgear, freedombox, gstreamer1.0, hplip, needrestart, openjdk-21, swupdate). Ubuntu 22.04 LTS (astropy, binwalk, elog, flightgear, freedombox, gstreamer1.0, hplip, libkf5ksieve, needrestart, openjdk-21, swupdate). Ubuntu 20.04 LTS (astropy, binwalk, codemirror-js, elog, flightgear, fontforge, gstreamer1.0, hplip, libkf5ksieve, needrestart, ngircd, openjdk-21, pywps, ruby-mechanize). Ubuntu 18.04 LTS (apng2gif, astropy, elog, flightgear, fontforge, gstreamer1.0, hplip, libkf5ksieve, mumble, needrestart, ngircd, pywps, ruby-mechanize, ruby-mini-magick). Ubuntu 16.04 LTS (elog, flightgear, fontforge, fop, gstreamer1.0, hplip, libxml-security-java, mumble, needrestart, ngircd, oar, privoxy, ruby-mechanize). Ubuntu 14.04 LTS (privoxy).
- 詳細
- apng2gifはAPNGファイルの読み込み処理の不備による整数オーバーフローとヒープベースのバッファオーバーリードにより機密情報の漏洩やサービス拒否(DoS)が発生する脆弱性、APNGチャンク読み込み時のメモリ割り当て制限の不備によりクラッシュ(サービス拒否)が発生する脆弱性、特定のチャンクサイズの処理不備による整数オーバーフローとヒープベースのバッファオーバーフローによりクラッシュや任意のコードが実行される脆弱性を、astropyは変換グラフ保存時におけるsavelayout引数の検証不備により任意のコードが実行される脆弱性を、binwalkはPFS抽出処理におけるファイルパスのサニタイズ不備により任意のファイルの書き込みや任意のコードが実行される脆弱性を、codemirror-jsはJavaScriptモードにおける非効率な正規表現の使用により過度なリソース消費によるサービス拒否(DoS)が発生する脆弱性を、elogは特定のHTTPパラメータの処理不備によるNULLポインタ逆参照によりクラッシュ(サービス拒否)が発生する脆弱性を、flightgearはNasalスクリプトのサンドボックスがファイルパスに対して適切に適用されないことによるサンドボックス回避によりユーザー権限で任意のファイルへの書き込みが行われる脆弱性を、fontforgeはSFDファイル読み込み時のメモリ処理不備によるuse-after-freeによりクラッシュや任意のコードが実行される脆弱性、特定のSFDファイルの処理不備によるヒープベースのバッファオーバーフローによりクラッシュや任意のコードが実行される脆弱性を、fopはXML外部実体(XXE)の処理不備によりファイルシステムからの機密ファイルの取得やサービス拒否(DoS)が発生する脆弱性を、freedomboxはroot権限を持つユーザーのSSH authorized_keysファイルの読み書き処理の不備により任意のファイルの読み取りや改変が行われる脆弱性を、libkf5ksieveはManageSieveサーバー接続時の認証情報においてユーザー名の代わりにパスワードを保存してしまう問題によりサーバーログから平文パスワードが取得される脆弱性を、libxml-security-javaは特定のキー要素作成時における設定プロパティの引き渡し不備によりXPath変換が悪用されて機密情報が抽出される脆弱性を、mumbleはMurmurサーバーにおける特定のクライアントメッセージに対するレート制限の不備によりハングやクラッシュ(サービス拒否)が発生する脆弱性を、ngircdはプレフィックスのないSERVERコマンドの処理不備による境界外読み取りによりクラッシュ(サービス拒否)が発生する脆弱性を、oarはoarshスクリプトにおけるOpenSSHオプションのフィルタリング不備により機密情報の取得や権限昇格が行われる脆弱性を、privoxyはメモリリークにより過度なリソース消費によるサービス拒否(DoS)が発生する脆弱性、エラーページにおけるテンプレート名のエスケープ処理不備によりクロスサイトスクリプティング(XSS)攻撃が行われる脆弱性を、pywpsはリクエスト解析時におけるXML外部実体(XXE)解決の不備によりサーバー上の任意のファイルが読み取られる脆弱性を、ruby-mechanizeはローカルファイルを開く際にKernel#openを使用していた問題により信頼できないファイル名が渡された場合に任意のコマンドが実行される脆弱性を、ruby-mini-magickはImage.openに渡されたファイル名やURLをKernel#openに直接渡していた問題により信頼できないファイル名やURLから画像を開いた場合に任意のコマンドが実行される脆弱性を、swupdateはクリーンアップ前のパス検証不備による競合状態により権限昇格や信頼できないコンテンツのインストールが行われる脆弱性、CMS署名に含まれる信頼できない証明書の使用により悪意のある更新がインストールされる脆弱性を、needrestartはsystemdのcgroupパスおよびプロセス名の処理不備により権限昇格が行われる脆弱性を、gstreamer1.0は不正な形式のデータの処理不備によりサービス拒否(DoS)や任意のコードが実行される脆弱性を、cloud-initはSSSDが未設定のシステムにおけるユーザーパスワード設定時のエラー処理不備によりパスワードなしでアカウントへの不正アクセスを許す脆弱性を、openjdk-21は10件の脆弱性をそれぞれフィックスしています。hplipは回帰エラーをフィックスしています。
- 解決法
- 文書に従って更新を行ってください。
- Debian GNU/Linuxのroundcubeのセキュリティフィックスとopenexrのセキュリティフィックスのアップデート
-
- 影響を受ける製品
- stable (trixie)
- 詳細
- roundcubeはIMAPコマンドインジェクションやクロスサイトスクリプティングなどにつながる複数の脆弱性をフィックスしています。openexrは回帰エラーをフィックスしています。
- 解決法
- 自動更新エージェントを用いるか手動でアップグレードを行なってください。
- Slackware LinuxのlibXfont2, libfontencのセキュリティフィックス
-
- 影響を受ける製品
- 15.0, -current
- 詳細
- libXfont2はPCFフォント解析時の負のスキップによる境界外読み取りおよびFreeTypeバックエンドの未初期化のstrike_indexによる境界外読み取りの脆弱性を、libfontencはファイル解析時の検証不備の脆弱性をそれぞれフィックスしています。
- 解決法
- 自動更新エージェントを用いるか手動でアップグレードを行なってください。
- FreeBSDのFreeBSD-SA-26:74.ktls, FreeBSD-SA-26:75.linux, FreeBSD-SA-26:76.ocs_fc, FreeBSD-SA-26:77.netlink, FreeBSD-SA-26:78.gssd, FreeBSD-SA-26:79.nfs, FreeBSD-SA-26:80.vfs, FreeBSD-SA-26:81.vfs, FreeBSD-SA-26:82.ipsec, FreeBSD-SA-26:83.unix, FreeBSD-SA-26:84.vmm, FreeBSD-SA-26:85.kqueue, FreeBSD-SA-26:86.freebsd32, FreeBSD-SA-26:87.socket, FreeBSD-SA-26:88.sound, FreeBSD-SA-26:89.bsnmp, FreeBSD-SA-26:90.vm, FreeBSD-SA-26:91.fdescfs, FreeBSD-SA-26:92.vfs, FreeBSD-SA-26:93.tcp, FreeBSD-SA-26:94.tmpfsのセキュリティフィックス
-
- 影響を受ける製品
- サポートされているFreeBSDのすべてのバージョン (FreeBSD-SA-26:74.ktls, FreeBSD-SA-26:75.linux, FreeBSD-SA-26:76.ocs_fc, FreeBSD-SA-26:77.netlink, FreeBSD-SA-26:79.nfs, FreeBSD-SA-26:82.ipsec, FreeBSD-SA-26:84.vmm, FreeBSD-SA-26:85.kqueue, FreeBSD-SA-26:86.freebsd32, FreeBSD-SA-26:87.socket, FreeBSD-SA-26:88.sound, FreeBSD-SA-26:89.bsnmp, FreeBSD-SA-26:90.vm, FreeBSD-SA-26:91.fdescfs, FreeBSD-SA-26:92.vfs, FreeBSD-SA-26:93.tcp, FreeBSD-SA-26:94.tmpfs). FreeBSD 15.1 (FreeBSD-SA-26:78.gssd, FreeBSD-SA-26:81.vfs, FreeBSD-SA-26:83.unix). FreeBSD 15.1 and 14.5 (FreeBSD-SA-26:80.vfs).
- 詳細
- FreeBSD-SA-26:74.ktlsはKTLS制御メッセージによるカーネルメモリ漏洩の脆弱性を、FreeBSD-SA-26:75.linuxはLinuxulatorのextattrシステムコールによるカーネルメモリ漏洩の脆弱性を、FreeBSD-SA-26:76.ocs_fcはioctlインターフェースの検証不備、コマンドフレーム等の境界外メモリアクセス、およびPRLI拒否時の解放済みメモリ使用などの3件の脆弱性を、FreeBSD-SA-26:77.netlinkはnetlinkのヒープバッファオーバーフローによるローカル権限昇格の脆弱性を、FreeBSD-SA-26:78.gssdはgssdが未認識のKerberosプリンシパルをUID 0にマッピングする脆弱性を、FreeBSD-SA-26:79.nfsはNFSv4サーバーのstateid型混乱によるリモートコード実行の脆弱性を、FreeBSD-SA-26:80.vfsはinotify監視記述子のラップアラウンドによる権限昇格の脆弱性を、FreeBSD-SA-26:81.vfsはマウントルートにおけるCapsicumおよびO_RESOLVE_BENEATHバイパスの脆弱性を、FreeBSD-SA-26:82.ipsecはIPsecストリーム暗号カウンタの再利用による脆弱性を、FreeBSD-SA-26:83.unixはunixソケット上のshutdown(2)競合状態による権限昇格の脆弱性を、FreeBSD-SA-26:84.vmmはIntel CPU上でbhyveゲストがホストをパニックさせられる脆弱性を、FreeBSD-SA-26:85.kqueueはEVFILT_TIMERイベントの競合状態およびfork(2)時のKQUEUE_CPONFORKコピーにおける競合状態の2件の脆弱性を、FreeBSD-SA-26:86.freebsd32はcompat32のrecvmsg(2)制御メッセージ処理による権限昇格の脆弱性を、FreeBSD-SA-26:87.socketはソケットのスプライス解除タイムアウト時の解放済みメモリ使用による権限昇格の脆弱性を、FreeBSD-SA-26:88.soundはsoundソフトウェアバッファのリサイズ競合による権限昇格の脆弱性を、FreeBSD-SA-26:89.bsnmpはSNMPv3ディスカバリリクエストでの認証スキップおよびVACMモジュールのヒープバッファオーバーフローの2件の脆弱性を、FreeBSD-SA-26:90.vmはラージページマッピングのプリフォールト処理による権限昇格の脆弱性を、FreeBSD-SA-26:91.fdescfsはfdescfs(4)のアクセスチェック欠如による権限昇格の脆弱性を、FreeBSD-SA-26:92.vfsはopen(2)によるディレクトリ権限バイパスの脆弱性を、FreeBSD-SA-26:93.tcpはTCPのMSG_OOB処理におけるローカル権限昇格の脆弱性を、FreeBSD-SA-26:94.tmpfsはtmpfs(4)が新規ファイルのset-group-IDビットをクリアしないことによる権限昇格の脆弱性をそれぞれフィックスしています。
- 解決法
- バイナリパッチを利用してください。あるいはパッチを適用しOSをリビルドしてください。
- OpenBSDの xfontlibs 7.9, 8.0, pty 7.9, 8.0, kqueue 7.9, 8.0のセキュリティフィックス
-
- 影響を受ける製品
- OpenBSD 7.9, 8.0.
- 詳細
- xfontlibsはヒープバッファオーバーフローの1件の脆弱性と境界外メモリ読出の2件の脆弱性を、ptyは不適切なioctl(2)コールの1件の脆弱性とkqueue(2)の競合条件の1件の脆弱性をそれぞれフィックスしています。
- 解決法
- パッチを用いてソースツリーをアップデートしてリビルドしてください。もしくはバイナリアップデートを行ってください。
Apple
Macおよびこれに関連するアプリケーションに関する情報(iPhone/iPadを除く)。
Applications
各種アプリケーションに関する情報。
扱う主なアプリケーション: apache, openssh, openssl, BINDなど。ネットワーク機器・アプライアンス等もここに分類します。
- Upcoming Critical PHP Security Release
-
- 影響を受ける製品
- PHP.
- 詳細
- 11月19日23時(日本時間)にPHPのセキュリティアップデートが公開される予定です。Criticalに分類される脆弱性がフィックスされます。
- 解決法
- PHPを利用している場合は速やかにアップデートを適用できるよう準備をしてください。ベンダからのアナウンスに注意してください。
- 参考情報
-
- Cisco Systemsがセキュリティアドバイザリをリリース
-
- 影響を受ける製品
- ClamAVを含むCisco製品。Oracle OpenJDKを含むCisco製品。
- 詳細
- 11月18日に2件のセキュリティアドバイザリがリリースされています。両者ともhighに分類されています。Cisco Security Advisoriesのページをご確認下さい。
- 解決法
- 文書の指示に従ってください。
- WordPress 7.1.5 Release
-
- 影響を受ける製品
- Wordpress.
- 詳細
- 20件の脆弱性をフィックスしています。
- 解決法
- ただちに自動更新機能あるいは手動でアップデートを行ってください。4.7以降のバージョンにバックポートが提供されます。
- 参考情報
-
- OpenJDK Vulnerability Advisory: 2026/11/17
-
- 影響を受ける製品
- OpenJDK.
- 詳細
- 11件の脆弱性をフィックスしています。
- 解決法
- 文書に従ってください。
- 参考情報
-
- CTX697367 : Citrix Security Advisory for CVE-2026-114938 - Oracle OpenJDK (Java4Shell)
-
- 影響を受ける製品
- Citrix社の複数の製品。
- 詳細
- Java4Shellの脆弱性の影響を調査中です。
- 解決法
- 文書を確認してください。
- Elastic : Java4Shell Remote Code Execution (RCE) Vulnerability - CVE-2026-114938
-
- 影響を受ける製品
- 複数のElastic製品。
- 詳細
- Elasticsearch, Logstash, Elastic Cloud Serverless, Elastic Cloud HostedはJava4Shellの脆弱性の影響を受けます。
- 解決法
- 文書に従ってください。
- Splunkがセキュリティアドバイザリをリリース
-
- 影響を受ける製品
- Splunk社製品.
- 詳細
- 11月18日に10件のセキュリティアドバイザリがリリースされています。6件がcritical, 2件がhighに分類されています。Splunk Security Advisoriesのページをご確認下さい。
- 解決法
- 文書の指示に従ってください。
- GitHub Enterprise Serverに脆弱性 Enterprise Server 3.22.5, Enterprise Server 3.21.10, Enterprise Server 3.20.12, Enterprise Server 3.19.16
-
- 影響を受ける製品
- GitHub Enterprise Server 3.22.x, 3.21.x, 3.20.x, 3.19.x.
- 詳細
- 複数の脆弱性をそれぞれフィックスしています。2件がhighに分類されています。
- 解決法
- 入手しアップデートして下さい。
- Drupal coreのセキュリティアドバイザリがリリース
-
- 影響を受ける製品
- Drupal core.
- 詳細
- 11月18日にDrupal coreの2件のセキュリティアドバイザリが公開されています。1件がcriticalに分類されています。Security advisoriesのページをご確認下さい。
- 解決法
- 文書に従って下さい。
- 参考情報
-
- JetBrainsがセキュリティアドバイザリをリリース
-
- 影響を受ける製品
- JetBrains TeamCity.
- 詳細
- 11月19日にJetBrains TeamCityの21件のセキュリティアドバイザリがリリースされています。Fixed security issuesのページをご確認下さい。
- 解決法
- 文書の指示に従ってください。
- 参考情報
-
- F5: K000164058: Out-of-band Security Notification (November 18, 2026)
-
- 影響を受ける製品
- NGINXを含むF5社製品。
- 詳細
- NGINIXを含む22件のセキュリティアドバイザリが公開されています。12件がcritical, 6件がhighに分類されています。
- 解決法
- 文書の指示に従ってください。
- 参考情報
- [サポートニュース]アラートアドバイザリ:認証局「eMudhra」の中間CA証明書の秘密鍵侵害に対するTrendAI™ Web Security as a Serviceの対応
-
- 影響を受ける製品
- Trend Micro クラウドプロキシ、オンプレミスゲートウェイ。
- 詳細
- クラウドプロキシ、オンプレミスゲートウェイは認証局「eMudhra」の中間CA証明書の秘密鍵侵害の影響を受けます。
- 解決法
- クラウドプロキシは修正済みです。オンプレミスゲートウェイはアップデートが必要です。文書に従ってください。
- ASUSがセキュリティアドバイザリをリリース
-
- 影響を受ける製品
- ASUS System Control Interface. Armoury Crate App. ASUS Control Center. ASUS Display Widget Center. ASUS Control Center Express Agent. ASUS Router Firmware.
- 詳細
- 11月18日に6件のセキュリティアドバイザリがリリースされています。1件がhighに分類されています。Security Update for ASUS Control Centerをご確認ください。
- 解決法
- 文書に従ってください。
- 参考情報
-
- VMware Tanzu製品に脆弱性
-
- 影響を受ける製品
- VMware Tanzu製品。
- 詳細
- 11月18日に1件のOpenJDKのセキュリティアドバイザリがリリースされています。Security Advisories - Tanzuのページをご確認下さい。
- 解決法
- 文書の指示に従ってください。
- ClamAV 1.5.5 & 1.4.7 security patch release
-
- 影響を受ける製品
- ClamAV.
- 詳細
- 合わせて10件の脆弱性をフィックスしています。
- 解決法
- 脆弱性を解決したバージョンが用意されています。入手しインストールしてください。バイナリパッケージを利用している場合は各OSベンダのアナウンスに注意してください。
- Ruby : Security advisories: multiple vulnerabilities in Regexp and String case conversion
-
- 影響を受ける製品
- Ruby.
- 詳細
- 件の脆弱性をフィックスしています。
- 解決法
- Ruby 4.0.10, 3.4.13 or 3.3.14がリリースされました。アップデートしてください。バイナリパッケージを利用している場合は各ベンダのアナウンスに注意してください。
- cPanel : Security: Vulnerability in cPanel & WHM's WP Toolkit Proxy - November 18, 2026
-
- 影響を受ける製品
- cPanel & WHM.
- 詳細
- RCEの1件のリモート脆弱性をフィックスしています。
- 解決法
- 文書に従ってアップデートしてください。
- TP-Link, Omada製品に脆弱性
-
- 影響を受ける製品
- 複数のTP-Link, Omada製品。
- 詳細
- 11月18日に3件のセキュリティアドバイザリがリリースされています。Security Advisoriesのページをご確認下さい。
- 解決法
- 文書の指示に従ってください。
2026年11月18日にAmazonを騙る詐欺メールが学内のメールアドレスに送信されてきていることを確認しました。サンプルとして一部を示します。
No.1
11:28:11着信
From: カスタマーサポート <info@yfbvx33y.lexuegou.net>
Subject: いつもご利用いただきありがとうございます
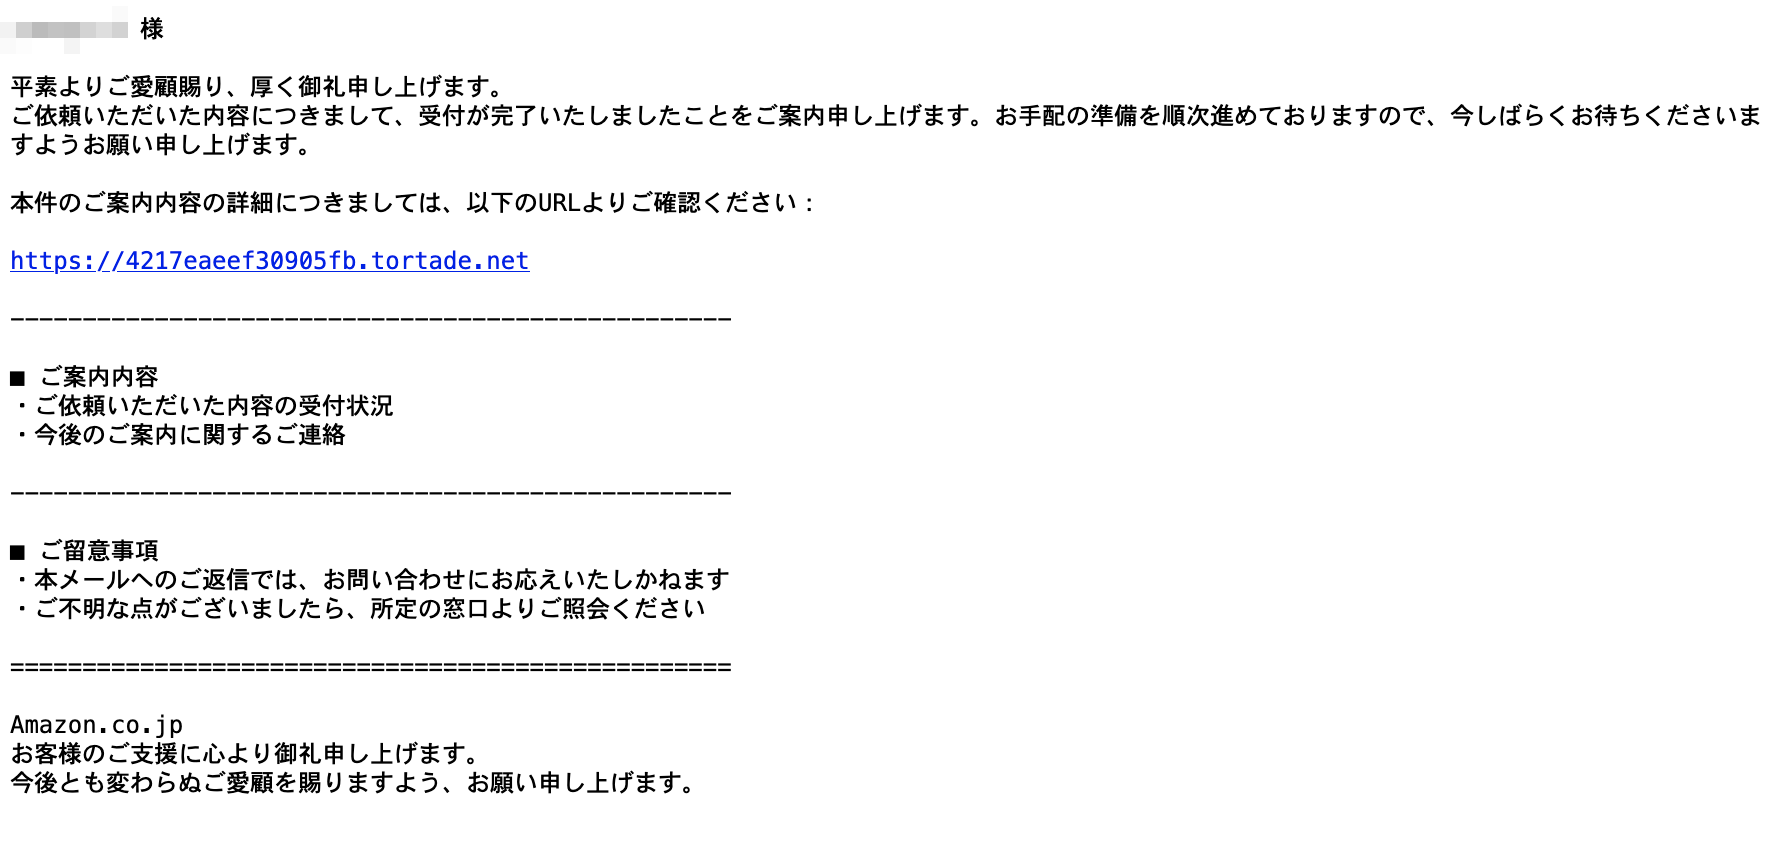
11:28:25着信
From: カスタマーサポート <info@4vthh3pd.louloushen.net>
Subject: ご依頼いただいた内容のご案内
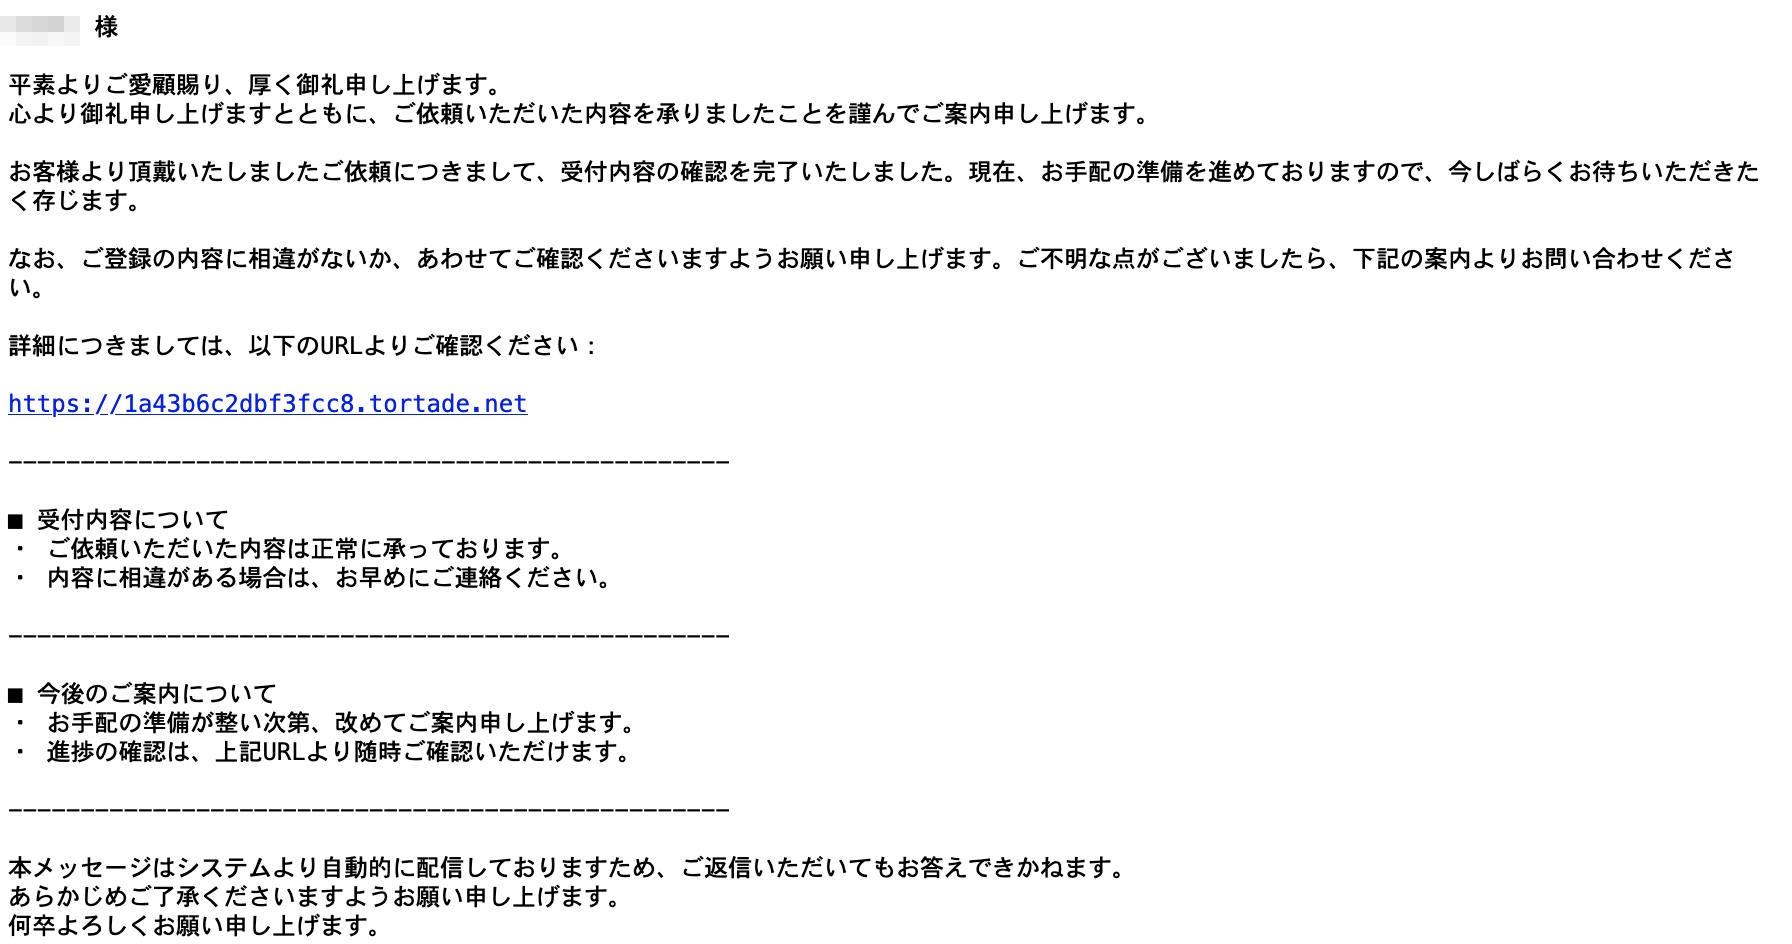
リンク先は全て詐欺サイトが動作しています。
No.2
09:50:27着信
From: <noreply@amazon.co.jp>
Subject: 【緊急】不正な請求の可能性があります(¥5,900)
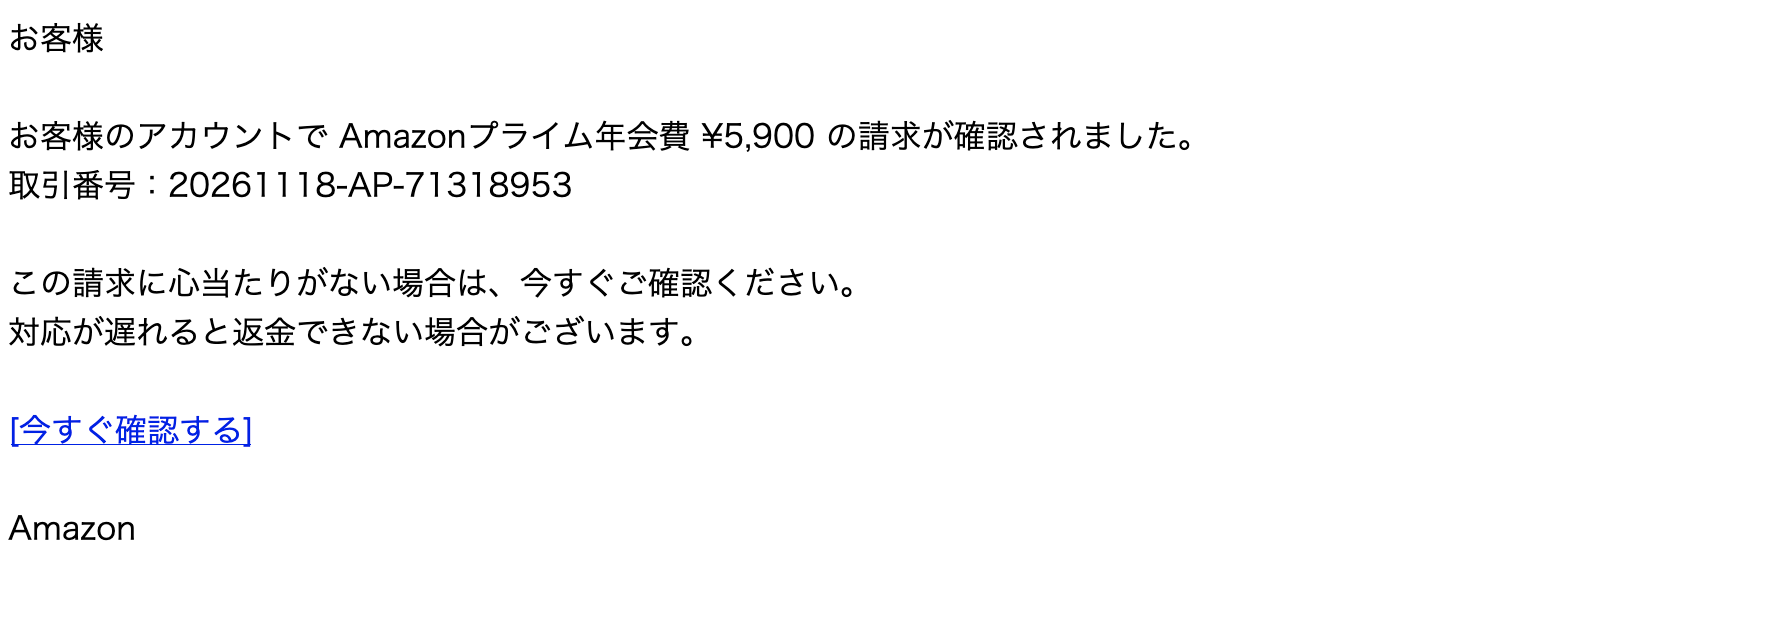
リンク先はgoolge.comです。
他にもある可能性があります。全学メールゲートウェイにてSubjectに[SPAM]が挿入されているものもあります。
本学の学生及び教職員の方で万が一、ID・パスワード、クレジットカード番号等を送ってしまった方は至急
情報基盤センターにご連絡ください。
2026年11月18日にANAを騙る詐欺メールが学内のメールアドレスに送信されてきていることを確認しました。サンプルとして一部を示します。
No.1
11:25:09着信
From: 【 ブラクジー レイマANA 】 <NO-JP-frenwi@pending.sykqh.com>
Subject: 【お 知 ら せ】BLACK FRI DAYマイル交換特典 減額マイル交換で抽選10000マイルが当たる
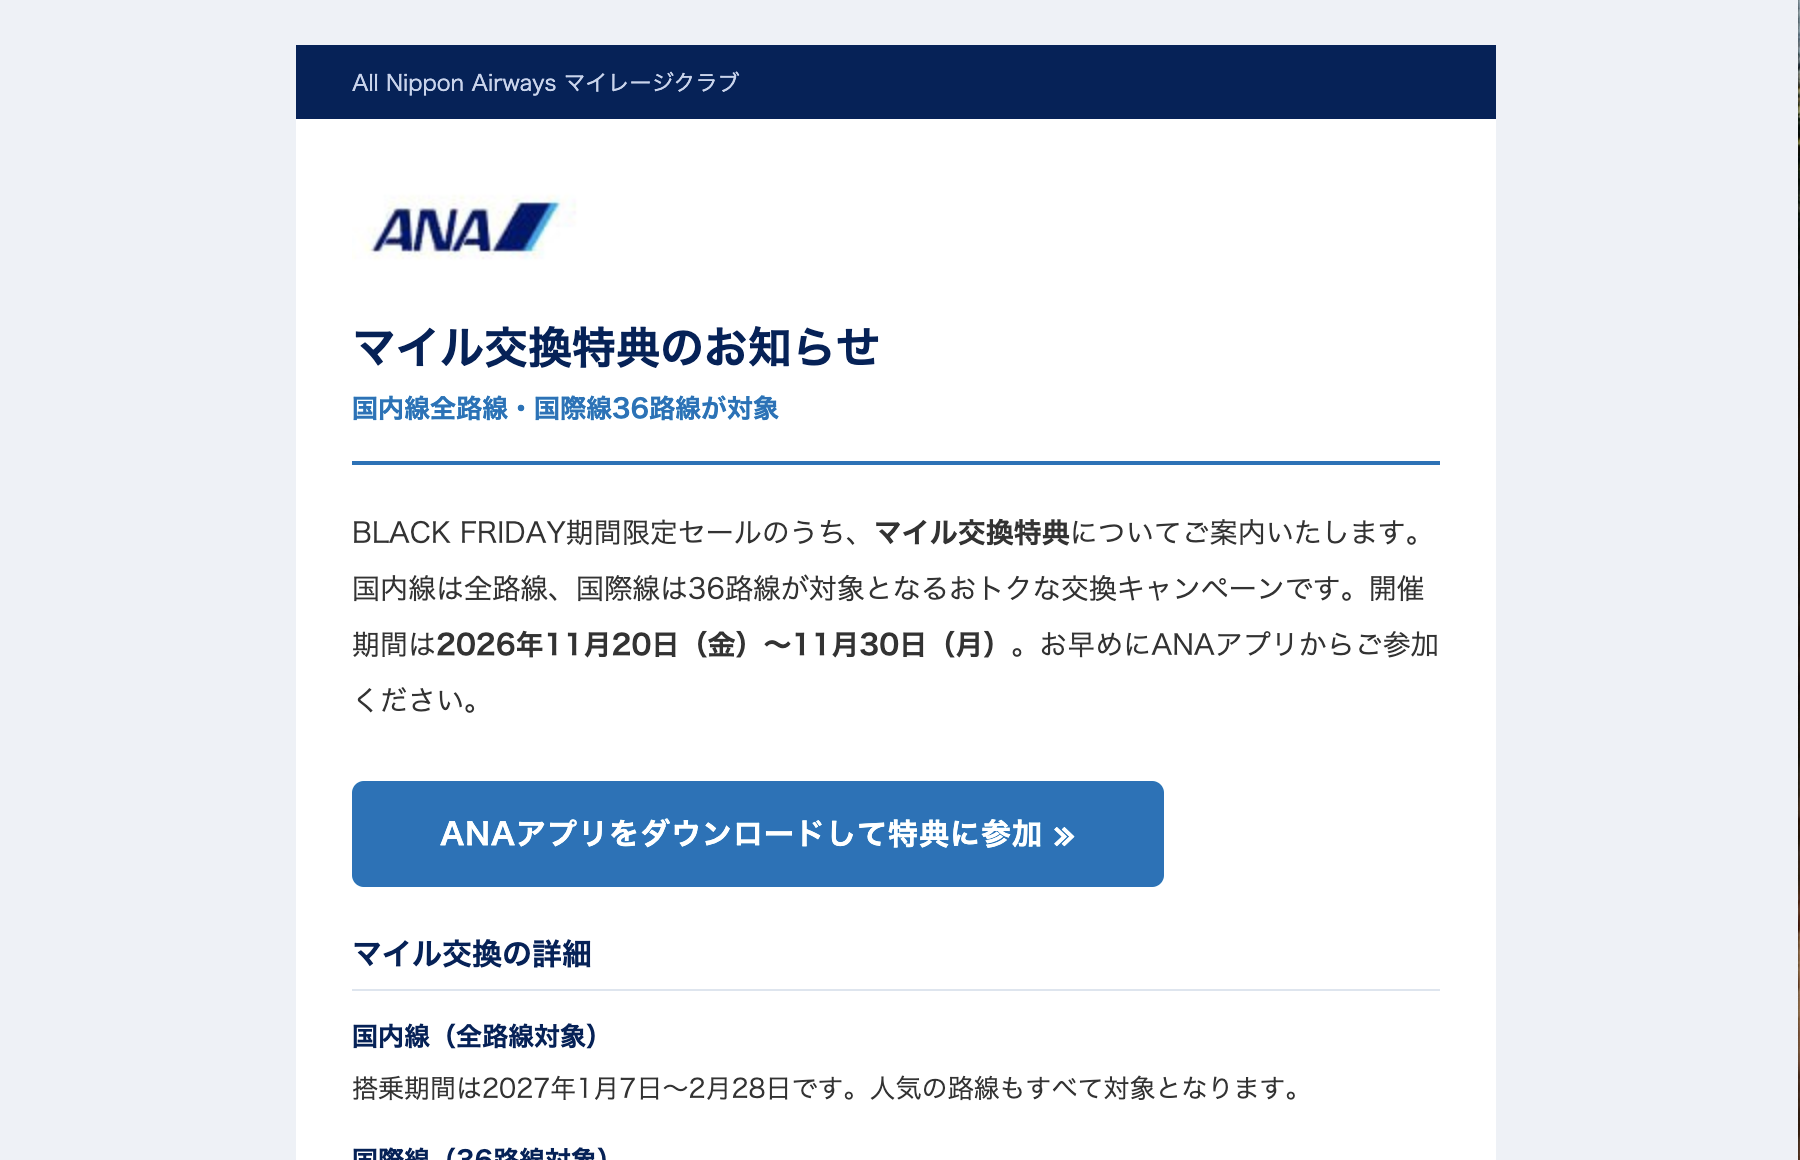
リンク先はマルウェアダウンロードサイトが動作しています。
他にもある可能性があります。全学メールゲートウェイにてSubjectに[SPAM]が挿入されているものもあります。
本学の学生及び教職員の方で万が一、クレジットカード番号等を送ってしまった方は至急情報基盤センターにご連絡ください。
2026年11月18日にばらまき型脅迫詐欺メール(性的脅迫メール)が学内のメールアドレスに複数送信されてきていることを確認しました。サンプルとして本文の一部を示します。
No.1
09:12:25着信
From: 〇〇〇〇@uec.ac.jp
Subject: [9D65F483]
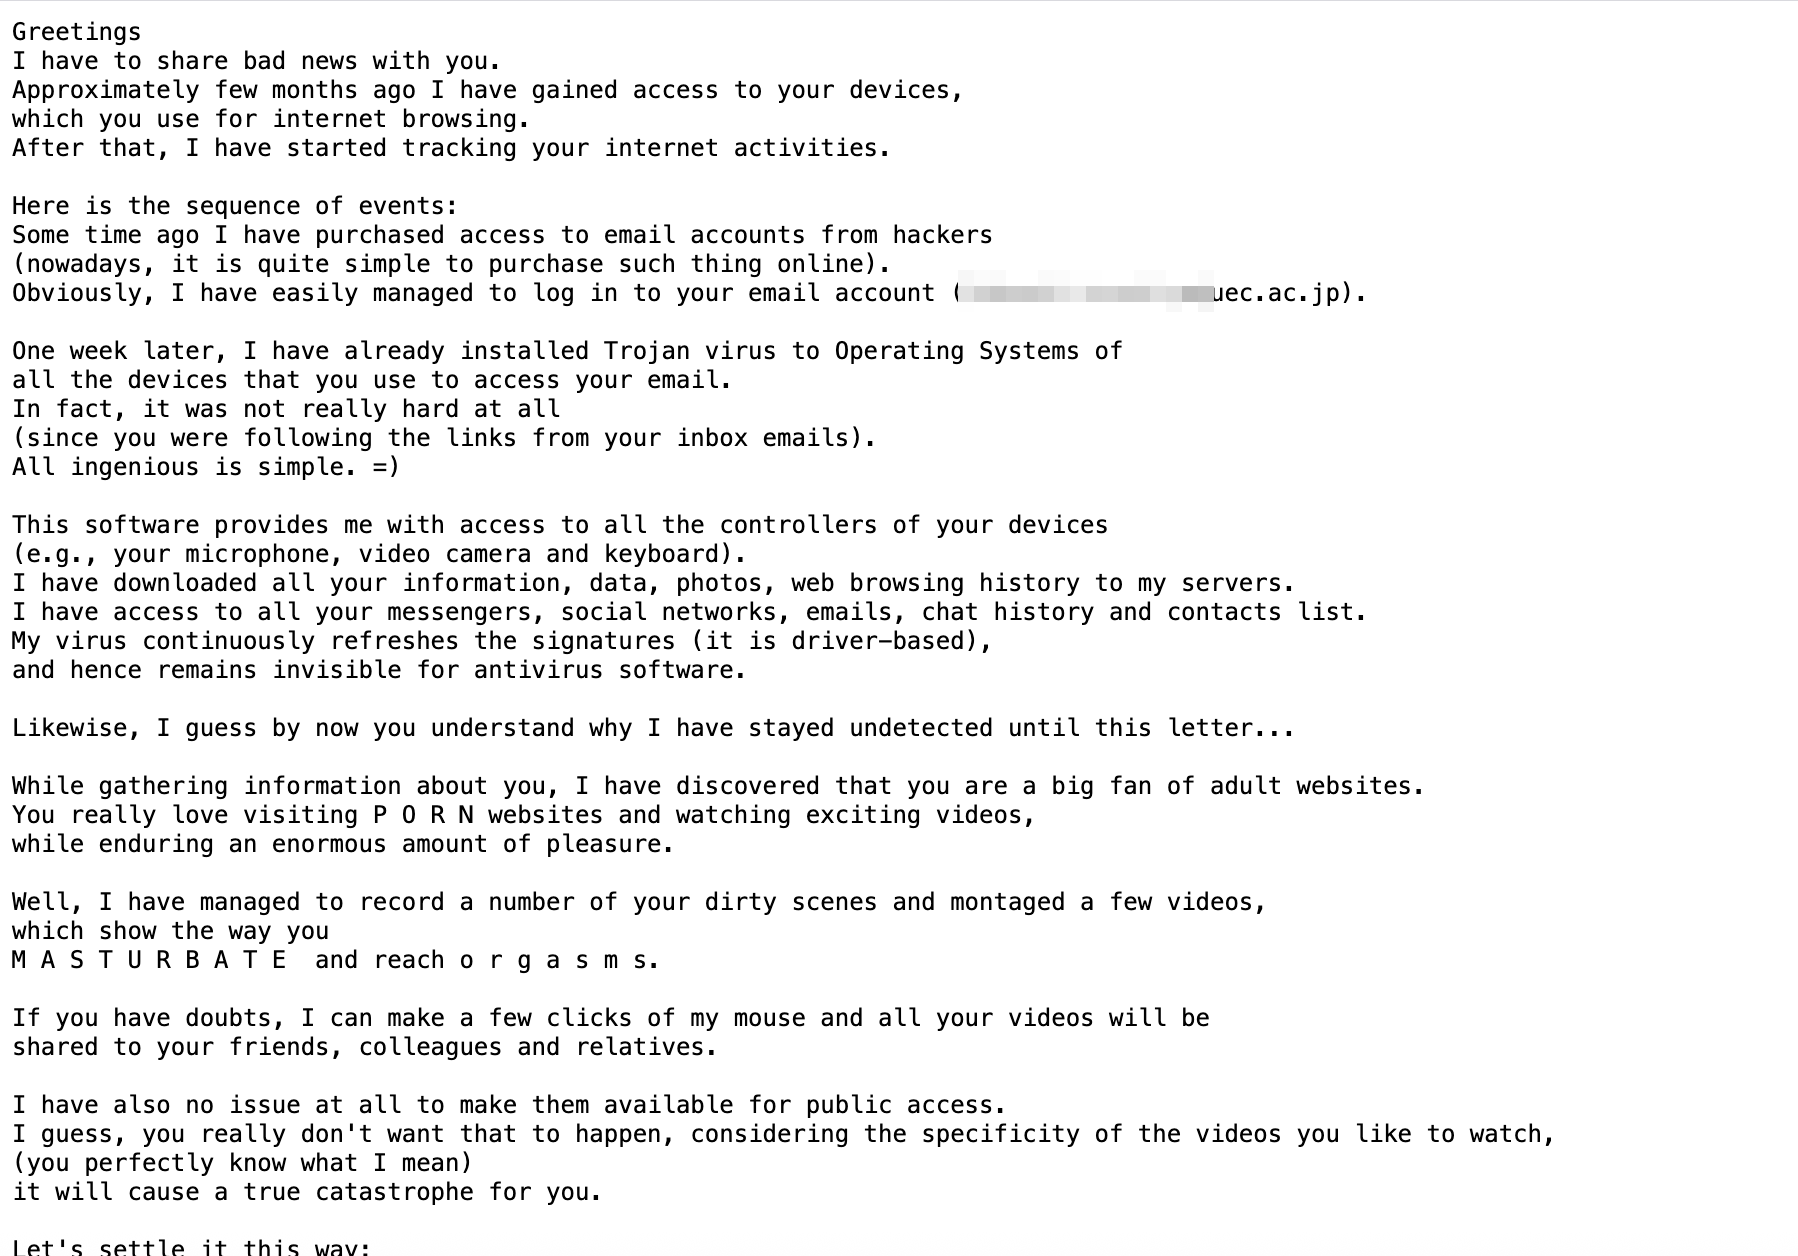
このような詐欺メールは破棄してください。全学メールゲートウェイに本メールを検疫するよう設定を行いました。
インターネットの昨今の情勢を考えますと、今後はこのような詐欺メールあるいはフィッシングメール、標的型攻撃が続くものと推測されます。決して騙されないようよろしくお願いします。
本学の学生及び教職員の方で万が一、送金してしまった方は至急情報基盤センターにご連絡ください。
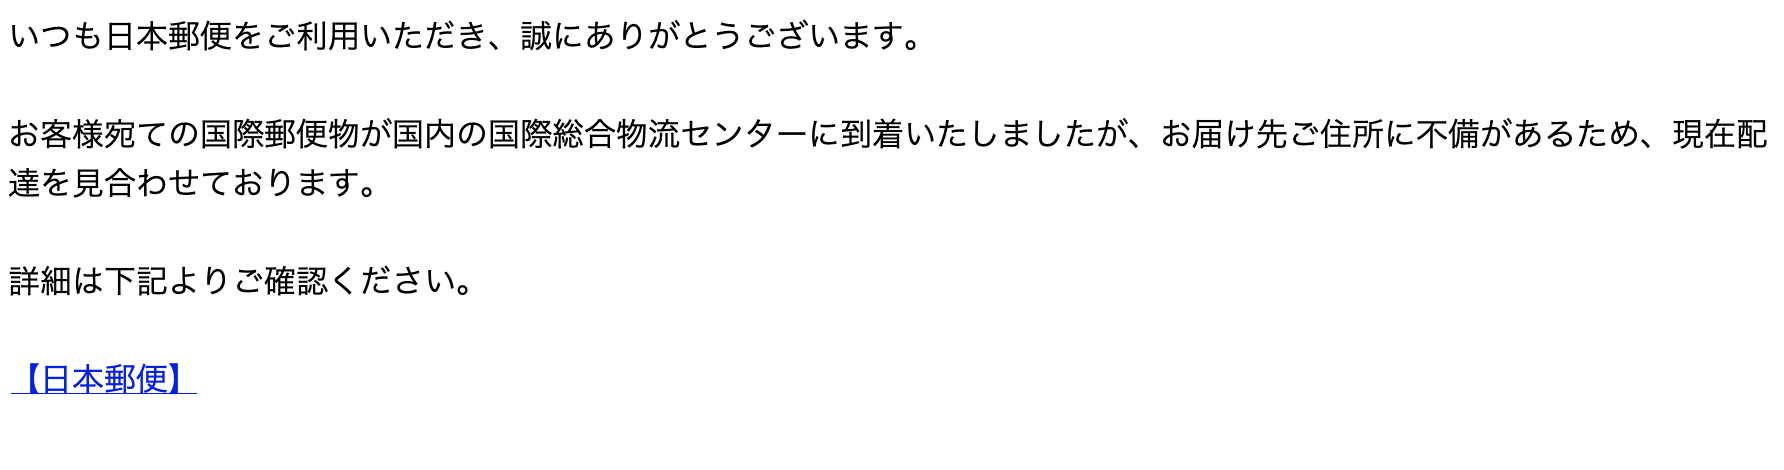
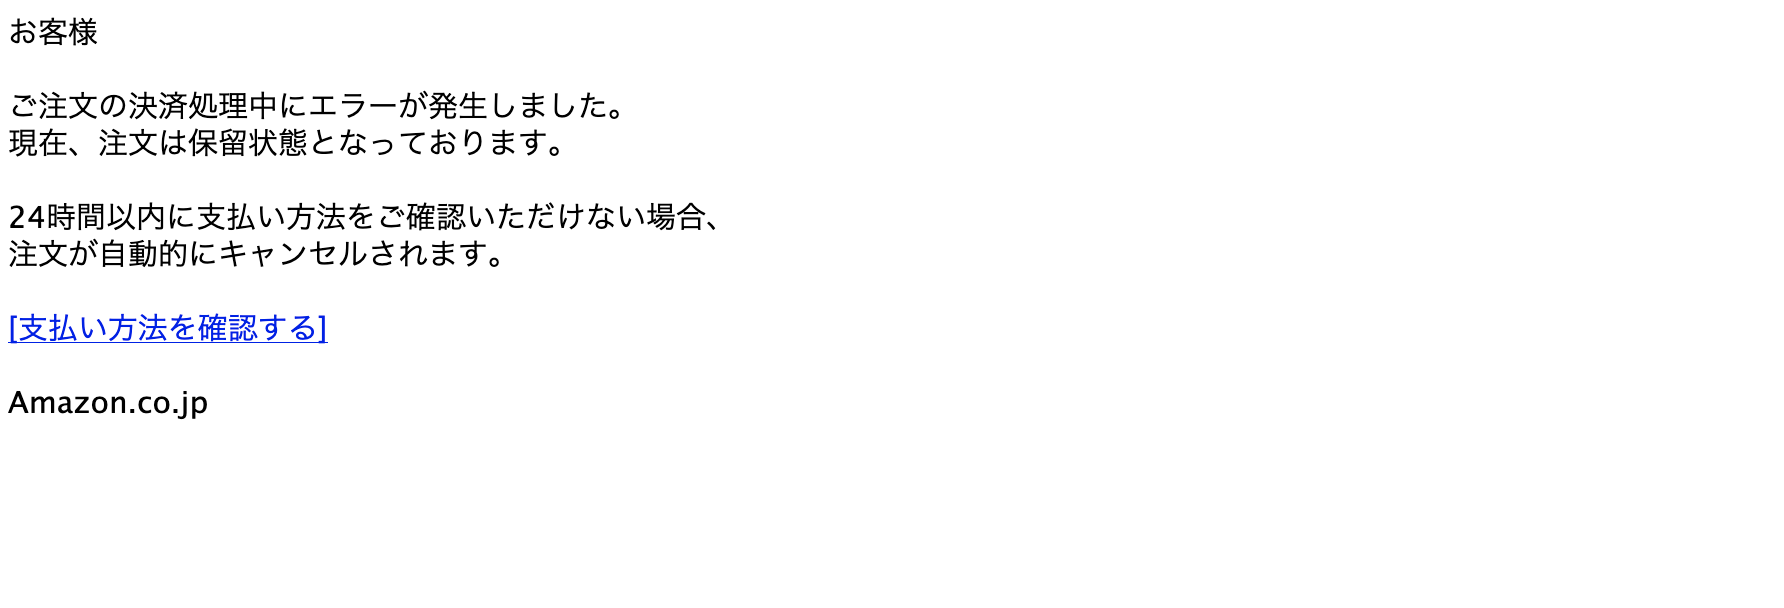
2026年11月16日にサポート詐欺メールが学内のメールアドレスに送信されてきていることを確認しました。サンプルとして一部を示します。
No.1
09:36:11着信
From: "Japan Post" <info@ml.post.japanpost.jp>
Subject: 【日本郵便】お届け先住所の確認のお願い
15:12:57着信
From: Amazon.co.jp <support@◯◯◯◯◯.◯◯.jp>
Subject: 【要確認】お支払い方法に問題が発生しています
15:46:19着信
From: 山田 部長 <◯◯◯◯@◯◯◯◯.◯◯◯.jp>
Subject: 今日中にお願いします
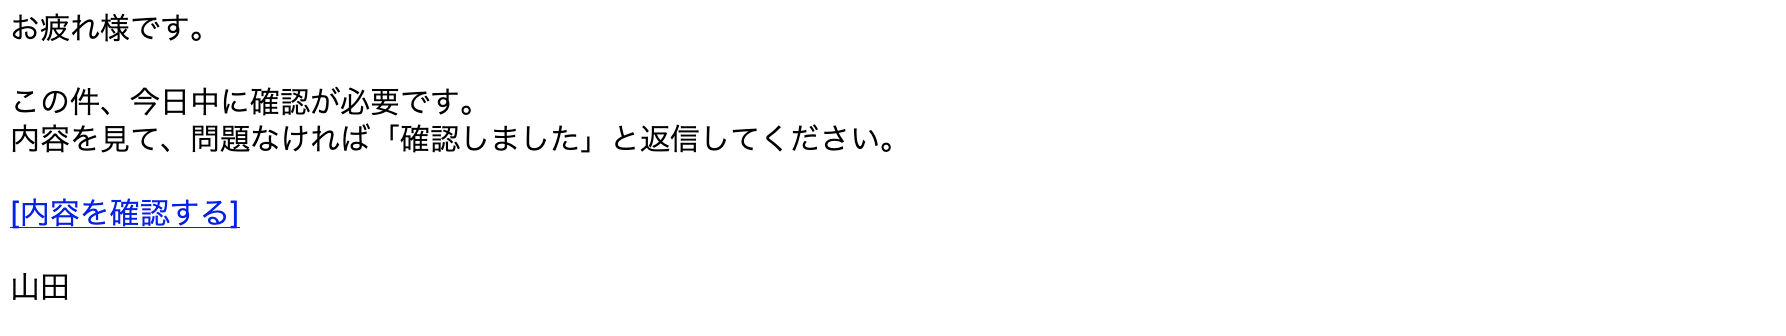
リンク先は複数あり、全てサポート詐欺サイトが動作しています。
他にもある可能性があります。全学メールゲートウェイにてSubjectに[SPAM]が挿入されているものもあります。
本学構成員の方で万が一、電話をしてしまった方は至急情報基盤センターにご連絡ください。
2026年11月16日にメールIDとパスワードを窃取する詐欺メールが学内のメールアドレスに送信されてきていることを確認しました。サンプルとして一部を示します。
No.1
11:20:15着信
From: Uec Mail Server <◯◯◯◯@◯◯◯◯.co.jp>
Subject: 【重要】メールボックスの容量上限に達しました - 受信・送信制限のお知らせ
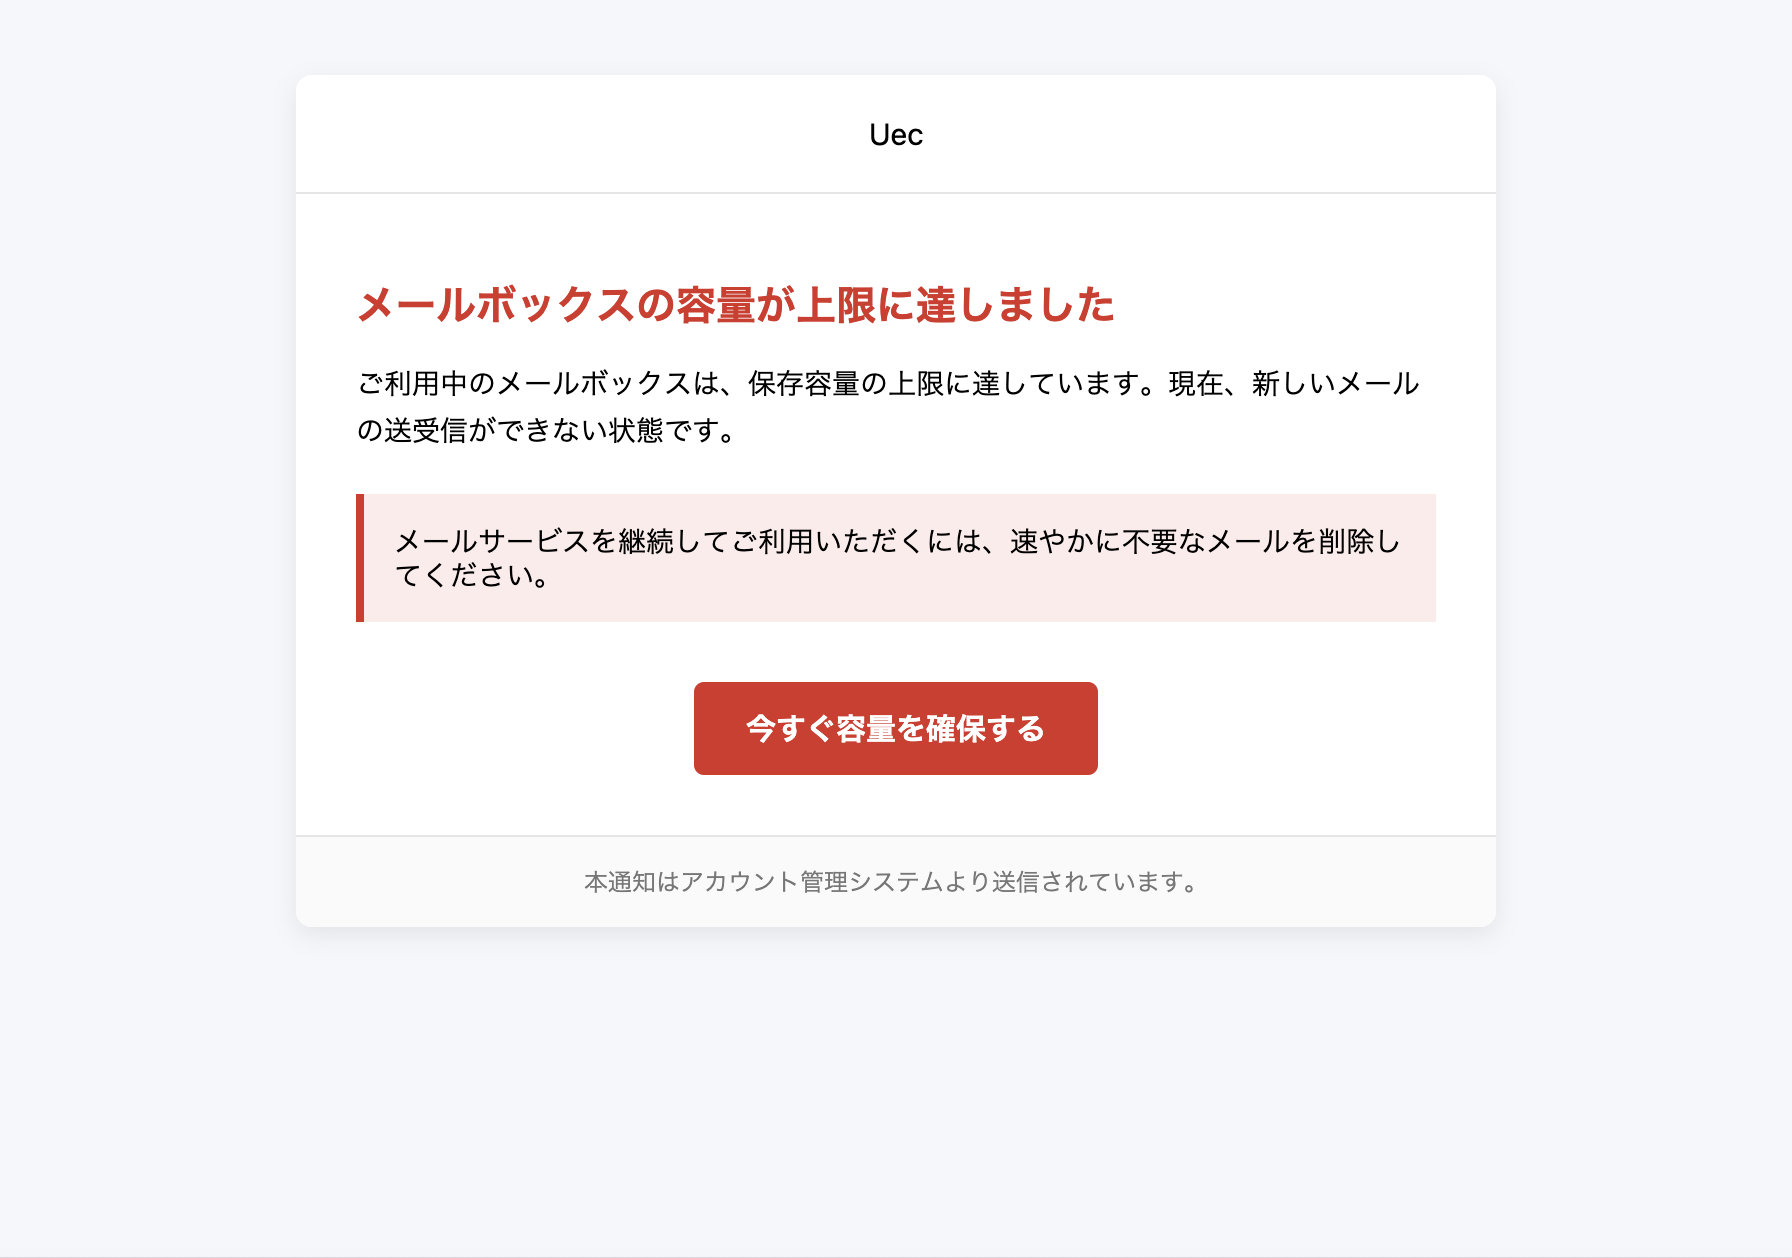
リンク先は詐欺サイトが動作しています。
他にもある可能性があります。全学メールゲートウェイにてSubjectに[SPAM]が挿入されているものもあります。
本学構成員の方で万が一、ID・パスワード等を送ってしまった方は至急情報基盤センターにご連絡ください。
2026年11月16日にSBI証券を騙る詐欺メールが学内のメールアドレスに送信されてきていることを確認しました。サンプルとして一部を示します。
No.1
10:03:02着信
From: 株式会社SBI証券 <noreply@zocarex.cn>
Subject: 【重要】11/16 お客様の口座情報に更新が必要です
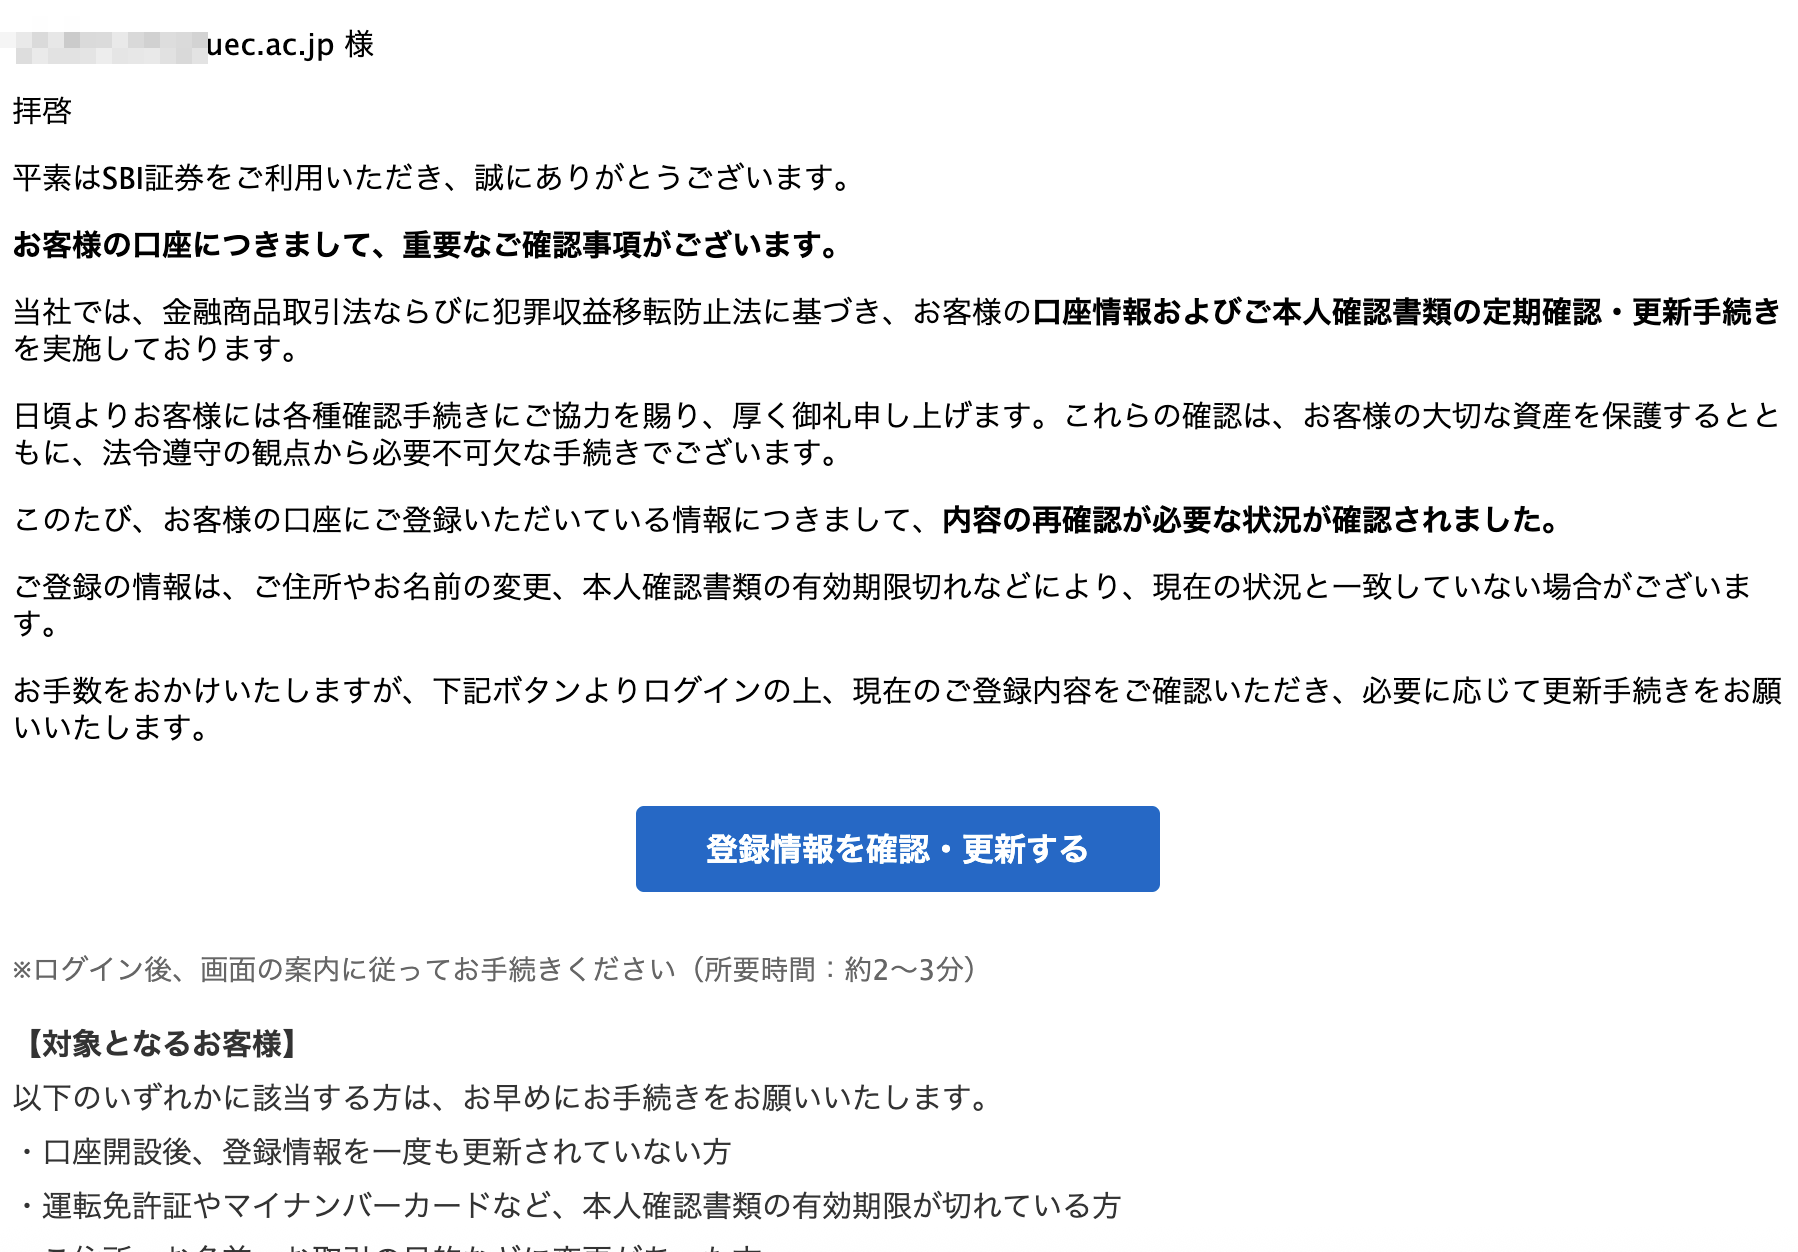
リンク先は無関係なウェブサイトが表示されます。
他にもある可能性があります。全学メールゲートウェイにてSubjectに[SPAM]が挿入されているものもあります。
本学構成員の方で万が一、ID・パスワード、クレジットカード番号等を送ってしまった方は至急情報基盤センターにご連絡ください。