<?xml version="1.0" encoding="UTF-8"?>
<feed xmlns="http://www.w3.org/2005/Atom">
    <title>情報基盤センターからのお知らせ</title>
    <link rel="alternate" type="text/html" href="https://www.cc.uec.ac.jp/blogs/news/" />
    <link rel="self" type="application/atom+xml" href="https://www.cc.uec.ac.jp/blogs/news/atom.xml" />
    <id>tag:www.cc.uec.ac.jp,2014-02-27:/blogs/news//6</id>
    <updated>2026-09-04T11:10:26Z</updated>
    
    <generator uri="http://www.sixapart.com/movabletype/">Movable Type</generator>

<entry>
    <title>SECURITY NEWS (2026/09/02 21:30-2026/09/04 20:00)</title>
    <link rel="alternate" type="text/html" href="https://www.cc.uec.ac.jp/blogs/news/2026/09/current.html" />
    <id>tag:www.cc.uec.ac.jp,2016:/blogs/news//6.1078</id>

    <published>2026-09-04T10:51:01Z</published>
    <updated>2026-09-04T11:10:26Z</updated>

    <summary>2026/09/02 21:30から2026/09/04 20:00のセキュリテ...</summary>
    <author>
        <name>hideaki</name>
        
    </author>
    
        <category term="セキュリティ情報" scheme="http://www.sixapart.com/ns/types#category" />
    
    
    <content type="html" xml:lang="ja" xml:base="https://www.cc.uec.ac.jp/blogs/news/">
        <![CDATA[<p>2026/09/02 21:30から2026/09/04 20:00のセキュリティ情報です。<br />
今月１ヶ月分のまとめは<a href="/srv/infra/securitynews.html">こちら</a>をご覧下さい。</p>
<p>
<div align="center">
<a href="#news">総合</a>　<a href="#win">Windows</a>　<a href="#unix">Unix</a>　<a href="#mac">Mac</a>　<a href="#app">アプリケーション</a>
</div>
<hr>
<a name="news"></a>
<h4>総合</h4>
<p>　CISA, JPCERT/CC, IPAからの注意喚起など。</p>
<dl> 
 <dt><a href="https://www.cisa.gov/resources-tools/resources/preparing-post-quantum-era-call-action">Preparing for the Post-Quantum Era: A Call to Action</a></dt>
 <dd>CISA及びG7 Cybersecurity Working Group共同発表の<a href="https://cyber.gouv.fr/en/publications/jointly-led-international-publications/preparing-for-the-post-quantum-era-a-call-to-action/">Preparing for the Post-Quantum Era: A Call to Action</a>公開の広報です。<br /><br /></dd>

 <dt><a href="https://www.cisa.gov/news-events/alerts/2026/09/02/cisa-adds-seven-known-exploited-vulnerabilities-catalog">CISA Adds Seven Known Exploited Vulnerabilities to Catalog</a></dt>
 <dd>CISAが7件の悪用された脆弱性をKnown Exploited Vulnerabilities Catalogに追加したことに関する広報です。<br />
   参考情報
   <ul>
     <li><a href="https://securityonline.info/cisa-kev-vulnerabilities/">Daily CyberSecurity</a></li>
   </ul><br /><br /></dd>

 <dt><a href="https://www.cisa.gov/resources-tools/resources/communicating-under-pressure-best-practices-service-providers">Communicating Under Pressure: Best Practices for Service Providers</a></dt>
 <dd>CISA, FBI及び国際共同パートナー共同発表の<a href="https://www.cisa.gov/sites/default/files/2026-09/joint-guidance-communicating-under-pressure-508c.pdf">Communicating Under Pressure: Best Practices for Service Providers</a>公開の広報です。<br /><br /></dd>
</dl>
<hr>
<a name="win"></a>
<h4>Microsoft</h4>
<p>　Microsoft製品に関する情報。</p>
<dl>
<dt><a href="https://learn.microsoft.com/en-us/deployedge/microsoft-edge-relnotes-security#september-2-2026">Microsoft Edge for Stable (Version 152.0.4191.62)がリリース</a></dt>
<dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>Microsoft Edge.</dd>
  <dt>詳細</dt>
  <dd>最新のChromium projectの最新のアップデートを反映したリリースです。</dd>
  <dt>解決法</dt>
  <dd>自動的に更新されます。自動的に更新されない場合は手動で更新を行なってください。<br /><br /></dd>
  </dl>
</dd>
</dl>
<hr>
<a name="unix"></a>
<h4>UNIX</h4>
<p>　UNIX系OSおよびUNIX上で動作するアプリケーションに関する情報。<br />
　扱うOS: Red Hat Enterprise Linux （標準のみ）, Ubuntu, Debian, Slackware, FreeBSD, NetBSD, OpenBSD.</p>
<dl> 
 <dt>Red Hat Enterprise Linuxの<a href="https://access.redhat.com/errata/RHSA-2026:62614">php</a>, <a href="https://access.redhat.com/errata/RHSA-2026:62631">golang-github-openprinting-ipp-usb</a>, <a href="https://access.redhat.com/errata/RHSA-2026:62637">kpatch-patch-4_18_0-553_109_1, kpatch-patch-4_18_0-553_125_1, kpatch-patch-4_18_0-553_53_1, kpatch-patch-4_18_0-553_72_1, kpatch-patch-4_18_0-553_85_1</a>, <a href="https://access.redhat.com/errata/RHSA-2026:62640">kpatch-patch-5_14_0-687_10_1</a>, <a href="https://access.redhat.com/errata/RHSA-2026:62642">kpatch-patch-6_12_0-211_16_1</a>, <a href="https://access.redhat.com/errata/RHSA-2026:62667">perl-DBI</a>, <a href="https://access.redhat.com/errata/RHSA-2026:63013">kernel-rt</a>, <a href="https://access.redhat.com/errata/RHSA-2026:63014">kernel</a>, <a href="https://access.redhat.com/errata/RHSA-2026:63022">grafana</a>, grafana-pcp <a href="https://access.redhat.com/errata/RHSA-2026:63124">RHSA-2026:63124</a>, <a href="https://access.redhat.com/errata/RHSA-2026:63136">RHSA-2026:63136</a>, <a href="https://access.redhat.com/errata/RHSA-2026:63130">rhc</a>, <a href="https://access.redhat.com/errata/RHSA-2026:63386">Satellite 6.18.9 Async</a>, <a href="https://access.redhat.com/errata/RHSA-2026:63387">Satellite 6.17.11 Async</a>のセキュリティフィックス</dt>
 <dd>
 <dl>
  <dt>影響を受ける製品</dt>
  <dd>Red Hat Enterprise Linux for x86_64 10 x86_64, Red Hat Enterprise Linux for x86_64 - Extended Update Support 10.2 x86_64, Red Hat Enterprise Linux for Power, little endian 10 ppc64le, Red Hat Enterprise Linux for Power, little endian - Extended Update Support 10.2 ppc64le, Red Hat Enterprise Linux for Power, little endian - 4 years of support 10.2 ppc64le, Red Hat Enterprise Linux for x86_64 - 4 years of updates 10.2 x86_64, Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 10.2 x86_64, Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 10.2 ppc64le (php, golang-github-openprinting-ipp-usb, kpatch-patch-6_12_0-211_16_1, grafana). Red Hat Enterprise Linux for IBM z Systems 10 s390x, Red Hat Enterprise Linux for IBM z Systems - Extended Update Support 10.2 s390x, Red Hat Enterprise Linux for ARM 64 10 aarch64, Red Hat Enterprise Linux for ARM 64 - Extended Update Support 10.2 aarch64, Red Hat Enterprise Linux for ARM 64 - 4 years of updates 10.2 aarch64, Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 10.2 s390x, Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 10.2 aarch64, Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 10.2 s390x (php, golang-github-openprinting-ipp-usb, grafana). Red Hat Enterprise Linux for x86_64 8 x86_64, Red Hat Enterprise Linux for Power, little endian 8 ppc64le, Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 8.10 ppc64le (kpatch-patch-4_18_0-553_109_1, kpatch-patch-4_18_0-553_125_1, kpatch-patch-4_18_0-553_53_1, kpatch-patch-4_18_0-553_72_1, kpatch-patch-4_18_0-553_85_1, perl-DBI, kernel, grafana-pcp (RHSA-2026:63124)). Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 8.10 x86_64 (kpatch-patch-4_18_0-553_109_1, kpatch-patch-4_18_0-553_125_1, kpatch-patch-4_18_0-553_53_1, kpatch-patch-4_18_0-553_72_1, kpatch-patch-4_18_0-553_85_1, perl-DBI, kernel-rt, kernel, grafana-pcp (RHSA-2026:63124)). Red Hat Enterprise Linux for IBM z Systems 8 s390x, Red Hat Enterprise Linux for ARM 64 8 aarch64, Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 8.10 aarch64, Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 8.10 s390x (kernel, grafana-pcp (RHSA-2026:63124)). Red Hat CodeReady Linux Builder for x86_64 8 x86_64, Red Hat CodeReady Linux Builder for Power, little endian 8 ppc64le, Red Hat CodeReady Linux Builder for ARM 64 8 aarch64 (kernel). Red Hat Enterprise Linux for Real Time 8 x86_64, Red Hat Enterprise Linux for Real Time for NFV 8 x86_64 (kernel-rt). Red Hat Enterprise Linux for ARM 64 8 aarch64, Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 8.10 aarch64 (perl-DBI). Red Hat Enterprise Linux for x86_64 9 x86_64 (kpatch-patch-5_14_0-687_10_1, rhc, grafana-pcp (RHSA-2026:63136), Satellite 6.18.9 Async, Satellite 6.18.9 Async). Red Hat Enterprise Linux for x86_64 - Extended Update Support 9.8 x86_64, Red Hat Enterprise Linux for Power, little endian 9 ppc64le, Red Hat Enterprise Linux for Power, little endian - Extended Update Support 9.8 ppc64le, Red Hat Enterprise Linux Server for Power LE - Update Services for SAP Solutions 9.8 ppc64le, Red Hat Enterprise Linux for x86_64 - Update Services for SAP Solutions 9.8 x86_64, Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 9.8 x86_64, Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 9.8 ppc64le (kpatch-patch-5_14_0-687_10_1, rhc, grafana-pcp (RHSA-2026:63136)). Red Hat Enterprise Linux for IBM z Systems 9 s390x, Red Hat Enterprise Linux for IBM z Systems - Extended Update Support 9.8 s390x, Red Hat Enterprise Linux for ARM 64 9 aarch64, Red Hat Enterprise Linux for ARM 64 - Extended Update Support 9.8 aarch64, Red Hat Enterprise Linux for ARM 64 - 4 years of updates 9.8 aarch64, Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 9.8 s390x, Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 9.8 aarch64, Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 9.8 s390x (rhc,  grafana-pcp (RHSA-2026:63136)). Red Hat CodeReady Linux Builder for x86_64 9 x86_64, Red Hat CodeReady Linux Builder for Power, little endian 9 ppc64le, Red Hat CodeReady Linux Builder for ARM 64 9 aarch64, Red Hat CodeReady Linux Builder for IBM z Systems 9 s390x, Red Hat CodeReady Linux Builder for x86_64 - Extended Update Support 9.8 x86_64, Red Hat CodeReady Linux Builder for Power, little endian - Extended Update Support 9.8 ppc64le, Red Hat CodeReady Linux Builder for IBM z Systems - Extended Update Support 9.8 s390x, Red Hat CodeReady Linux Builder for ARM 64 - Extended Update Support 9.8 aarch64 (rhc). Red Hat Satellite 6.18 x86_64, Red Hat Satellite Capsule 6.18 x86_64 (Satellite 6.18.9 Async). Red Hat Satellite 6.17 x86_64, Red Hat Satellite Capsule 6.17 x86_64 (Satellite 6.17.11 Async).</dd>
  <dt>詳細</dt>
  <dd>phpはDoS攻撃の1件の脆弱性とSQL挿入の1件の脆弱性を、golang-github-openprinting-ipp-usbは6件の脆弱性を、kpatch-patch-4_18_0-553_109_1, kpatch-patch-4_18_0-553_125_1, kpatch-patch-4_18_0-553_53_1, kpatch-patch-4_18_0-553_72_1, kpatch-patch-4_18_0-553_85_1はfs/smb/clientの境界外メモリ読込の1件の脆弱性を、kpatch-patch-5_14_0-687_10_1, kpatch-patch-6_12_0-211_16_1は5件の脆弱性を、kernel-rt, kernelは14件の脆弱性を、grafanaは8件の脆弱性を、grafana-pcp (RHSA-2026:63124)は6件の脆弱性を、rhcは4件の脆弱性を、grafana-pcp (RHSA-2026:63136)は4件の脆弱性を、Satellite 6.18.9 Async, Satellite 6.17.11 Asyncは9件の脆弱性をそれぞれフィックスしています。</dd>
  <dt>解決法</dt>
  <dd>文書に従って更新を行ってください。<br /><br /></dd>
 </dl>
 </dd>

 <dt>Ubuntu Linuxの<a href="https://ubuntu.com/security/notices/USN-8713-1">biosig</a>, Linux kernel <a href="https://ubuntu.com/security/notices/USN-8714-1">USN-8714-1</a>, <a href="https://ubuntu.com/security/notices/USN-8661-4">USN-8661-4</a>, <a href="https://ubuntu.com/security/notices/USN-8715-1">Linux kernel (Oracle)</a>, <a href="https://ubuntu.com/security/notices/USN-8717-1">tika</a>, <a href="https://ubuntu.com/security/notices/USN-8716-1">ffmpeg</a>, <a href="https://ubuntu.com/security/notices/USN-8718-1">sssd</a>, <a href="https://ubuntu.com/security/notices/USN-8721-1">openssh</a>, <a href="https://ubuntu.com/security/notices/USN-8719-1">apr-util</a>, <a href="https://ubuntu.com/security/notices/USN-8722-1">libssh2</a>, <a href="https://ubuntu.com/security/notices/USN-8723-1">spice-vdagent</a>, <a href="https://ubuntu.com/security/notices/USN-8720-1">gnupg2</a>, <a href="https://ubuntu.com/security/notices/USN-8724-1">librabbitmq</a>のセキュリティフィックス</dt>
 <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>Ubuntu 26.04 LTS (biosig, tika, sssd, openssh, apr-util, libssh2, spice-vdagent, gnupg2, librabbitmq). Ubuntu 24.04 LTS (biosig, tika, ffmpeg, sssd, openssh, apr-util, libssh2, spice-vdagent, gnupg2, librabbitmq). Ubuntu 22.04 LTS (biosig, tika, ffmpeg, sssd, openssh, apr-util, libssh2, spice-vdagent, librabbitmq). Ubuntu 20.04 LTS (Linux kernel (USN-8714-1, USN-8661-4), tika, ffmpeg, sssd, apr-util, librabbitmq). Ubuntu 18.04 LTS (Linux kernel (USN-8714-1), Linux kernel (Oracle), ffmpeg, sssd, apr-util, librabbitmq). Ubuntu 16.04 LTS (ffmpeg, sssd, apr-util, librabbitmq). Ubuntu 14.04 LTS (apr-util, librabbitmq).</dd>
  <dt>詳細</dt>
  <dd>biosigはヒープベースのバッファオーバーフローの2件の脆弱性を、Linux kernel (USN-8714-1)は76件の脆弱性を、Linux kernel (Oracle)は37件の脆弱性を、Linux kernel (USN-8661-4)は21件の脆弱性を、tikaはパストラバーサルの1件の脆弱性を、ffmpegは14件の脆弱性を、sssdは境界外メモリ読込の1件のローカル脆弱性を、opensshはrestrictキーワードの適用の不備の1件の脆弱性と解放後メモリ利用の1件の脆弱性とssh-agentの不適切なリモート実行の1件の脆弱性を、apr-utilは4件の脆弱性を、libssh2はヒープバッファオーバーフローの1件の脆弱性と整数アンダーフローの1件の脆弱性とメモリ二重解放の1件の脆弱性を、spice-vdagentはパストラバーサルの1件の脆弱性と整数桁溢れの1件の脆弱性を、gnupg2はCMSフォーマットの不適切な処理の1件の脆弱性を、librabbitmqは5件の脆弱性をそれぞれフィックスしています。</dd>
  <dt>解決法</dt>
  <dd>自動更新エージェントを用いるか手動でアップデートを行なってください。<br /><br /></dd>
  </dl>
 </dd>

 <dt>Debian GNU/Linuxの<a href="https://lists.debian.org/debian-security-announce/2026/msg00392.html">firefox-esr</a>, <a href="https://lists.debian.org/debian-security-announce/2026/msg00393.html">chromium</a>のセキュリティフィックス</dt>
 <dd>
  <dl>
   <dt>影響を受ける製品</dt>
   <dd>stable (trixie).</dd>
   <dt>詳細</dt>
   <dd>firefox-esrは11件の脆弱性を、chromiumは353件の脆弱性をそれぞれフィックスしています。</dd>
   <dt>解決法</dt>
   <dd>自動更新エージェントを用いるか手動でアップグレードを行なってください。<br /><br /></dd>
  </dl>
 </dd>
</dl>
<hr>
<a name="mac"></a>
<h4>Apple</h4>
<p>　Macおよびこれに関連するアプリケーションに関する情報(iPhone/iPadを除く）。</p>
<hr>
<a name="app"></a>
<h4>Applications</h4>
<p>　各種アプリケーションに関する情報。<br />
　扱う主なアプリケーション: apache, openssh, openssl, BINDなど。ネットワーク機器・アプライアンス等もここに分類します。</p>
<dl> 
 <dt><a href="https://chromereleases.googleblog.com/2026/09/stable-channel-update-for-desktop_01882797386.html">Chrome 安定版 152.0.7977.82/.83 (Windows/Mac), 152.0.7977.82 (Linux)がリリース</a></dt>
 <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>Chrome.</dd>
  <dt>詳細</dt>
  <dd>12件の脆弱性をフィックスしています。10件がhighに分類されています。</dd>
  <dt>解決法</dt>
  <dd>自動更新機能あるいは手動でアップデートしてください。</dd>
  <dt>参考情報</dt>
  <dd>
    <ul>
      <li><a href="https://securityonline.info/chrome-zero-day-vulnerability/">Daily CyberSecurity</a></li>
      <li><a href="https://www.security-next.com/189837">Security NEXT</a></li>
    </ul><br /><br /></dd>
  </dl>
 </dd>

 <dt> <a href="https://support.hpe.com/hpesc/public/docDisplay?docId=hpesbnw05139en_us&docLocale=en_US">HPESBNW05139 rev.1 - HPE Networking Advance Notification of Security Advisories for September 9, 2026</a></dt>
 <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>HPE Networking ClearPass Policy Manager (CPPM).</dd>
  <dt>詳細</dt>
  <dd>2026年 9月 9日にHPE Networking ClearPass Policy Manager (CPPM)のセキュリティアドバイザリが公開される予定です。</dd>
  <dt>解決法</dt>
  <dd>脆弱性を解決するソフトウェアもリリースされる予定です。ベンダーからの情報に注意してください。<br /><br /></dd>
  </dl>
 </dd>

  <dt><a href="https://support.broadcom.com/web/ecx/support-content-notification/-/external/content/SecurityAdvisories/0/38288">VMSA-2026-0007: VMware Workstation and Fusion updates address integer-overflow and buffer overflow vulnerabilities (CVE-2026-59346, CVE-2026-59347)</a></dt>
 <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>VMware Fusion, VMware Workstation.</dd>
  <dt>詳細</dt>
  <dd>VMXNET3の整数桁溢れの1件の脆弱性とHGFSのスタックバッファオーバーフローの1件の脆弱性をフィックスしています。前者がcritical, 後者がhighに分類されています。</dd>
  <dt>解決法</dt>
  <dd>脆弱性を解決するアップデートが用意されています。文書に従ってください。</dd>
  <dt>参考情報</dt>
  <dd>
    <ul>
      <li><a href="https://securityonline.info/vmware-cve-2026-59346-code-execution-host/">Daily CyberSecurity</a></li>
      <li><a href="https://www.security-next.com/189843">Security NEXT</a></li>
    </ul><br /></br /></dd>
 </dl>
 </dd>

 <dt><a href="https://psirt.global.sonicwall.com/vuln-detail/SNWLID-2026-0015">SonicWall: SNWLID-2026-0015: SonicWall NSM On-Prem Affected By Multiple Vulnerabilities</a>/dt>
 <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>SonicWall Network Security Manager (NSM) On-Prem.</dd>
  <dt>詳細</dt>
  <dd>OSコマンド挿入の1件の脆弱性と権限昇格の1件の脆弱性とZip Slipの1件の脆弱性をフィックスしています。2件がcriticalに分類されています。</dd>
  <dt>解決法</dt>
  <dd>脆弱性を解決したソフトウェアが用意されています。文書に従ってください。</dd>
  <dt>参考情報</dt>
  <dd>
    <ul>
      <li><a href="https://securityonline.info/sonicwall-nsm-vulnerabilities/">Daily CyberSecurity</a></li>
      <li><a href="https://www.security-next.com/189848">Security NEXT</a></li>
    </ul><br /><br /></dd>
  </dl>
 </dd>

 <dt>Cisco Systemsがセキュリティアドバイザリをリリース</dt>
 <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>複数のCisco社製品。</dd>
  <dt>詳細</dt>
  <dd> 9月 2日に4件のセキュリティアドバイザリがリリースされています。2件がcritical, 1件がhighに分類されています。<a href="https://tools.cisco.com/security/center/publicationListing.x">Cisco Security Advisories</a>のページをご確認下さい。</dd>
  <dt>解決法</dt>
  <dd>文書の指示に従ってください。</dd>
  <dt>参考情報</dt>
  <dd><ul>
      <li>Daily CyberSecurity
	<ul>
	  <li><a href="https://securityonline.info/cisco-secure-email-smime-phone-dos-disclosed/">Cisco Secure Email S/MIME Flaws Publicly Disclosed</a></li>
	  <li><a href="https://securityonline.info/cisco-ios-xr-vulnerabilities/">Cisco Fixes Critical Cisco IOS XR Vulnerabilities</a></li>
	  <li><a href="https://securityonline.info/cisco-nexus-9000-cve-2026-20212-rce/">CVE-2026-20212 (CVSS 9.8): Cisco Nexus 9000 Root RCE Flaw</a></li>
	</ul>
      </li>
      <li>Security NEXT
	<ul>
	  <li><a href="https://www.security-next.com/189869">「Cisco Nexus 9000」に深刻なRCE脆弱性 - 修正版を提供</a></li>
	  <li><a href="https://www.security-next.com/189782">「Cisco IOS XR」にセキュリティアップデート - 多数脆弱性に対処</a></li>
	</ul>
      </li>
    </ul>
    <br /></br /></dd>
  </dl>
 </dd>

 <dt><a href="https://www.jenkins.io/security/advisory/2026-09-02/">Jenkins Security Advisory 2026-09-02</a></dt>
 <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>Jenkins (core), Allure Plugin, Customizable Header Plugin, File Parameter Plugin, GitLab Plugin, Job Configuration History Plugin, LDAP Plugin, Microsoft Entra ID (previously Azure AD) Plugin, Parameterized Remote Trigger Plugin, Performance Plugin, Pipeline: Build Step Plugin, Pipeline: Groovy Libraries Plugin, SAML Plugin, Script Security Plugin, SonarQube Scanner Plugin, ThinBackup Plugin, TICS Plugin, XebiaLabs XL Deploy Plugin, update-center2.</dd>
  <dt>詳細</dt>
  <dd>合わせて33件の脆弱性をフィックスしています。14件がhighに分類されています。</dd>
  <dt>解決法</dt>
  <dd>Jenkins weekly version 2.580, Jenkins LTS version 2.568.3, Allure Plugin version 2.36.0, Customizable Header Plugin version 330.v8a_8d87511ea_1, File Parameter Plugin version 433.va_0b_80359d54d, GitLab Plugin version 1.9.182144.vc1c369226a_52, Job Configuration History Plugin version 1380.v762185b_9a_793, LDAP Plugin version 825.v2fca_37dd5b_cb_, Microsoft Entra ID (previously Azure AD) Plugin version 711.v34046f788fd7, Performance Plugin version 1017.v9e9f7b_b_b_c5e7, Pipeline: Build Step Plugin version 601.v6d4c6d1a_9dc7, Pipeline: Groovy Libraries Plugin version 805.va_fc79344957d, SAML Plugin version 4.623.v7875d61cd9f5, Script Security Plugin version 1415.v9a_f9b_3a_c253d, SonarQube Scanner Plugin version 2.19.0, ThinBackup Plugin version 2.1.5, TICS Plugin version 2026.1.0, XebiaLabs XL Deploy Plugin version 26.3.0, update-center2 version 3.18.4が用意されています。アップデートしてください。Parameterized Remote Trigger Pluginはまだアップデートの用意がありません。</dd>
  <dt>参考情報</dt>
  <dd><ul>
      <li><a href="https://securityonline.info/jenkins-advisory-2026-09-02-rce/">Daily CyberSecurity</a></li>
    </ul><br /><br /></dd>
  </dl>
 </dd>

<dt><a href="https://my.f5.com/manage/s/article/K000162872">F5: K000162872: Out-of-band Security Notification (September 2, 2026)</a></dt>
 <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>F5社のNGINX, BIG-IP,製品。</dd>
  <dt>詳細</dt>
  <dd>8件のセキュリティアドバイザリが公開されています。1件がcritical, 5件がhighに分類されています。</dd>
  <dt>解決法</dt>
  <dd>文書の指示に従ってください。<br /><br/></dd>
  </dl>
 </dd>

<dt><a href="https://www.amd.com/en/resources/product-security/bulletin/amd-sb-8034.html">AMD-SB-8034: Optical Side-Channel Probing of the Internal Configuration Access Port (ICAP) on AMD 7-Series FPGAs</a></dt>
 <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>AMD XC7A200T (Artix-7) FPGA.</dd>
  <dt>詳細</dt>
  <dd>物理的な光学サイドチャネル攻撃が報告されています。</dd>
  <dt>解決法</dt>
  <dd>文書の指示に従ってください。<br /><br/></dd>
  </dl>
 </dd>

 <dt>Grafana製品に脆弱性</dt>
 <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>>Grafana Enterprise. PostgreSQL Datasource.</dd>
  <dt>詳細</dt>
  <dd> 9月 2日に3件のセキュリティアドバイザリがリリースされています。1件がhighに分類されています。<a href="https://grafana.com/security/security-advisories/">Security Advisories</a>のページをご確認下さい。</dd>
  <dt>解決法</dt>
  <dd>文書の指示に従ってください。<br /></br /></dd>
  </dl>
 </dd>

 <dt><a href="https://www.tp-link.com/us/support/faq/5279/">TP-Link: Security Advisory: Multiple Vulnerabilities in TP-Link Archer AX55 (CVE-2026-18167 &amp; CVE-2026-18330)</a></dt>
 <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>TP-Link Archer AX55 v4.</dd>
  <dt>詳細</dt>
  <dd>スタックベースのバッファオーバーフローの1件のリモート脆弱性とハードコードされた暗号鍵の1件のリモート脆弱性をフィックスしています。前者がhighに分類されています。</dd>
  <dt>解決法</dt>
  <dd>文書に従ってください。<br /><br /></dd>
  </dl>
 </dd>

 <dt><a href="https://www.asus.com/security-advisory/">Security Update for ASUS Control Center</a></dt>
 <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>ASUS Control Center.</dd>
  <dt>詳細</dt>
  <dd>認証の欠如、SSRF攻撃、ハードコードされた認証情報の1件のリモート脆弱性をフィックスしています。Criticalに分類されています。</dd>
  <dt>解決法</dt>
  <dd>文書に従ってください。<br /><br /></dd>
  </dl>
 </dd>

 <dt><a href="https://community.openvpn.net/Downloads#openvpn-277-released-3-september-2026">OpenVPN 2.7.7 -- Released 3 September 2026</a></dt>
 <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>OpenVPN.</dd>
  <dt>詳細</dt>
  <dd>7件の脆弱性それぞれフィックスしています。</dd>
  <dt>解決法</dt>
  <dd>入手しアップデートしてください。バイナリパッケージを利用している場合は各OSベンダのアナウンスに注意してください。<br /><br/></dd>
   </dl>
  </dd>

 <dt>Kinabaのセキュリティアドバイザリがリリース</dt>
 <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>Kinaba.</dd>
  <dt>詳細</dt>
  <dd> 9月3日に7件のセキュリティアドバイザリがリリースされています。<a href="https://discuss.elastic.co/c/announcements/5">Announcements</a>のページをご確認下さい。</dd>
  <dt>解決法</dt>
  <dd>文書の指示に従ってください。<br /></br /></dd>
  </dl>
 </dd>

<dt>Drupalのセキュリティアドバイザリがリリース</dt>
 <dd>
 <dl>
  <dt>影響を受ける製品</dt>
  <dd>Drupal.</dd>
  <dt>詳細</dt>
  <dd>9月 2日に16件のセキュリティアドバイザリが公開されています。5件がcriticalに分類されています。<a href="https://www.drupal.org/security">Security advisories</a>のページをご確認下さい。</dd>
  <dt>解決法</dt>
  <dd>文書に従って下さい。<br /></br /></dd>
 </dl>
 </dd>
</dl>
<hr>
<div align="center">
<a href="#news">総合</a>　<a href="#win">Windows</a>　<a href="#unix">Unix</a>　<a href="#mac">Mac</a>　<a href="#app">アプリケーション</a>
</div>
]]>
        
    </content>
</entry>

<entry>
    <title>【2026/09/04】日本語で書かれたばらまき型攻撃メール(XWorm)に関する注意喚起</title>
    <link rel="alternate" type="text/html" href="https://www.cc.uec.ac.jp/blogs/news/2026/09/20260904malspam.html" />
    <id>tag:www.cc.uec.ac.jp,2026:/blogs/news//6.11796</id>

    <published>2026-09-03T22:07:47Z</published>
    <updated>2026-09-03T22:18:12Z</updated>

    <summary>2026年 9月 4日に日本語で書かれたばらまき型攻撃メール(XWorm)が学内...</summary>
    <author>
        <name>hideaki</name>
        
    </author>
    
        <category term="セキュリティ情報" scheme="http://www.sixapart.com/ns/types#category" />
    
    
    <content type="html" xml:lang="ja" xml:base="https://www.cc.uec.ac.jp/blogs/news/">
        <![CDATA[<p>2026年 9月 4日に日本語で書かれたばらまき型攻撃メール(XWorm)が学内のメールアドレスに送信されたことを確認しました。
<hr>
<p>悪意あるrarファイルが添付されてるもの</p>
<p>以下のSubjectで攻撃メールが観測されています。全てではありません。他にもあると思われます。
<blockquote>
From: Mitsubishi@s1787051.smartape-vps.com, UFJ@s1787051.smartape-vps.com, Financial@s1787051.smartape-vps.com, Group@s1787051.smartape-vps.com, Bank@s1787051.smartape-vps.com, Japan (MUFG Bank ) supply chain finance &lt;SCFsupport@us.mufg.jp&gt;<br />
Subject: 三菱UFJフィナンシャル・グループ 承認済み発注書 # JP250-409-26
<br />
<br />
<img src="/blogs/news/screenshot2026090400.png">
</blockquote>
</p>
<p>
本文はHTML形式のものが観測されています。
</p>
<p>添付ファイルとそのSHA256ハッシュ値のまとめは以下の通りです。
<table>
<tr><td>三菱UFJフィナンシャル・グループ 銀行 注文書番号 JP250-409-26.rar</td><td><a href="https://www.virustotal.com/gui/file/92fdeca51248d9eb5643b89b343a702f4f774ba95682cd5992a073ba1b9eb80b"> 92fdeca51248d9eb5643b89b343a702f4f774ba95682cd5992a073ba1b9eb80b</a></td></tr>
</table></p>
<p>添付ファイルを展開したファイルは以下のとおりです。
<table>
<tr><td>三菱UFJフィナンシャル・グループ 銀行 注文書番号 JP250-409-26.js</td><td><a href="https://www.virustotal.com/gui/file/19c85e2440604567a7c527f9c04595188dfde96ad16d59aadb2837ea7fbd83a4
">19c85e2440604567a7c527f9c04595188dfde96ad16d59aadb2837ea7fbd83a4
</a></td></tr>
</table></p>
<p>
<p>クラウドサンドボックスの解析結果は以下のとおりです。
<table>
<tr><td>三菱UFJフィナンシャル・グループ 銀行 注文書番号 JP250-409-26.js</td>
<td><a href="https://hybrid-analysis.com/sample/19c85e2440604567a7c527f9c04595188dfde96ad16d59aadb2837ea7fbd83a4">Hybrid Analyses</a><br />
<a href="https://tria.ge/260903-1nep2aszaz">Triage</a><br />
<a href="https://app.any.run/tasks/65cedddb-0e60-49d9-9767-7a54d4defc00">ANY RUN</a>
</td></tr>
</table></p>
<hr>
<p>このような攻撃メールは破棄してください。添付ファイルやリンクは開かないでください。</P>
<p>インターネットの昨今の情勢を考えますと、今後は詐欺メールあるいはフィッシングメール、ばらまき型攻撃メールが続くものと推測されます。決して騙されないようよろしくお願いします。</p>
<p>
本学の学生及び教職員の方で万が一ウイルスに感染した疑いがある方はは至急<a href="https://www.cc.uec.ac.jp/contact/">情報基盤センター</a>にご連絡ください。</p>
]]>
        
    </content>
</entry>

<entry>
    <title>SECURITY NEWS (2026/09/01 12:00-2026/09/02 21:30)</title>
    <link rel="alternate" type="text/html" href="https://www.cc.uec.ac.jp/blogs/news/2026/09/daybefore.html" />
    <id>tag:www.cc.uec.ac.jp,2019:/blogs/news//6.1729</id>

    <published>2026-09-02T12:11:01Z</published>
    <updated>2026-09-04T10:51:17Z</updated>

    <summary>2026/09/01 12:00から2026/09/02 21:30のセキュリテ...</summary>
    <author>
        <name>hideaki</name>
        
    </author>
    
        <category term="セキュリティ情報" scheme="http://www.sixapart.com/ns/types#category" />
    
    
    <content type="html" xml:lang="ja" xml:base="https://www.cc.uec.ac.jp/blogs/news/">
        <![CDATA[<p>2026/09/01 12:00から2026/09/02 21:30のセキュリティ情報です。<br />
今月１ヶ月分のまとめは<a href="/srv/infra/securitynews.html">こちら</a>をご覧下さい。</p>
<p>
<div align="center">
<a href="#news">総合</a>　<a href="#win">Windows</a>　<a href="#unix">Unix</a>　<a href="#mac">Mac</a>　<a href="#app">アプリケーション</a>
</div>
<hr>
<a name="news"></a>
<h4>総合</h4>
<p>　CISA, JPCERT/CC, IPAからの注意喚起など。</p>
<dl> 
 <dt><a href="https://www.jpcert.or.jp/wr/2026/wr260902.html">JPCERT/CC WEEKLY REPORT 2026-09-02</a></dt>
 <dd>【1】Microsoft Edgeに複数の脆弱性<br />
【2】PaperCut NGおよびPaperCut MFに複数の脆弱性<br />
【3】Apache Tomcatに複数の脆弱性<br />
【4】OpenSSLに複数の脆弱性<br />
【5】複数のUniFi製品に脆弱性<br />
【6】GitLabに複数の脆弱性<br />
【7】複数のWatchGuard製品に脆弱性<br />
【8】Next.jsに複数の脆弱性<br />
【9】SonicWall NetExtender Linux Clientに複数の脆弱性<br />
【10】複数のVeeam製品に脆弱性<br />
【11】Google Chromeに複数の脆弱性<br />
【12】Keycloakに複数の脆弱性<br />
【13】SKYSEA Client ViewおよびSKYMEC IT Managerに複数の脆弱性<br />
【14】WordPress用プラグイン「miniOrange SAML Single Sign On」の脆弱性に関する悪用観測状況<br />
【15】警察庁が「令和8年版 警察白書」を公開<br /><br /></dd>
</dl>
<hr>
<a name="win"></a>
<h4>Microsoft</h4>
<p>　Microsoft製品に関する情報。</p>
<hr>
<a name="unix"></a>
<h4>UNIX</h4>
<p>　UNIX系OSおよびUNIX上で動作するアプリケーションに関する情報。<br />
　扱うOS: Red Hat Enterprise Linux （標準のみ）, Ubuntu, Debian, Slackware, FreeBSD, NetBSD, OpenBSD.</p>
<dl> 
 <dt>Red Hat Enterprise Linuxの<a href="https://access.redhat.com/errata/RHSA-2026:61887">kernel</a>, wget <a href="https://access.redhat.com/errata/RHSA-2026:62143">RHSA-2026:62143</a>, <a href="https://access.redhat.com/errata/RHSA-2026:62144">RHSA-2026:62144</a>, <a href="https://access.redhat.com/errata/RHSA-2026:62217">libssh</a>, <a href="https://access.redhat.com/errata/RHSA-2026:62334">php:7.4</a>, <a href="https://access.redhat.com/errata/RHSA-2026:62407">grafana</a>, <a href="https://access.redhat.com/errata/RHSA-2026:62420">gegl04</a>, <a href="https://access.redhat.com/errata/RHSA-2026:62425">gegl</a>, <a href="https://access.redhat.com/errata/RHSA-2026:62507">gimp:2.8</a>, <a href="https://access.redhat.com/errata/RHSA-2026:62571">freerdp</a>, <a href="https://access.redhat.com/errata/RHSA-2026:62577">go-fdo-client</a>, <a href="https://access.redhat.com/errata/RHSA-2026:62583">nodejs:24</a>のセキュリティフィックス</dt>
 <dd>
 <dl>
  <dt>影響を受ける製品</dt>
  <dd>Red Hat Enterprise Linux for x86_64 10 x86_64, Red Hat Enterprise Linux for x86_64 - Extended Update Support 10.2 x86_64, Red Hat Enterprise Linux for ARM 64 10 aarch64, Red Hat Enterprise Linux for ARM 64 - Extended Update Support 10.2 aarch64, Red Hat Enterprise Linux for ARM 64 - 4 years of updates 10.2 aarch64, Red Hat Enterprise Linux for x86_64 - 4 years of updates 10.2 x86_64, Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 10.2 x86_64, Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 10.2 aarch64 (kernel, go-fdo-client). Red Hat Enterprise Linux for IBM z Systems 10 s390x, Red Hat Enterprise Linux for IBM z Systems - Extended Update Support 10.2 s390x, Red Hat Enterprise Linux for Power, little endian 10 ppc64le, Red Hat Enterprise Linux for Power, little endian - Extended Update Support 10.2 ppc64le, Red Hat CodeReady Linux Builder for x86_64 10 x86_64, Red Hat CodeReady Linux Builder for Power, little endian 10 ppc64le, Red Hat CodeReady Linux Builder for ARM 64 10 aarch64, Red Hat CodeReady Linux Builder for IBM z Systems 10 s390x, Red Hat CodeReady Linux Builder for x86_64 - Extended Update Support 10.2 x86_64, Red Hat CodeReady Linux Builder for Power, little endian - Extended Update Support 10.2 ppc64le, Red Hat CodeReady Linux Builder for IBM z Systems - Extended Update Support 10.2 s390x, Red Hat CodeReady Linux Builder for ARM 64 - Extended Update Support 10.2 aarch64, Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 10.2 s390x, Red Hat Enterprise Linux for Power, little endian - 4 years of support 10.2 ppc64le, Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 10.2 ppc64le, Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 10.2 s390x (kernel). Red Hat Enterprise Linux for x86_64 9 x86_64, Red Hat Enterprise Linux for x86_64 - Extended Update Support 9.8 x86_64, Red Hat Enterprise Linux for IBM z Systems 9 s390x, Red Hat Enterprise Linux for IBM z Systems - Extended Update Support 9.8 s390x, Red Hat Enterprise Linux for Power, little endian 9 ppc64le, Red Hat Enterprise Linux for Power, little endian - Extended Update Support 9.8 ppc64le, Red Hat Enterprise Linux for ARM 64 9 aarch64, Red Hat Enterprise Linux for ARM 64 - Extended Update Support 9.8 aarch64, Red Hat Enterprise Linux Server for Power LE - Update Services for SAP Solutions 9.8 ppc64le, Red Hat Enterprise Linux for x86_64 - Update Services for SAP Solutions 9.8 x86_64, Red Hat Enterprise Linux for ARM 64 - 4 years of updates 9.8 aarch64, Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 9.8 s390x, Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 9.8 x86_64, Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 9.8 aarch64, Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 9.8 ppc64le, Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 9.8 s390x (wget (RHSA-2026:62143), libssh). Red Hat Enterprise Linux for x86_64 8 x86_64, Red Hat Enterprise Linux for Power, little endian 8 ppc64le, Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 8.10 x86_64, Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 8.10 ppc64le (wget (RHSA-2026:62144), php:7.4, grafana, gegl04, gegl, gimp:2.8, freerdp). Red Hat Enterprise Linux for IBM z Systems 8 s390x, Red Hat Enterprise Linux for ARM 64 8 aarch64, Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 8.10 aarch64, Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 8.10 s390x (wget (RHSA-2026:62144), php:7.4, grafana, gegl, gimp:2.8, freerdp, nodejs:24). Red Hat CodeReady Linux Builder for x86_64 8 x86_64, Red Hat CodeReady Linux Builder for Power, little endian 8 ppc64le, Red Hat CodeReady Linux Builder for ARM 64 8 aarch64, Red Hat CodeReady Linux Builder for IBM z Systems 8 s390x (freerdp).</dd>
  <dt>詳細</dt>
  <dd>kernelは34件の脆弱性を、wget (RHSA-2026:62143)はメモリ破壊の2件のリモート脆弱性を、wget (RHSA-2026:62144)はメモリ破壊の3件の脆弱性を、libsshは7件の脆弱性を、php:7.4はDoS攻撃の1件の脆弱性とSQL挿入の1件の脆弱性を、grafanaは8件の脆弱性を、gegl04, geglは整数桁溢れの1件のリモート脆弱性を、gimp:2.8は8件の脆弱性を、freerdpは4件の脆弱性を、go-fdo-clientは4件の脆弱性を、nodejs:24はHTTP/2処理部のメモリ枯渇の1件のリモート脆弱性とHTTP/2処理部の解放後メモリ利用の1件のリモート脆弱性と権限モデルの迂回が可能な1件の脆弱性をそれぞれフィックスしています。</dd>
  <dt>解決法</dt>
  <dd>文書に従って更新を行ってください。<br /><br /></dd>
 </dl>
 </dd>

 <dt>Ubuntu Linuxの<a href="https://ubuntu.com/security/notices/USN-8707-1">opencryptoki</a>, <a href="https://ubuntu.com/security/notices/USN-8706-1">zlib</a>, <a href="https://ubuntu.com/security/notices/USN-8705-2">zfs-linux</a>, <a href="https://ubuntu.com/security/notices/USN-8690-1">pillow</a>, <a href="https://ubuntu.com/security/notices/USN-8708-1">rust-sudo-rs</a>, <a href="https://ubuntu.com/security/notices/USN-8709-1">ncurses</a>, <a href="https://ubuntu.com/security/notices/USN-8710-1">libevent</a>, <a href="https://ubuntu.com/security/notices/USN-8688-2">pam</a>, <a href="https://ubuntu.com/security/notices/USN-8688-2">libgcrypt20</a>, <a href="https://ubuntu.com/security/notices/USN-8712-1">pyasn1</a>のセキュリティフィックスと<a href="https://ubuntu.com/security/notices/USN-8555-2">ubuntu-advantage-tools</a>のセキュリティフィックスのアップデート</dt>
 <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>Ubuntu 26.04 LTS (opencryptoki, zlib, pillow, rust-sudo-rs, libevent, pam, libgcrypt20, pyasn1). Ubuntu 24.04 LTS (zlib, pillow, ncurses, libevent, libgcrypt20, pyasn1). Ubuntu 22.04 LTS (pillow, ncurses, libevent, libgcrypt20, pyasn1). Ubuntu 20.04 LTS (zfs-linux, pillow, ncurses, libevent). Ubuntu 18.04 LTS (zfs-linux, ncurses, libevent). Ubuntu 16.04 LTS (ncurses, libevent). Ubuntu 14.04 LTS (ncurses, libevent, ubuntu-advantage-tools).</dd>
  <dt>詳細</dt>
  <dd>opencryptokiは整数アンダーフローの1件の脆弱性とシンボリックリンク攻撃の1件のローカル脆弱性とヒープバッファオーバーフローの1件のローカル脆弱性を、zlibはCPU枯渇の1件の脆弱性を、zfs-linuxは非特権ユーザーがroot権限の操作が可能となる1件の脆弱性を、pillowはバッファオーバーリードの1件の脆弱性を、rust-sudo-rsはTOCTOUの1件の脆弱性を、ncursesはスタックベースのバッファオーバーフローの1件の脆弱性を、libeventは5件の脆弱性を、pamはタイミング攻撃の1件の脆弱性を、libgcrypt20はサイドチャネル攻撃の1件の脆弱性を、pyasn1はリソース枯渇の1件の脆弱性とCPU枯渇の1件の脆弱性と未処理のValueError例外発生の1件の脆弱性をそれぞれフィックスしています。ubuntu-advantage-toolsは不適切な修正をフィックスしています。</dd>
  <dt>解決法</dt>
  <dd>自動更新エージェントを用いるか手動でアップデートを行なってください。<br /><br /></dd>
  </dl>
 </dd>

 <dt>Debian GNU/Linuxの<a href="https://lists.debian.org/debian-security-announce/2026/msg00391.html?pow_referer=">keystone</a>のセキュリティフィックス</dt>
 <dd>
  <dl>
   <dt>影響を受ける製品</dt>
   <dd>stable (trixie).</dd>
   <dt>詳細</dt>
   <dd>OAuth1 やアプリケーション認証情報などの委任トークンに対する不適切な制限の1件の脆弱性とクラウドアカウント全体の情報を取得可能な1件の脆弱性とアプリケーション認証情報トークンの不適切な再認証処理の1件の脆弱性をフィックスしています。</dd>
   <dt>解決法</dt>
   <dd>自動更新エージェントを用いるか手動でアップグレードを行なってください。<br /><br /></dd>
  </dl>
 </dd>

<dt>Slackware Linuxの<a href="http://www.slackware.com/security/viewer.php?l=slackware-security&y=2026&m=slackware-security.371789">pcre2</a>のセキュリティフィックス</dt>
<dd>
 <dl>
 <dt>影響を受ける製品</dt>
 <dd>15.0, -current.</dd>
 <dt>詳細</dt>
 <dd>6件の脆弱性をフィックスしています。</dd>
 <dt>解決法</dt>
 <dd>自動更新エージェントを用いるか手動でアップグレードを行なってください。<br /><br /></dd>
 </dl>
</dd>
</dl>
<hr>
<a name="mac"></a>
<h4>Apple</h4>
<p>　Macおよびこれに関連するアプリケーションに関する情報(iPhone/iPadを除く）。</p>
<hr>
<a name="app"></a>
<h4>Applications</h4>
<p>　各種アプリケーションに関する情報。<br />
　扱う主なアプリケーション: apache, openssh, openssl, BINDなど。ネットワーク機器・アプライアンス等もここに分類します。</p>
<dl> 
 <dt><a href="https://chromereleases.googleblog.com/2026/09/stable-channel-update-for-desktop.html">Chrome 安定版 152.0.7977.75/.76 (Windows/Mac), 152.0.7977.75 (Linux)がリリース</a></dt>
 <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>Chrome.</dd>
  <dt>詳細</dt>
  <dd>26件の脆弱性をフィックスしています。2件がcritical, 9件がhighに分類されています。</dd>
  <dt>解決法</dt>
  <dd>自動更新機能あるいは手動でアップデートしてください。</dd>
  <dt>参考情報</dt>
  <dd>
    <ul>
      <li><a href="https://www.security-next.com/189711">Security NEXT</a></li>
    </ul><br /><br /></dd>
  </dl>
 </dd>

  <dt><a href="https://www.mozilla.org/en-US/firefox/155.0/releasenotes/">Firefox 155.0</a>, <a href="https://www.mozilla.org/en-US/firefox/153.2.0/releasenotes/">Firefox ESR 153.2.0</a>, <a href="https://www.mozilla.org/en-US/firefox/140.15.0/releasenotes/">Firefox ESR 140.15.0</a>, <a href="https://www.mozilla.org/en-US/firefox/115.40.0/releasenotes/">Firefox ESR 115.40.0</a>, <a href="https://www.thunderbird.net/en-US/thunderbird/155.0/releasenotes/">Thunderbird 155.0</a>, <a href="https://www.thunderbird.net/en-US/thunderbird/153.2.0esr/releasenotes/">Thunderbird 153.2.0esr</a>, <a href="https://www.thunderbird.net/en-US/thunderbird/140.15.0esr/releasenotes/">Thunderbird 140.15.0esr</a>がリリース</dt>
 <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>Firefox, Thunderbird.</dd>
  <dt>詳細</dt>
  <dd>Firefox 155.0は29件の脆弱性を、Firefox 153.2.0は24件の脆弱性を、Firefox ESR 140.15.0は11件の脆弱性を、Firefox ESR 115.40.0は6件の脆弱性を、Thunderbird 155.0は30件の脆弱性を、Thunderbird 153.2.0esrは29件の脆弱性を、Thunderbird 140.15.0esrは31件の脆弱性を14件の脆弱性をそれぞれフィックスしています。</dd>
  <dt>解決法</dt>
  <dd>自動更新機能あるいは手動でアップデートしてください。</dd>
  <dt>参考情報</dt>
  <dd>
    <ul>
      <li><a href="https://www.security-next.com/189716">Security NEXT</a></li>
    </ul><br /><br /></dd>
 </dl>
 </dd>

 <dt><a href="https://psirt.global.sonicwall.com/vuln-detail/SNWLID-2026-0016">SonicWall: SNWLID-2026-0016: SonicWall SMA1000 Series Appliances Affected By Multiple Vulnerabilities</a>/dt>
 <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>SonicWall SMA1000 Models..</dd>
  <dt>詳細</dt>
  <dd>SSRFの1件のリモート脆弱性とRCEの1件のリモート脆弱性をフィックスしています。前者はcritical, 後者はhighに分類されています。</dd>
  <dt>解決法</dt>
  <dd>脆弱性を解決したソフトウェアが用意されています。文書に従ってください。</dd>
  <dt>参考情報</dt>
  <dd>
    <ul>
      <li><a href="https://securityonline.info/sonicwall-sma1000-cve-2026-83548-ssrf/">Daily CyberSecurity</a></li>
      <li><a href="https://www.bleepingcomputer.com/news/security/sonicwall-warns-of-actively-exploited-sma1000-zero-day-flaws/">BLEEPING COMPUTER</a></li>
      <li><a href="https://www.security-next.com/189706">Security NEXT</a></li>
    </ul><br /><br /></dd>
  </dl>
 </dd>

  <dt><a href="https://support.hpe.com/hpesc/public/docDisplay?docId=hpesbnw05133en_us&docLocale=en_US">HPESBNW05133 rev.1 - Multiple Vulnerabilities in HPE Aruba Networking Fabric Composer</a></dt>
  <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>HPE Networking Fabric Composer 7.3.3及びこれ以前のバージョン。</dd>
  <dt>詳細</dt>
  <dd>52件の脆弱性をフィックスしています。5件がcritical, 24件がhighに分類されています。</dd>
  <dt>解決法</dt>
  <dd>アップデートが用意されています。文書を確認して下さい。</dd>
  <dt>参考情報</dt>
  <dd><ul>
      <li><a href="https://securityonline.info/hpe-fabric-composer-vulnerabilities/">Daily CyberSecurity</a></li>
      <li><a href="https://www.security-next.com/189721">Security NEXT</a></li>
    </ul><br /></br /></dd>
  </dl>
  </dd>

  <dt><a href="https://support.hpe.com/hpesc/public/docDisplay?docId=hpesbnw05134en_us&docLocale=en_US">HPESBNW05134 rev.1 - Multiple Vulnerabilities in HPE Aruba Networking ArubaOS-CX (AOS-CX)</a></dt>
  <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>HPE Networking AOS-CX.</dd>
  <dt>詳細</dt>
  <dd>34件の脆弱性をフィックスしています。1件がcritical, 22件がhighに分類されています。</dd>
  <dt>解決法</dt>
  <dd>アップデートが用意されています。文書を確認して下さい。<br /></br /></dd>
  </dl>
  </dd>

 <dt>Erlang/OTPに複数の脆弱性</dt>
 <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>>Erlang/OTP.</dd>
  <dt>詳細</dt>
  <dd> 9月 1日に14件のセキュリティアドバイザリがリリースされています。10件がhighに分類されています。<a href="https://github.com/erlang/otp/security/advisories/">Security Advisories</a>のページをご確認下さい。</dd>
  <dt>解決法</dt>
  <dd>文書の指示に従ってください。<br /></br /></dd>
  </dl>
 </dd>

 <dt><a href="https://nvidia.custhelp.com/app/answers/detail/a_id/5868">NVIDIA SUPPORT: Security Bulletin: NVIDIA Megatron Bridge - September 2026</a></dt>
 <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>NVIDIA® Megatron Bridge.</dd>
  <dt>詳細</dt>
  <dd>30件の脆弱性をフィックスしています。全てhighに分類されています。</dd>
  <dt>解決法</dt>
  <dd>アップデートが用意されています。文書を確認してください。<br /><br/></dd>
 </dl>
 </dd>

 <dt>Kinaba, ElasticSearch, Elastic Cloud on Kubernetes, Elastic Maps Server, Elastic Agent, APM Server, Fleet Server, Filebeatのセキュリティアドバイザリがリリース</dt>
 <dd>
  <dl>
  <dt>影響を受ける製品</dt>
  <dd>Kinaba, Fleet Server, ElasticSearch, Elastic Cloud on Kubernetes.</dd>
  <dt>詳細</dt>
  <dd> 9月1日に34件のセキュリティアドバイザリがリリースされています。<a href="https://discuss.elastic.co/c/announcements/5">Announcements</a>のページをご確認下さい。</dd>
  <dt>解決法</dt>
  <dd>文書の指示に従ってください。<br /></br /></dd>
  </dl>
 </dd>
</dl>
<hr>
<div align="center">
<a href="#news">総合</a>　<a href="#win">Windows</a>　<a href="#unix">Unix</a>　<a href="#mac">Mac</a>　<a href="#app">アプリケーション</a>
</div>
]]>
        
    </content>
</entry>

<entry>
    <title>【2026/09/01】日本語で書かれたばらまき型攻撃メール(ValleyRAT S2)に関する注意喚起</title>
    <link rel="alternate" type="text/html" href="https://www.cc.uec.ac.jp/blogs/news/2026/09/20260901malspam.html" />
    <id>tag:www.cc.uec.ac.jp,2026:/blogs/news//6.11795</id>

    <published>2026-09-01T04:16:01Z</published>
    <updated>2026-09-01T04:32:57Z</updated>

    <summary>2026年 9月 1日に日本語で書かれたばらまき型攻撃メール(ValleyRAT...</summary>
    <author>
        <name>hideaki</name>
        
    </author>
    
        <category term="セキュリティ情報" scheme="http://www.sixapart.com/ns/types#category" />
    
    
    <content type="html" xml:lang="ja" xml:base="https://www.cc.uec.ac.jp/blogs/news/">
        <![CDATA[<p>2026年 9月 1日に日本語で書かれたばらまき型攻撃メール(ValleyRAT S2)が学内のメールアドレスに送信されたことを確認しました。
<hr>
<p>悪意あるzipファイルが添付されてるもの</p>
<p>以下のSubjectで攻撃メールが観測されています。全てではありません。他にもあると思われます。
<blockquote>
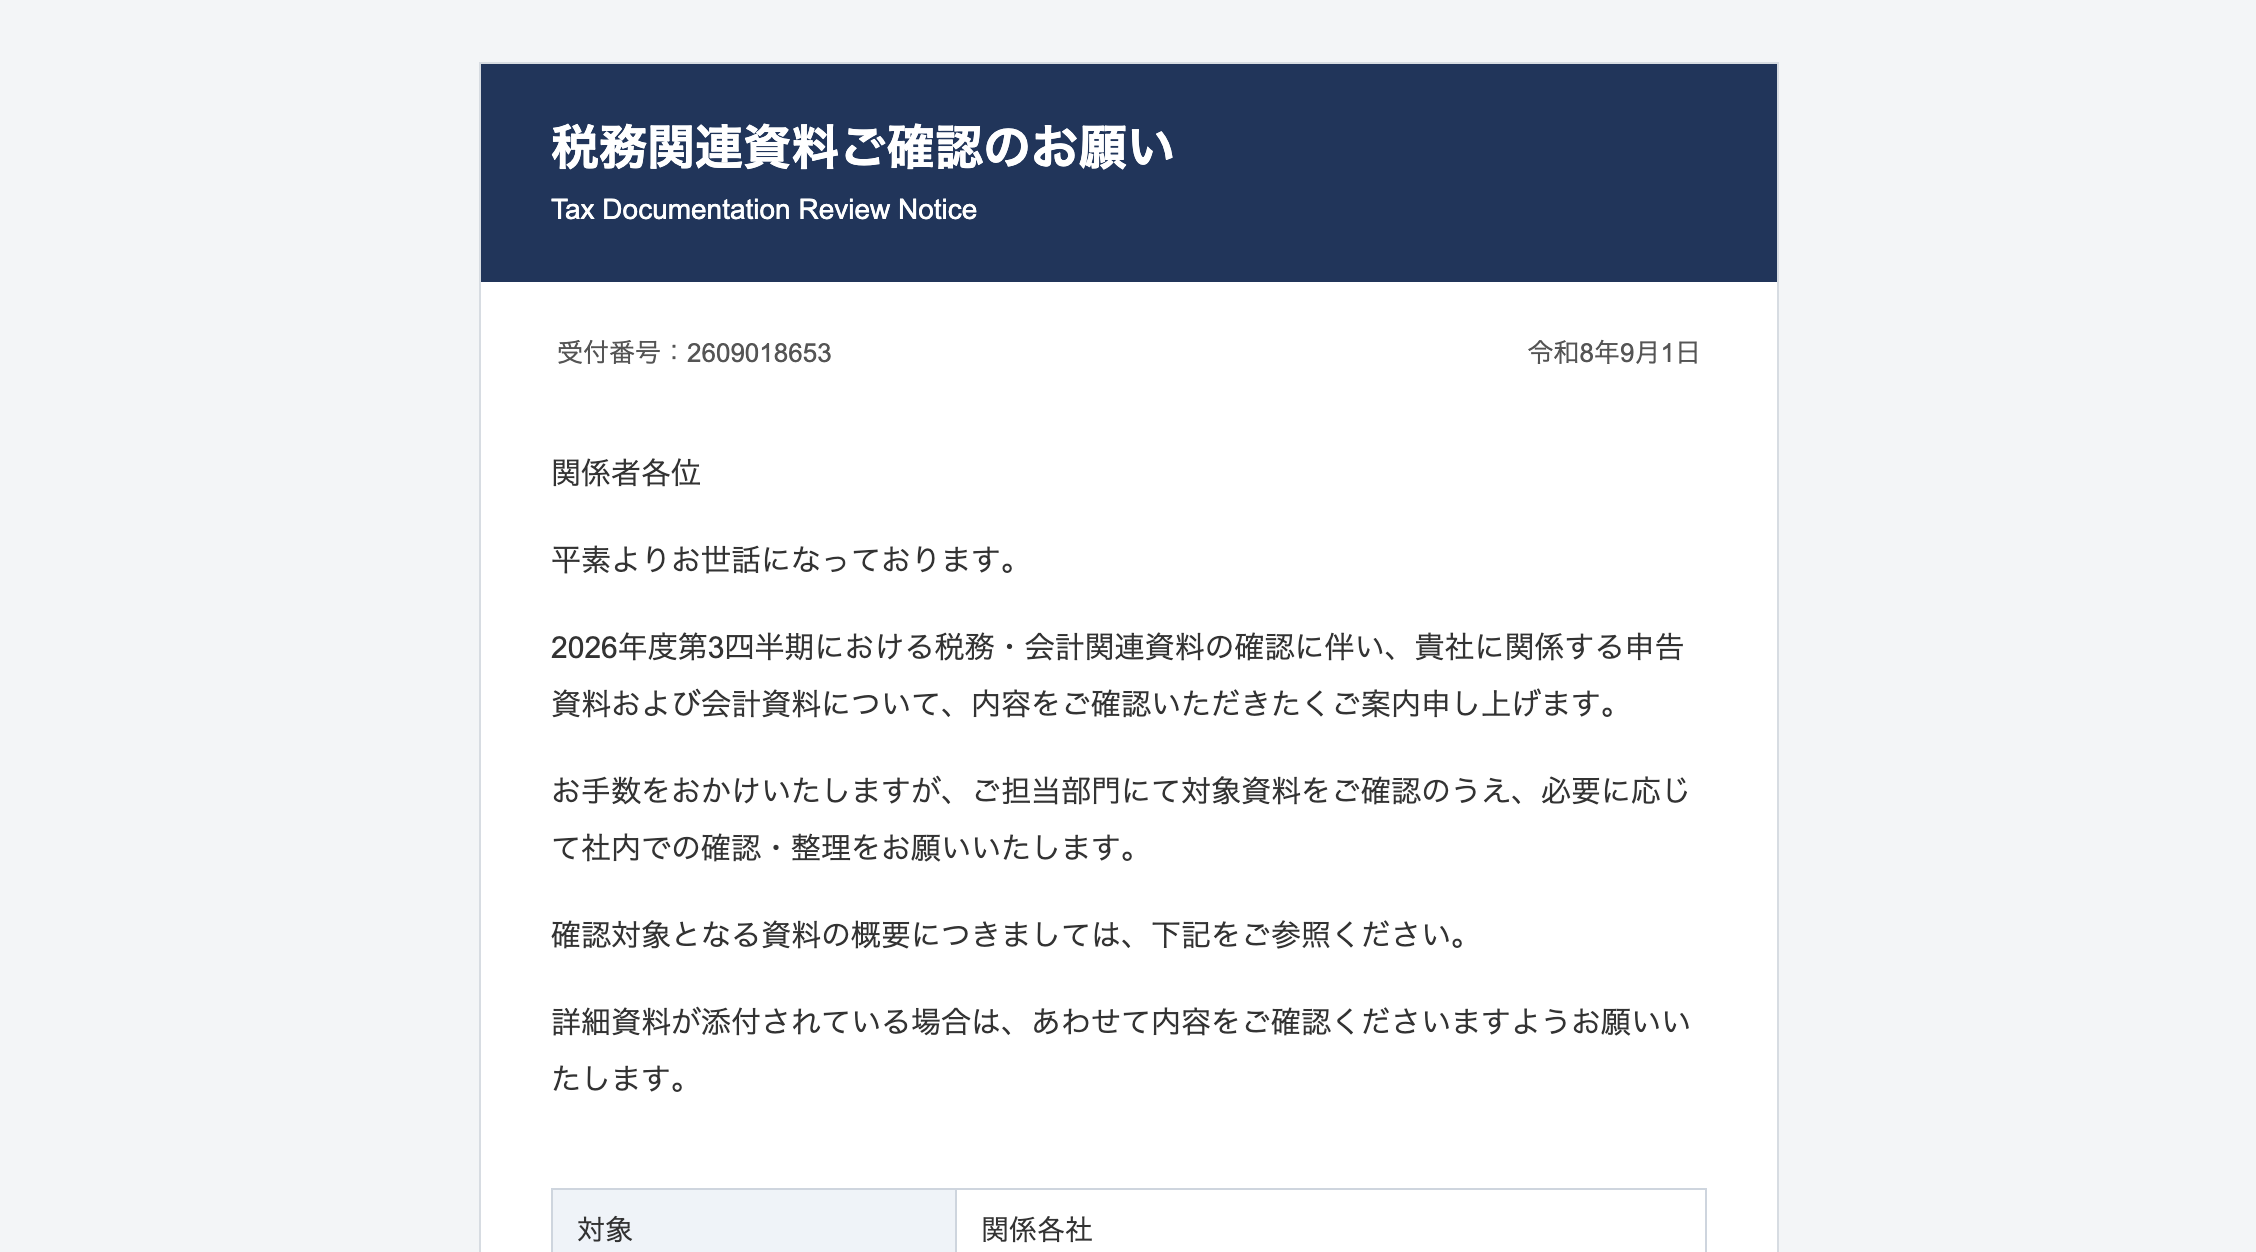
From: 税务局 &lt;HuberyHoover@xspsgzj.com&gt;<br />
Subject: 税務関連資料ご確認のお願
<br />
<br />
<img src="/blogs/news/screenshot2026090100.png">
</blockquote>
</p>
<p>
本文はTXTとHTML形式のマルチパートのものが観測されています。
</p>
<p>添付ファイルとそのSHA256ハッシュ値のまとめは以下の通りです。
<table>
<tr><td>税務調査.zip</td><td><a href="https://www.virustotal.com/gui/file/baa66613e27266a1a5494e2a596182e6d548e9ee67e03f0577dec88cd1495341"> baa66613e27266a1a5494e2a596182e6d548e9ee67e03f0577dec88cd1495341</a></td></tr>
</table></p>
<p>添付ファイルを展開したファイルは以下のとおりです。
<table>
<tr><td>税務調査.img</td><td><a href="https://www.virustotal.com/gui/file/e6eb7accfcfb184bf860753ee1b436e3fc77d5e9e5436c6baa6a37e512055896
">e6eb7accfcfb184bf860753ee1b436e3fc77d5e9e5436c6baa6a37e512055896
</a></td></tr>
</table></p>
<p>imgファイルをマウントしたボリューム上のファイルは以下のとおりです。
<table>
<tr><td>heif.dll</td><td><a href="https://www.virustotal.com/gui/file/938b31b323d580e49c30591784331fee4e026e63a2fa21bf24901156bcc70afe">d938b31b323d580e49c30591784331fee4e026e63a2fa21bf24901156bcc70afe</a></td></tr>
<tr><td>msvcp140.dll</td><td><a href="https://www.virustotal.com/gui/file/b5400f8454276f1adf944d8ba393866ca423603254baf88bca7dc4c1cf762116">b5400f8454276f1adf944d8ba393866ca423603254baf88bca7dc4c1cf762116</a></td></tr>
<tr><td>resmonitor.dll</td><td><a href="https://www.virustotal.com/gui/file/9f185ed99336d159f552d85ac12e276874ef42c8fd4a05eacbe9da3f7b9f0520">9f185ed99336d159f552d85ac12e276874ef42c8fd4a05eacbe9da3f7b9f0520</a></td></tr>
<tr><td>vcruntime140_1.dll</td><td><a href="https://www.virustotal.com/gui/file/1a1ca015a830a357ad5ec882845d732a60368b6c0d8247a009140cd518377f73">1a1ca015a830a357ad5ec882845d732a60368b6c0d8247a009140cd518377f73</a></td></tr>
<tr><td>vcruntime140.dll</td><td><a href="https://www.virustotal.com/gui/file/98aea63f7c88d733504c08b165fd68a917e256f2cfaeaa742323ef6dddbbce29">98aea63f7c88d733504c08b165fd68a917e256f2cfaeaa742323ef6dddbbce29</a></td></tr>
<tr><td>税務調査.exe</td><td><a href="https://www.virustotal.com/gui/file/b84ff202378442d620ee9908b24427ed07779c06bcd08b7ad1b8cb1e893619e2">b84ff202378442d620ee9908b24427ed07779c06bcd08b7ad1b8cb1e893619e2</a></td></tr>
</table></p>
<p>
<p>クラウドサンドボックスの解析結果は以下のとおりです。
<table>
<tr><td>税務調査.img</td>
<td><a href="https://hybrid-analysis.com/sample/e6eb7accfcfb184bf860753ee1b436e3fc77d5e9e5436c6baa6a37e512055896">Hybrid Analyses</a><br />
<a href="https://tria.ge/260901-e3b2sswtbz">Triage</a>
</td></tr>
</table></p>
<hr>
<p>このような攻撃メールは破棄してください。添付ファイルやリンクは開かないでください。</P>
<p>インターネットの昨今の情勢を考えますと、今後は詐欺メールあるいはフィッシングメール、ばらまき型攻撃メールが続くものと推測されます。決して騙されないようよろしくお願いします。</p>
<p>
本学の学生及び教職員の方で万が一ウイルスに感染した疑いがある方はは至急<a href="https://www.cc.uec.ac.jp/contact/">情報基盤センター</a>にご連絡ください。</p>
]]>
        
    </content>
</entry>

<entry>
    <title>【2026/08/31】日本語で書かれたばらまき型攻撃メール(ValleyRAT)に関する注意喚起</title>
    <link rel="alternate" type="text/html" href="https://www.cc.uec.ac.jp/blogs/news/2026/08/20260841malspam.html" />
    <id>tag:www.cc.uec.ac.jp,2026:/blogs/news//6.11794</id>

    <published>2026-08-31T06:58:39Z</published>
    <updated>2026-08-31T07:15:40Z</updated>

    <summary>2026年 8月31日に日本語で書かれたばらまき型攻撃メール(ValleyRAT...</summary>
    <author>
        <name>hideaki</name>
        
    </author>
    
        <category term="セキュリティ情報" scheme="http://www.sixapart.com/ns/types#category" />
    
    
    <content type="html" xml:lang="ja" xml:base="https://www.cc.uec.ac.jp/blogs/news/">
        <![CDATA[<p>2026年 8月31日に日本語で書かれたばらまき型攻撃メール(ValleyRAT)が学内のメールアドレスに送信されたことを確認しました。
<hr>
<p>悪意あるzipファイルが添付されてるもの</p>
<p>以下のSubjectで攻撃メールが観測されています。全てではありません。他にもあると思われます。
<blockquote>
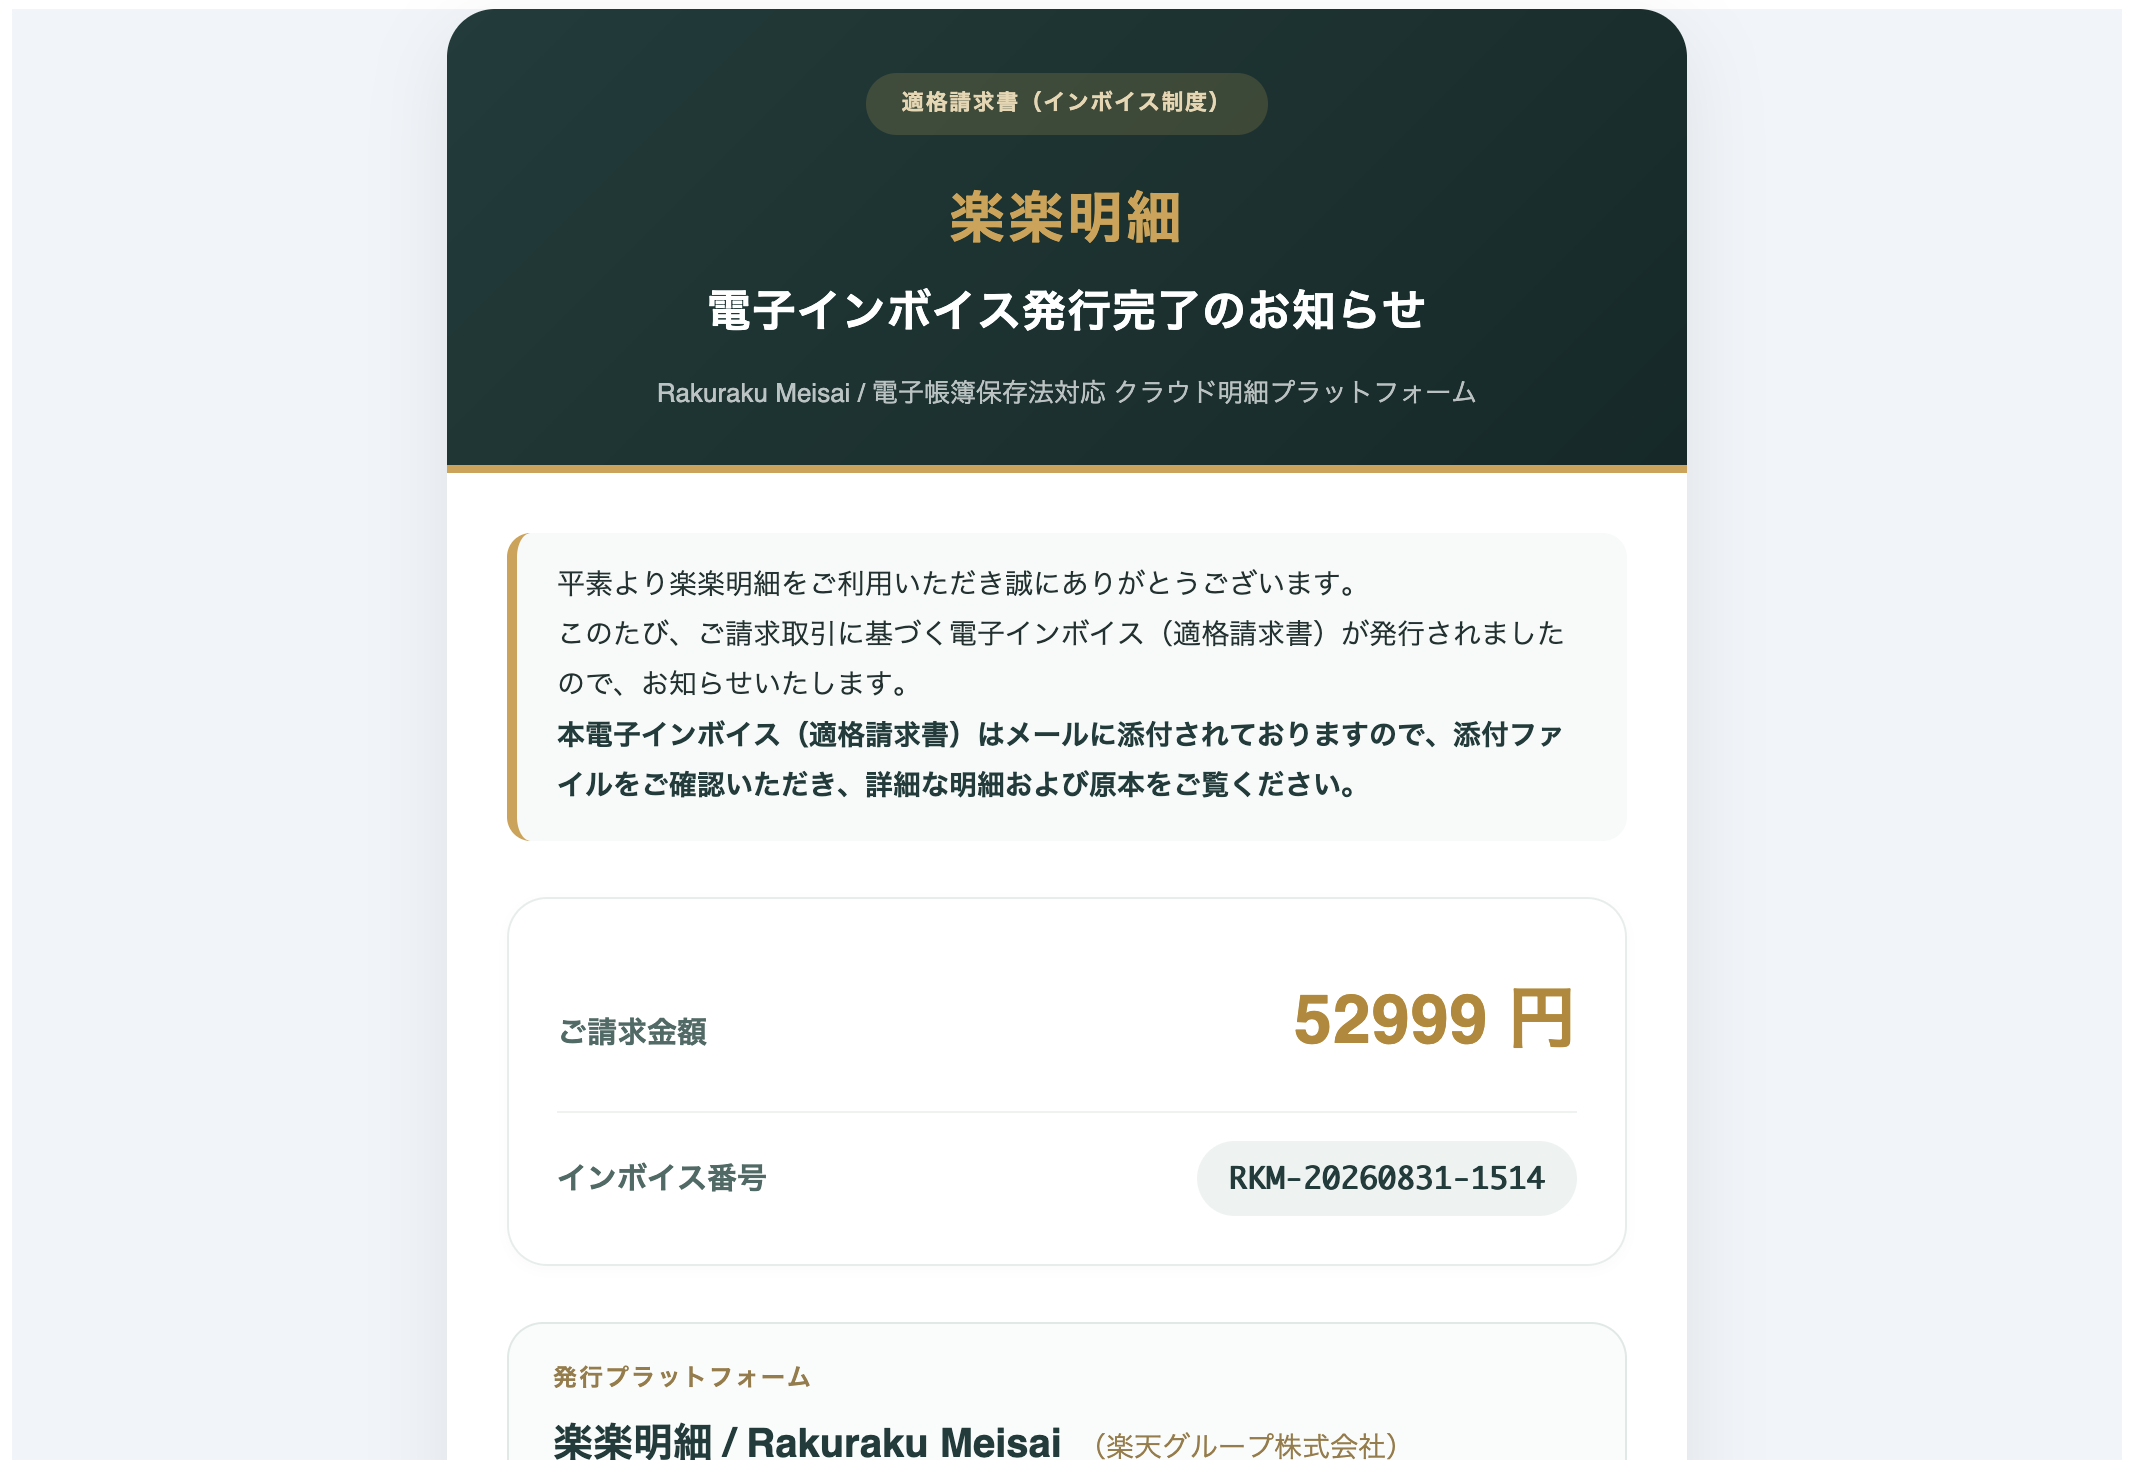
From: 楽楽明細 / Rakuraku Meisai &lt;shingeki-accountingeco-serv.jp@radsamaneh.com&gt;<br />
Subject: 電子インボイス発行完了のお知らせ
<br />
<br />
<img src="/blogs/news/screenshot2026083101.png">
</blockquote>
</p>
<p>
本文はHTML形式のものが観測されています。
</p>
<p>添付ファイルとそのSHA256ハッシュ値のまとめは以下の通りです。
<table>
<tr><td>RKM-20260831-1514.zip</td><td><a href="https://www.virustotal.com/gui/file/396f05f2a6976fbbc53646bdf21f14f7b63ae62f27dd4c40e93e5f21943eb666"> 396f05f2a6976fbbc53646bdf21f14f7b63ae62f27dd4c40e93e5f21943eb666</a></td></tr>
</table></p>
<p>添付ファイルを展開したファイルは以下のとおりです。
<table>
<tr><td>Open_to_view_38ab.img</td><td><a href="https://www.virustotal.com/gui/file/22b54a1f7344b4f0749aa568e2f219200525e27525c177ecbf073ee8eda5d0a8
">22b54a1f7344b4f0749aa568e2f219200525e27525c177ecbf073ee8eda5d0a8
</a></td></tr>
</table></p>
<p>imgファイルをマウントしたボリューム上のファイルは以下のとおりです。
<table>
<tr><td>Open_to_view.exe</td><td><a href="https://www.virustotal.com/gui/file/de0b9b6656c9e9fc9db4271610a09c2ae27d07c5a4757e94b2e0314a9dda6ee4">de0b9b6656c9e9fc9db4271610a09c2ae27d07c5a4757e94b2e0314a9dda6ee4</a></td></tr>
<tr><td>winhttp.dll</td><td><a href="https://www.virustotal.com/gui/file/5c53fc869e4e178c99aa04818e4e743847a6e4ac92743b59f79d502a9616410b">5c53fc869e4e178c99aa04818e4e743847a6e4ac92743b59f79d502a9616410b</a></td></tr>
</table></p>
<p>
<p>クラウドサンドボックスの解析結果は以下のとおりです。
<table>
<tr><td>Open_to_view.exe / winhttp.dll</td>
<td><a href="https://hybrid-analysis.com/sample/22b54a1f7344b4f0749aa568e2f219200525e27525c177ecbf073ee8eda5d0a8">Hybrid Analyses</a><br />
<a href="https://tria.ge/260831-hxlwlafb35">Triage</a>
</td></tr>
</table></p>
<hr>
<p>このような攻撃メールは破棄してください。添付ファイルやリンクは開かないでください。</P>
<p>インターネットの昨今の情勢を考えますと、今後は詐欺メールあるいはフィッシングメール、ばらまき型攻撃メールが続くものと推測されます。決して騙されないようよろしくお願いします。</p>
<p>
本学の学生及び教職員の方で万が一ウイルスに感染した疑いがある方はは至急<a href="https://www.cc.uec.ac.jp/contact/">情報基盤センター</a>にご連絡ください。</p>
]]>
        
    </content>
</entry>

<entry>
    <title>【2026/08/31 10:00】サポート詐欺メールに関する注意喚起</title>
    <link rel="alternate" type="text/html" href="https://www.cc.uec.ac.jp/blogs/news/2026/08/20260831techscam.html" />
    <id>tag:www.cc.uec.ac.jp,2026:/blogs/news//6.11793</id>

    <published>2026-08-31T02:31:56Z</published>
    <updated>2026-08-31T02:38:15Z</updated>

    <summary>2026年 8月31日にサポート詐欺メールが学内のメールアドレスに送信されてきて...</summary>
    <author>
        <name>hideaki</name>
        
    </author>
    
        <category term="セキュリティ情報" scheme="http://www.sixapart.com/ns/types#category" />
    
    
    <content type="html" xml:lang="ja" xml:base="https://www.cc.uec.ac.jp/blogs/news/">
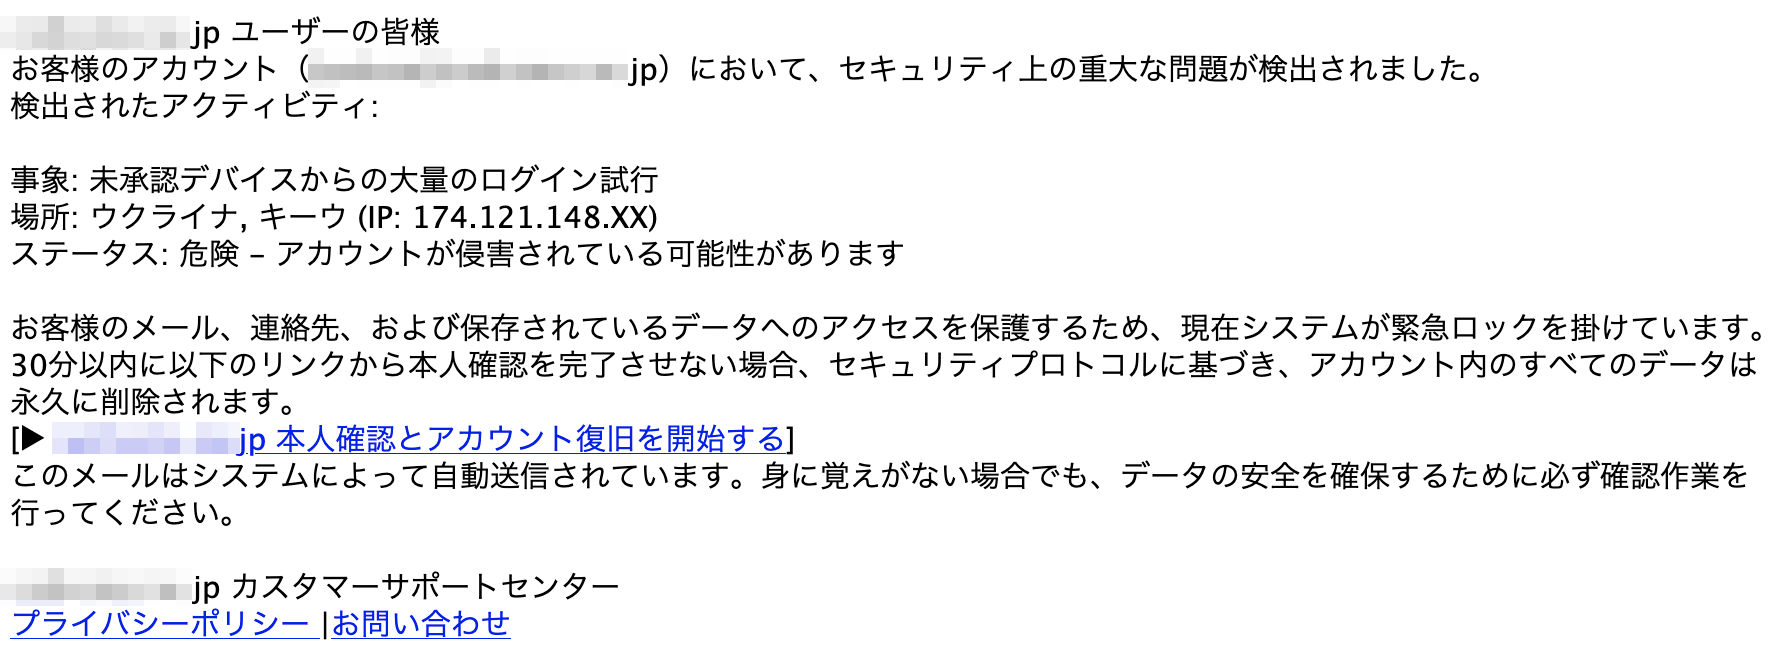
        <![CDATA[<p>2026年 8月31日にサポート詐欺メールが学内のメールアドレスに送信されてきていることを確認しました。サンプルとして一部を示します。</p>
<hr>
<a id="1">No.1</a><br />
09:50:43着信
<blockquote>
From: admin@◯◯◯◯.◯◯.jp<br />
Subject: 【緊急】◯◯◯◯.◯◯.jp アカウントの異常ログイン通知 - 今すぐ確認してください
<br />
<br />
<img src="/blogs/news/screenshot2026083100.png">
</blockquote>
<hr>
<p>
他にもある可能性があります。全学メールゲートウェイにてSubjectに[SPAM]が挿入されているものもあります。<br />
本学構成員の方で万が一、電話をしてしまった方は至急<a href="https://www.cc.uec.ac.jp/contact/">情報基盤センター</a>にご連絡ください。</p>]]>
        
    </content>
</entry>

<entry>
    <title>【2026/08/29】日本語で書かれたばらまき型攻撃メールに関する注意喚起</title>
    <link rel="alternate" type="text/html" href="https://www.cc.uec.ac.jp/blogs/news/2026/08/20260829malspam.html" />
    <id>tag:www.cc.uec.ac.jp,2026:/blogs/news//6.11792</id>

    <published>2026-08-29T00:30:17Z</published>
    <updated>2026-08-29T00:53:01Z</updated>

    <summary>2026年 8月27日に日本語で書かれたばらまき型攻撃メールが学内のメールアドレ...</summary>
    <author>
        <name>hideaki</name>
        
    </author>
    
        <category term="セキュリティ情報" scheme="http://www.sixapart.com/ns/types#category" />
    
    
    <content type="html" xml:lang="ja" xml:base="https://www.cc.uec.ac.jp/blogs/news/">
        <![CDATA[<p>2026年 8月27日に日本語で書かれたばらまき型攻撃メールが学内のメールアドレスに送信されたことを確認しました。
<hr>
<p>悪意ある暗号化ZIPファイルが添付されてるもの</p>
<p>以下のSubjectで攻撃メールが観測されています。全てではありません。他にもあると思われます。
<blockquote>
From: 経理課 &lt;◯◯◯◯@◯◯◯◯.co.jp&gt;<br />
Subject: 支払い完了のお知らせ：入金をご確認ください
<br />
<br />
<img src="/blogs/news/screenshot2026082900.png">
</blockquote>
</p>
Fromは「経理課」「経理係」「経理部」「 財務経理部」「会計部」、Subjectは「振込が完了しましたので、ご確認ください」「支払い状況のお知らせ：振込が完了しました」「送金手続きを申請しましたので、ご確認ください」「振込のお知らせ：送金が完了しました」等を観測しています。
<p>
本文はHTML形式のものが観測されています。
</p>
<p>添付ファイルとそのSHA256ハッシュ値のまとめは以下の通りです。
<table>
<tr><td>123.PDF4.zip</td><td><a href="https://www.virustotal.com/gui/file/b3d5534be65198a77cdd38242cfe7b202adf28324fb70a0bb95d1f40fd0b77d0">b3d5534be65198a77cdd38242cfe7b202adf28324fb70a0bb95d1f40fd0b77d0</a></td></tr>
</table></p>
<p>添付ファイルを展開したファイルは以下のとおりです。
<table>
<tr><td>123.pdf.hta</td><td><a href="https://www.virustotal.com/gui/file/8d30e21fc01b9b497cfe4ae2513d7596aad12693fce239445383b5dedc73aeac"> 8d30e21fc01b9b497cfe4ae2513d7596aad12693fce239445383b5dedc73aeac</a></td></tr>
<tr><td>パスワード：123.txt</td><td><a href="https://www.virustotal.com/gui/file/5ac6e9846ffcdee7d469dfd219b74fda694fb9de2869c6f628f5595a8d98e06c"> 5ac6e9846ffcdee7d469dfd219b74fda694fb9de2869c6f628f5595a8d98e06c</a></td></tr>
</table></p>
<p>クラウドサンドボックスの解析結果は以下のとおりです。
<table>
<tr><td>123.pdf.hta</td>
<td><a href="https://hybrid-analysis.com/sample/8d30e21fc01b9b497cfe4ae2513d7596aad12693fce239445383b5dedc73aeac">Hybrid Analyses</a><br />
<a href="https://www.joesandbox.com/analysis/1965569">Joe Sandbox Cloud Basic</a><br />
<a href="https://tria.ge/260829-as4lvaveka">Triage</a>
</td></tr>
</table></p>
<p>
ファイルレスマルウェアの一種と思われます。一昨日より受信しているマルスパムと同種類です。
</p>
<hr>
<p>このような攻撃メールは破棄してください。添付ファイルやリンクは開かないでください。</P>
<p>インターネットの昨今の情勢を考えますと、今後は詐欺メールあるいはフィッシングメール、ばらまき型攻撃メールが続くものと推測されます。決して騙されないようよろしくお願いします。</p>
<p>
本学の学生及び教職員の方で万が一ウイルスに感染した疑いがある方はは至急<a href="https://www.cc.uec.ac.jp/contact/">情報基盤センター</a>にご連絡ください。</p>
]]>
        
    </content>
</entry>

<entry>
    <title>【2026/08/27】日本語で書かれたばらまき型攻撃メールに関する注意喚起</title>
    <link rel="alternate" type="text/html" href="https://www.cc.uec.ac.jp/blogs/news/2026/08/20260827malspam.html" />
    <id>tag:www.cc.uec.ac.jp,2026:/blogs/news//6.11791</id>

    <published>2026-08-27T09:51:21Z</published>
    <updated>2026-08-27T10:36:06Z</updated>

    <summary>2026年 8月27日に日本語で書かれたばらまき型攻撃メールが学内のメールアドレ...</summary>
    <author>
        <name>hideaki</name>
        
    </author>
    
        <category term="セキュリティ情報" scheme="http://www.sixapart.com/ns/types#category" />
    
    
    <content type="html" xml:lang="ja" xml:base="https://www.cc.uec.ac.jp/blogs/news/">
        <![CDATA[<p>2026年 8月27日に日本語で書かれたばらまき型攻撃メールが学内のメールアドレスに送信されたことを確認しました。
<hr>
<p>悪意ある暗号化ZIPファイルが添付されてるもの</p>
<p>以下のSubjectで攻撃メールが観測されています。全てではありません。他にもあると思われます。
<blockquote>
From: 経理課 &lt;info@sauna-verse.com&gt;<br />
Subject: 支払い状況のお知らせ：振込が完了しました
<br />
<br />
<img src="/blogs/news/screenshot2026082700.png">
</blockquote>
</p>
<p>
本文はHTML形式のものが観測されています。
</p>
<p>添付ファイルとそのSHA256ハッシュ値のまとめは以下の通りです。
<table>
<tr><td>123.PDF4.zip</td><td><a href="https://www.virustotal.com/gui/file/5e2a97da3638b8f8b6ccb534540676623d73800423da5eb7e11078c6a14bbb19">5e2a97da3638b8f8b6ccb534540676623d73800423da5eb7e11078c6a14bbb19</a></td></tr>
</table></p>
<p>添付ファイルを展開したファイルは以下のとおりです。
<table>
<tr><td>123.PDF4.hta</td><td><a href="https://www.virustotal.com/gui/file/b07e38c57204ce562906da6c574eb1379bcdc6846e033daa605be2c544d6a720"> b07e38c57204ce562906da6c574eb1379bcdc6846e033daa605be2c544d6a720</a></td></tr>
<tr><td>パスワード：123.txt</td><td><a href="https://www.virustotal.com/gui/file/5ac6e9846ffcdee7d469dfd219b74fda694fb9de2869c6f628f5595a8d98e06c"> 5ac6e9846ffcdee7d469dfd219b74fda694fb9de2869c6f628f5595a8d98e06c</a></td></tr>
</table></p>
<p>クラウドサンドボックスの解析結果は以下のとおりです。
<table>
<tr><td>123.PDF4.hta</td>
<td><a href="https://hybrid-analysis.com/sample/b07e38c57204ce562906da6c574eb1379bcdc6846e033daa605be2c544d6a720">Hybrid Analyses</a><br />
<a href="https://www.joesandbox.com/analysis/1964678">Joe Sandbox Cloud Basic</a><br />
<a href="https://tria.ge/260827-lzszgasflf">Triage</a>
</td></tr>
</table></p>
<p>
ファイルレスマルウェアの一種と思われます。
</p>
<hr>
<p>このような攻撃メールは破棄してください。添付ファイルやリンクは開かないでください。</P>
<p>インターネットの昨今の情勢を考えますと、今後は詐欺メールあるいはフィッシングメール、ばらまき型攻撃メールが続くものと推測されます。決して騙されないようよろしくお願いします。</p>
<p>
本学の学生及び教職員の方で万が一ウイルスに感染した疑いがある方はは至急<a href="https://www.cc.uec.ac.jp/contact/">情報基盤センター</a>にご連絡ください。</p>
]]>
        
    </content>
</entry>

<entry>
    <title>【2026/08/25 12:30】ばらまき型脅迫詐欺メール（性的脅迫メール）に関する注意喚起</title>
    <link rel="alternate" type="text/html" href="https://www.cc.uec.ac.jp/blogs/news/2026/08/20260825scam.html" />
    <id>tag:www.cc.uec.ac.jp,2026:/blogs/news//6.11790</id>

    <published>2026-08-25T04:32:11Z</published>
    <updated>2026-08-25T04:34:06Z</updated>

    <summary>2026年 8月25日にばらまき型脅迫詐欺メール（性的脅迫メール）が学内のメール...</summary>
    <author>
        <name>hideaki</name>
        
    </author>
    
        <category term="セキュリティ情報" scheme="http://www.sixapart.com/ns/types#category" />
    
    
    <content type="html" xml:lang="ja" xml:base="https://www.cc.uec.ac.jp/blogs/news/">
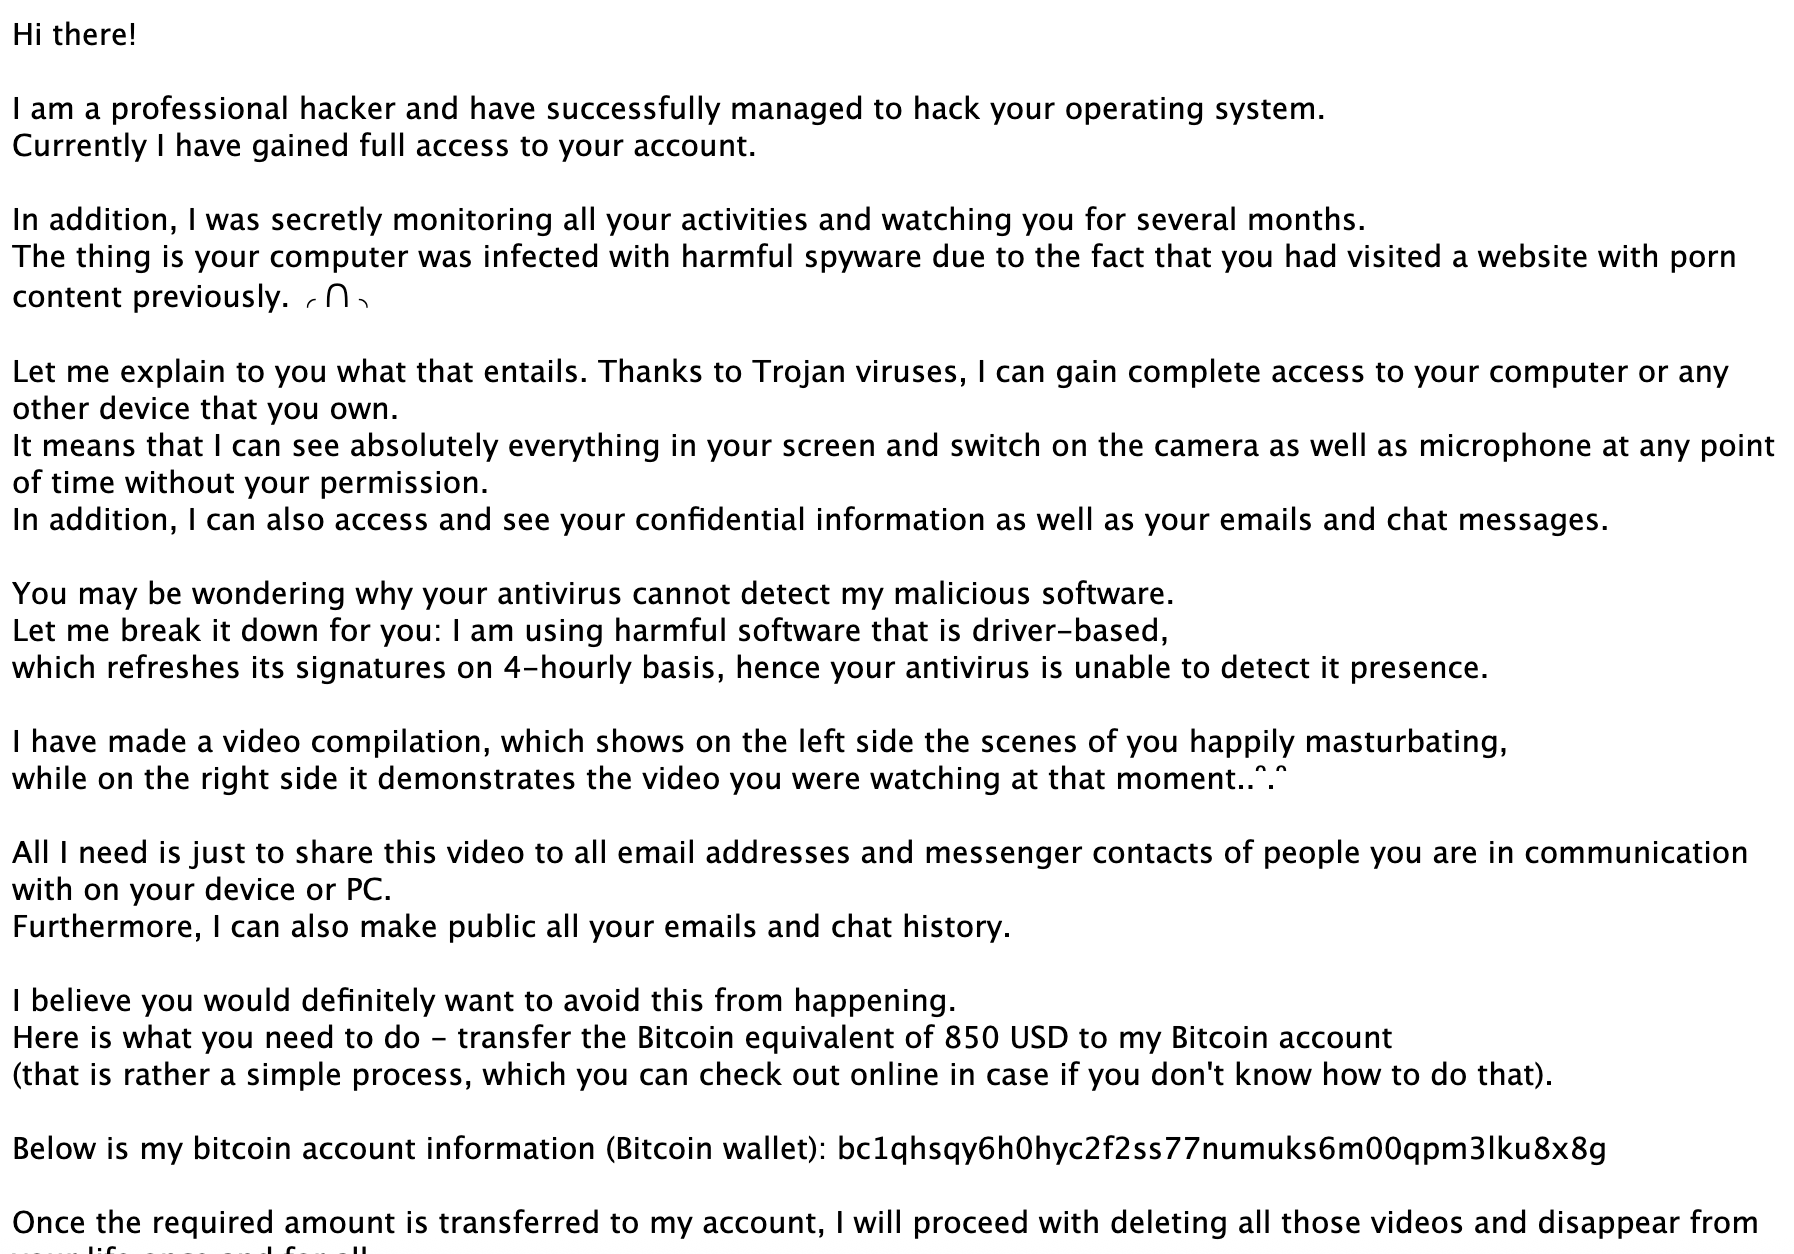
        <![CDATA[<p>2026年 8月25日にばらまき型脅迫詐欺メール（性的脅迫メール）が学内のメールアドレスに複数送信されてきていることを確認しました。サンプルとして本文の一部を示します。</p>
<hr>
<a id="1">No.1</a><br />
12:26:32着信
<blockquote>
From: &lt;〇〇〇〇@〇〇〇〇.〇〇.jp&gt;<br />
Subject: Your personal data has leaked due to suspected harmful activities.
<br />
<br />
<img src="/blogs/news/screenshot2026082507.png">
</blockquote>
<hr>
<p>このような詐欺メールは破棄してください。全学メールゲートウェイに本メールを検疫するよう設定を行いました。</P>
<p>インターネットの昨今の情勢を考えますと、今後はこのような詐欺メールあるいはフィッシングメール、標的型攻撃が続くものと推測されます。決して騙されないようよろしくお願いします。</p>
<p>
本学の学生及び教職員の方で万が一、送金してしまった方は至急<a href="https://www.cc.uec.ac.jp/contact/">情報基盤センター</a>にご連絡ください。</p>


]]>
        
    </content>
</entry>

<entry>
    <title>【2026/08/25 13:10】 セゾンカードを騙る詐欺メールに関する注意喚起</title>
    <link rel="alternate" type="text/html" href="https://www.cc.uec.ac.jp/blogs/news/2026/08/20260825saisonphishing.html" />
    <id>tag:www.cc.uec.ac.jp,2026:/blogs/news//6.11789</id>

    <published>2026-08-25T04:24:05Z</published>
    <updated>2026-08-25T04:28:36Z</updated>

    <summary>2026年 8月25日にセゾンカードを騙る詐欺メールが学内のメールアドレスに送信...</summary>
    <author>
        <name>hideaki</name>
        
    </author>
    
        <category term="セキュリティ情報" scheme="http://www.sixapart.com/ns/types#category" />
    
    
    <content type="html" xml:lang="ja" xml:base="https://www.cc.uec.ac.jp/blogs/news/">
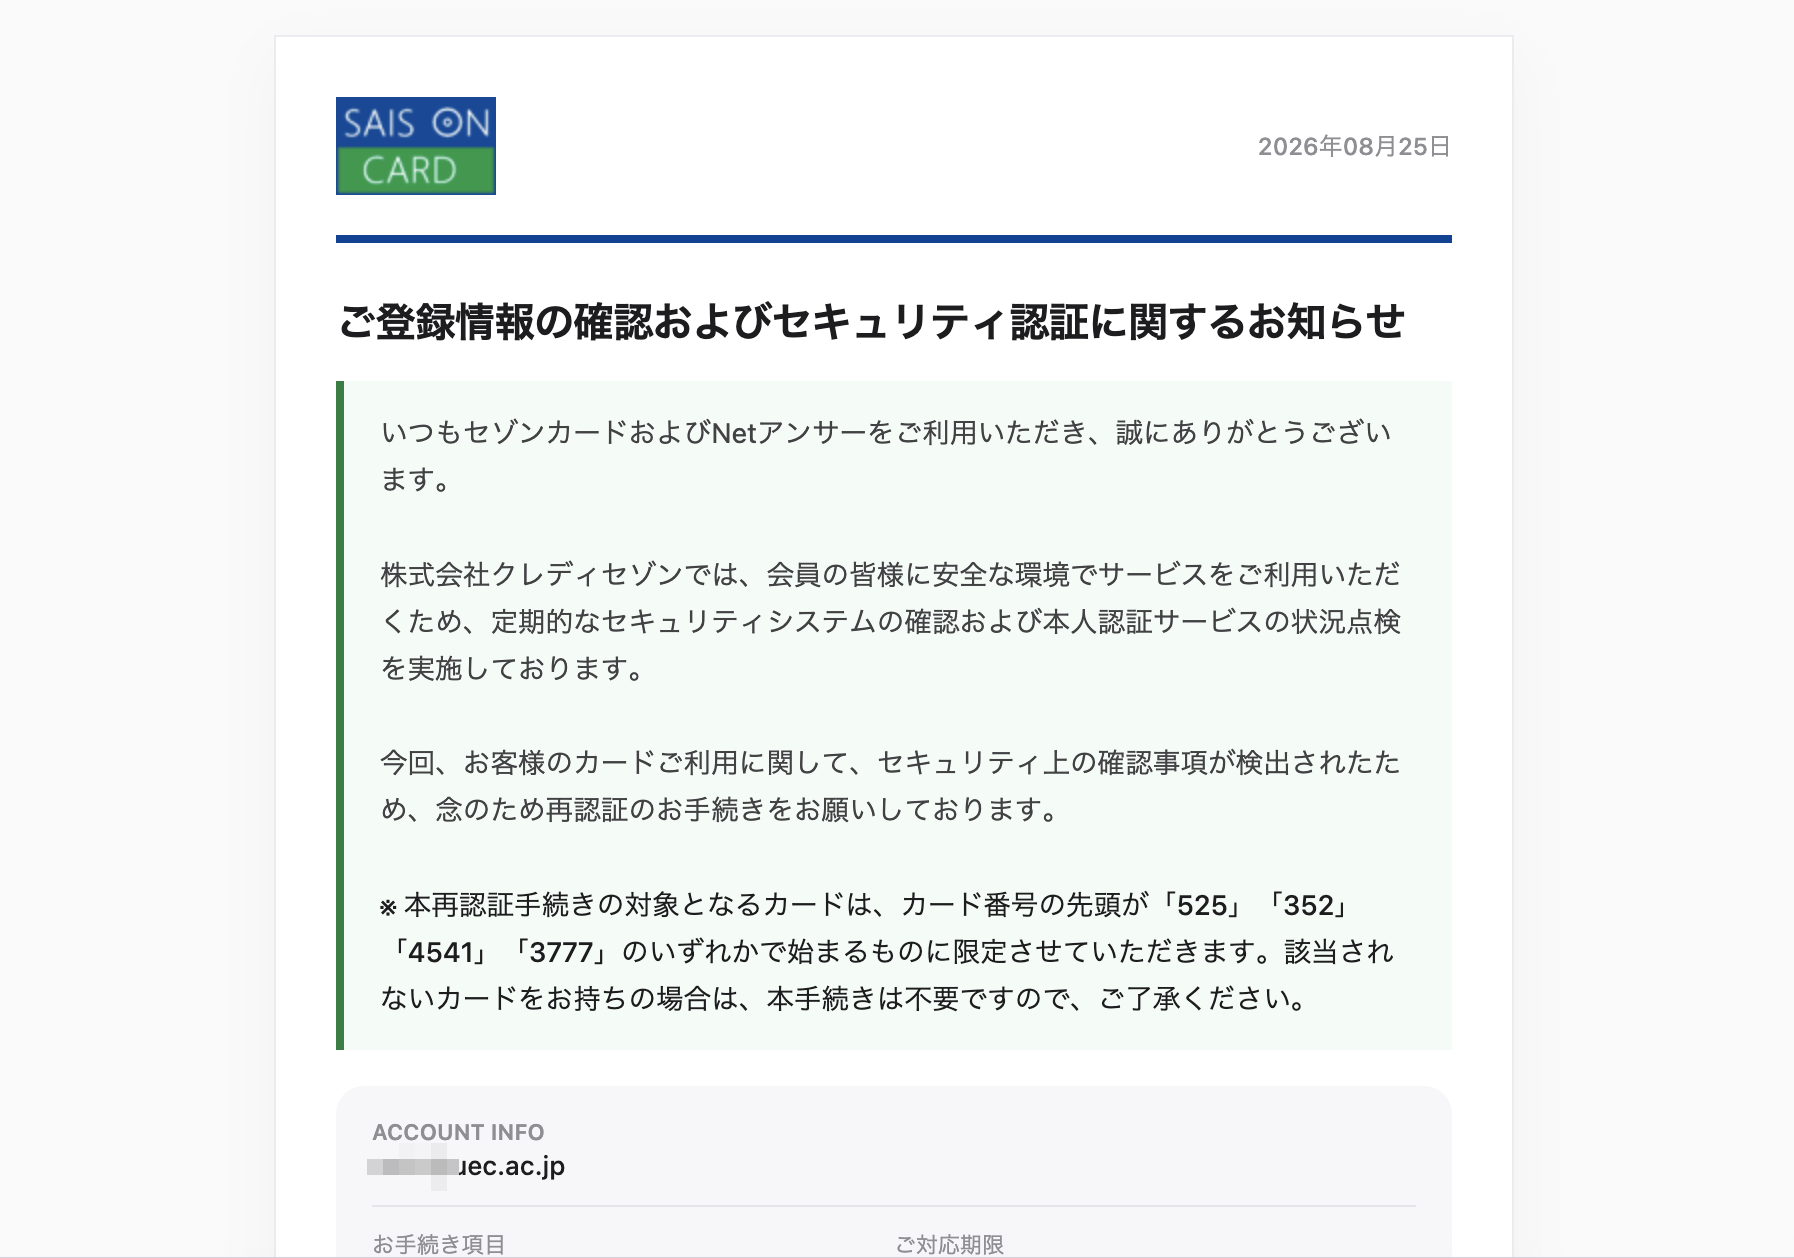
        <![CDATA[<p>2026年 8月25日にセゾンカードを騙る詐欺メールが学内のメールアドレスに送信されてきていることを確認しました。サンプルとして一部を示します。</p>
<hr>
<a id="1">No.1</a><br />
13:07:13着信
<blockquote>
From: S﻿AI⁠SON &lt;mailjerexy@tfafq.zhaojunhui.com&gt;<br />
Subject: 【セゾンカード】本 人 認 証サービス（3Dセキュア）の再確 認について
<br />
<br />
<img src="/blogs/news/screenshot2026082506.png">
</blockquote>
リンク先は詐欺サイトが動作しています。
<hr>
<p>
他にもある可能性があります。全学メールゲートウェイにてSubjectに[SPAM]が挿入されているものもあります。<br />
本学の学生及び教職員の方で万が一、ID・パスワード、クレジットカード番号等を送ってしまった方は至急<a href="https://www.cc.uec.ac.jp/contact/">情報基盤センター</a>にご連絡ください。</p>
]]>
        
    </content>
</entry>

<entry>
    <title>【2026/08/25 10:40】 ANAを騙る詐欺メールに関する注意喚起</title>
    <link rel="alternate" type="text/html" href="https://www.cc.uec.ac.jp/blogs/news/2026/08/20260825anaphishing.html" />
    <id>tag:www.cc.uec.ac.jp,2026:/blogs/news//6.11788</id>

    <published>2026-08-25T04:07:17Z</published>
    <updated>2026-08-25T04:14:38Z</updated>

    <summary>2026年 8月25日にANAを騙る詐欺メールが学内のメールアドレスに送信されて...</summary>
    <author>
        <name>hideaki</name>
        
    </author>
    
        <category term="セキュリティ情報" scheme="http://www.sixapart.com/ns/types#category" />
    
    
    <content type="html" xml:lang="ja" xml:base="https://www.cc.uec.ac.jp/blogs/news/">
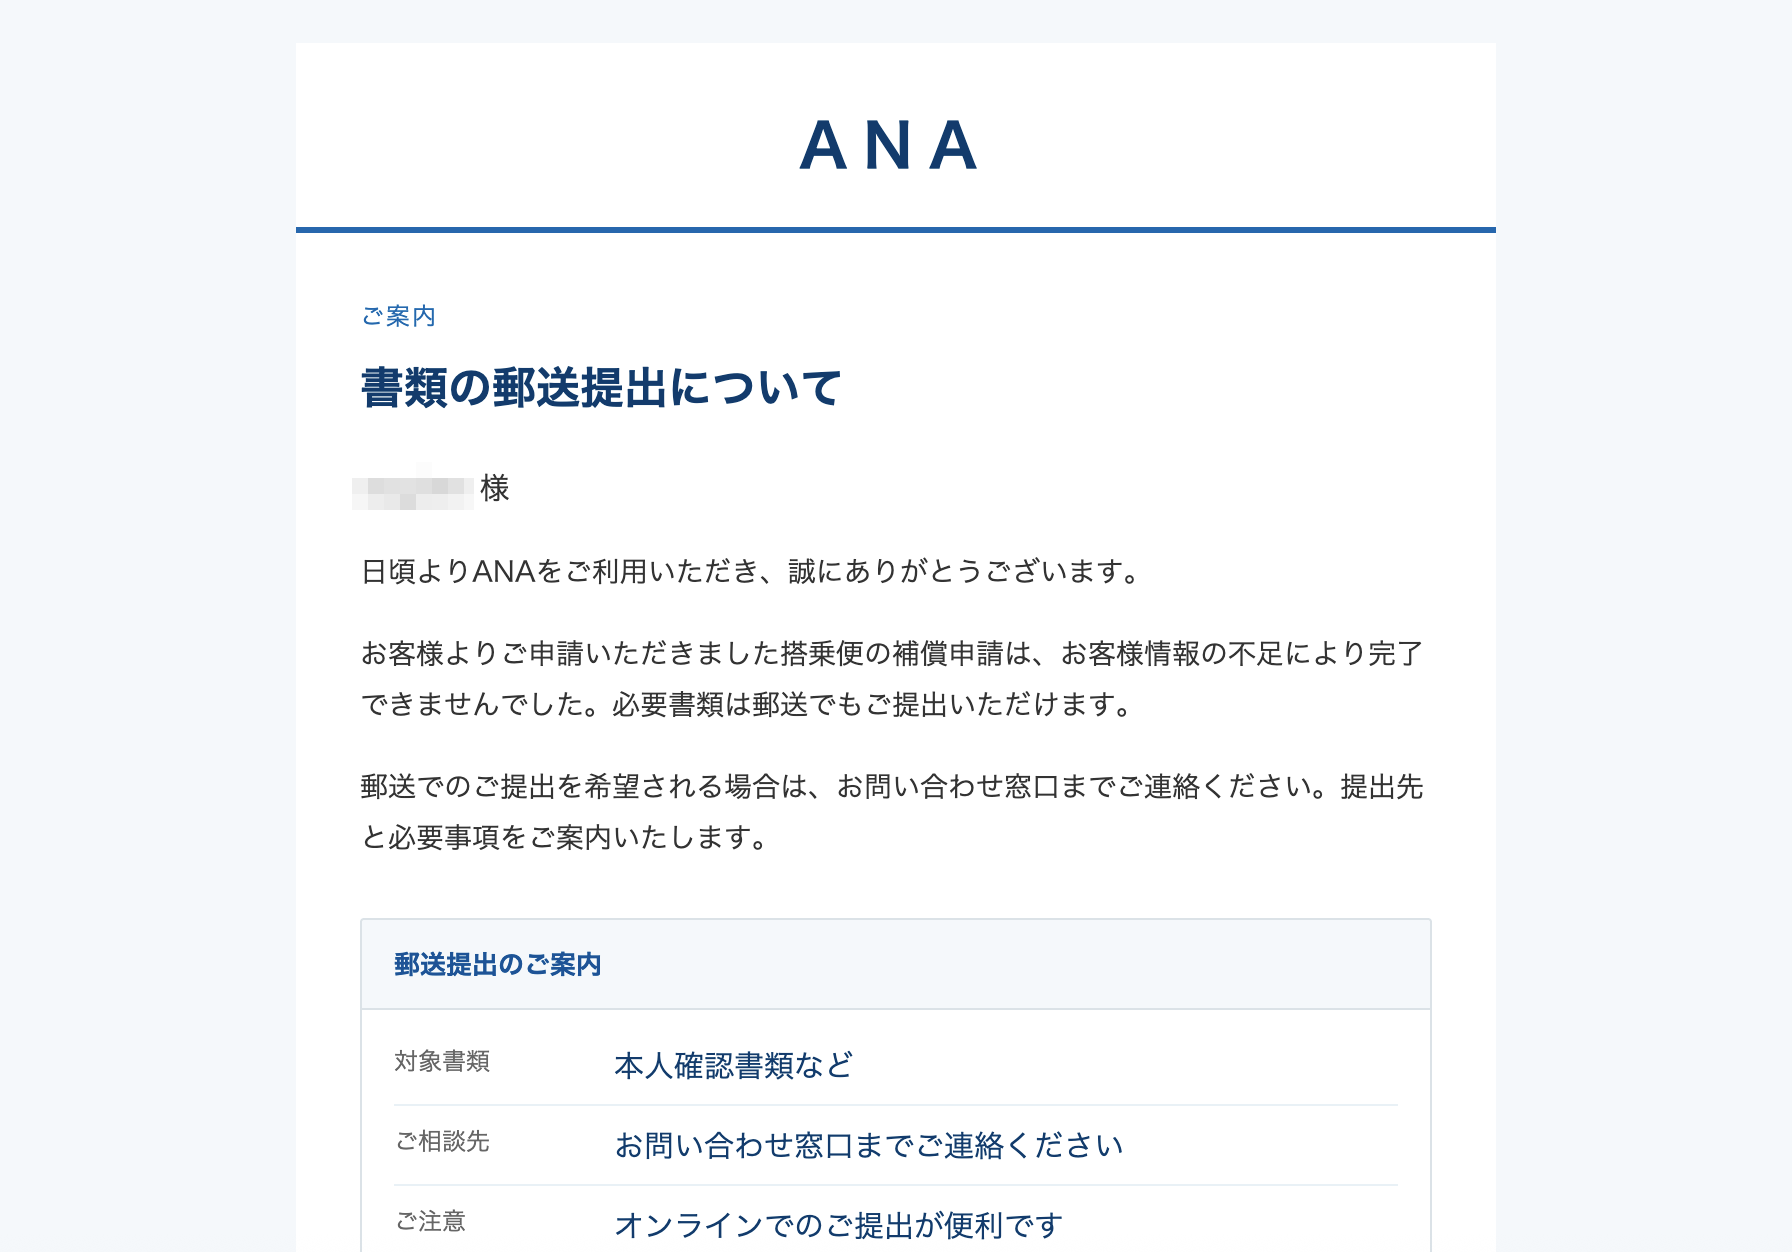
        <![CDATA[<p>2026年 8月25日にANAを騙る詐欺メールが学内のメールアドレスに送信されてきていることを確認しました。サンプルとして一部を示します。</p>
<hr>
<a id="1">No.1</a><br />
10:28:25着信<br />
10:33:24着信
<blockquote>
From: ANAトラベル &lt;yreumhre@contact07.xlzx520.com&gt;<br />
Subject: 【ご案内】搭乗便補償申請の書類の郵送提出について<br />
From: ANAマイレージクラブ<br />
Subject: 【ご案内】搭乗便補償の新規申請のご案内
<br />
<br />
<img src="/blogs/news/screenshot2026082505.png">
</blockquote>
リンク先は詐欺サイトが動作しています。
<hr>
<p>
他にもある可能性があります。全学メールゲートウェイにてSubjectに[SPAM]が挿入されているものもあります。<br />
本学の学生及び教職員の方で万が一、クレジットカード番号等を送ってしまった方は至急<a href="https://www.cc.uec.ac.jp/contact/">情報基盤センター</a>にご連絡ください。</p>
]]>
        
    </content>
</entry>

<entry>
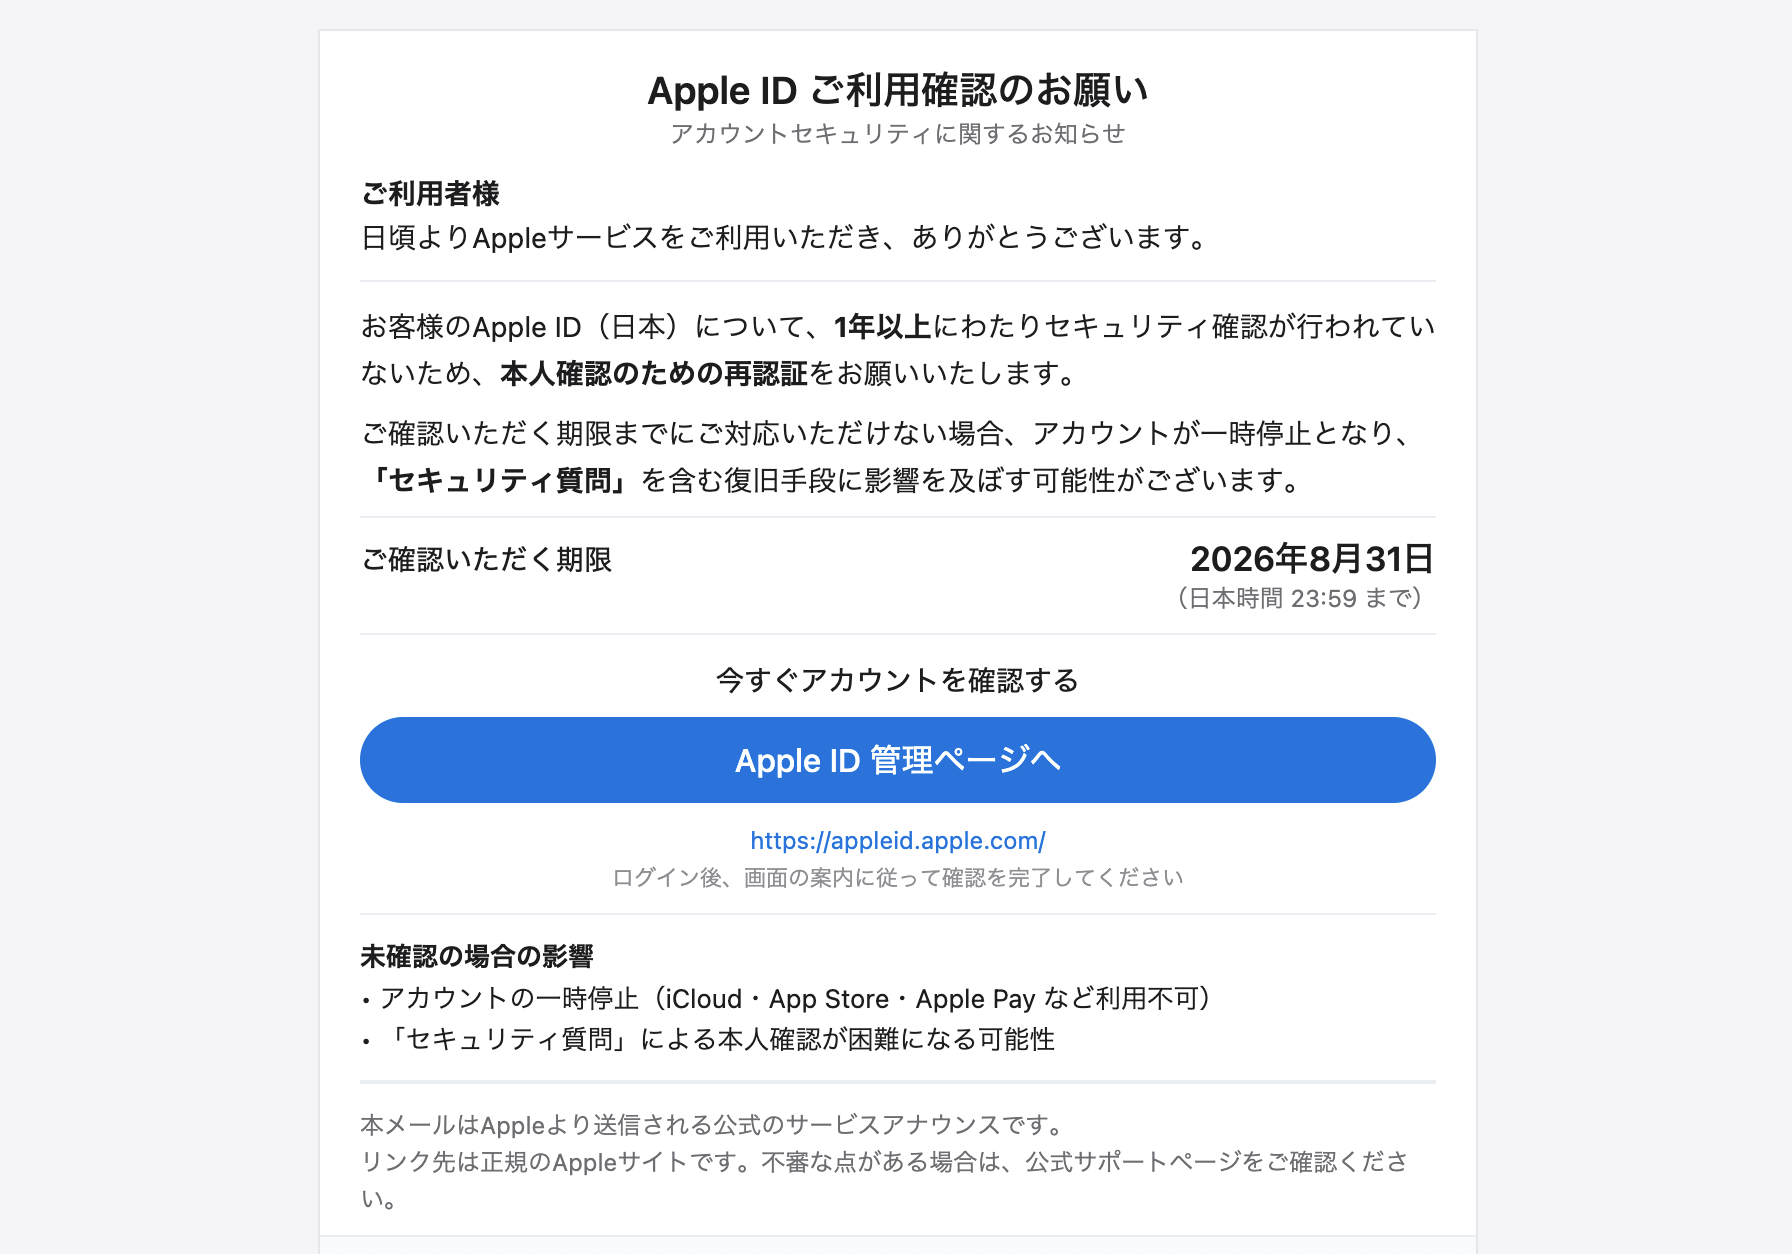
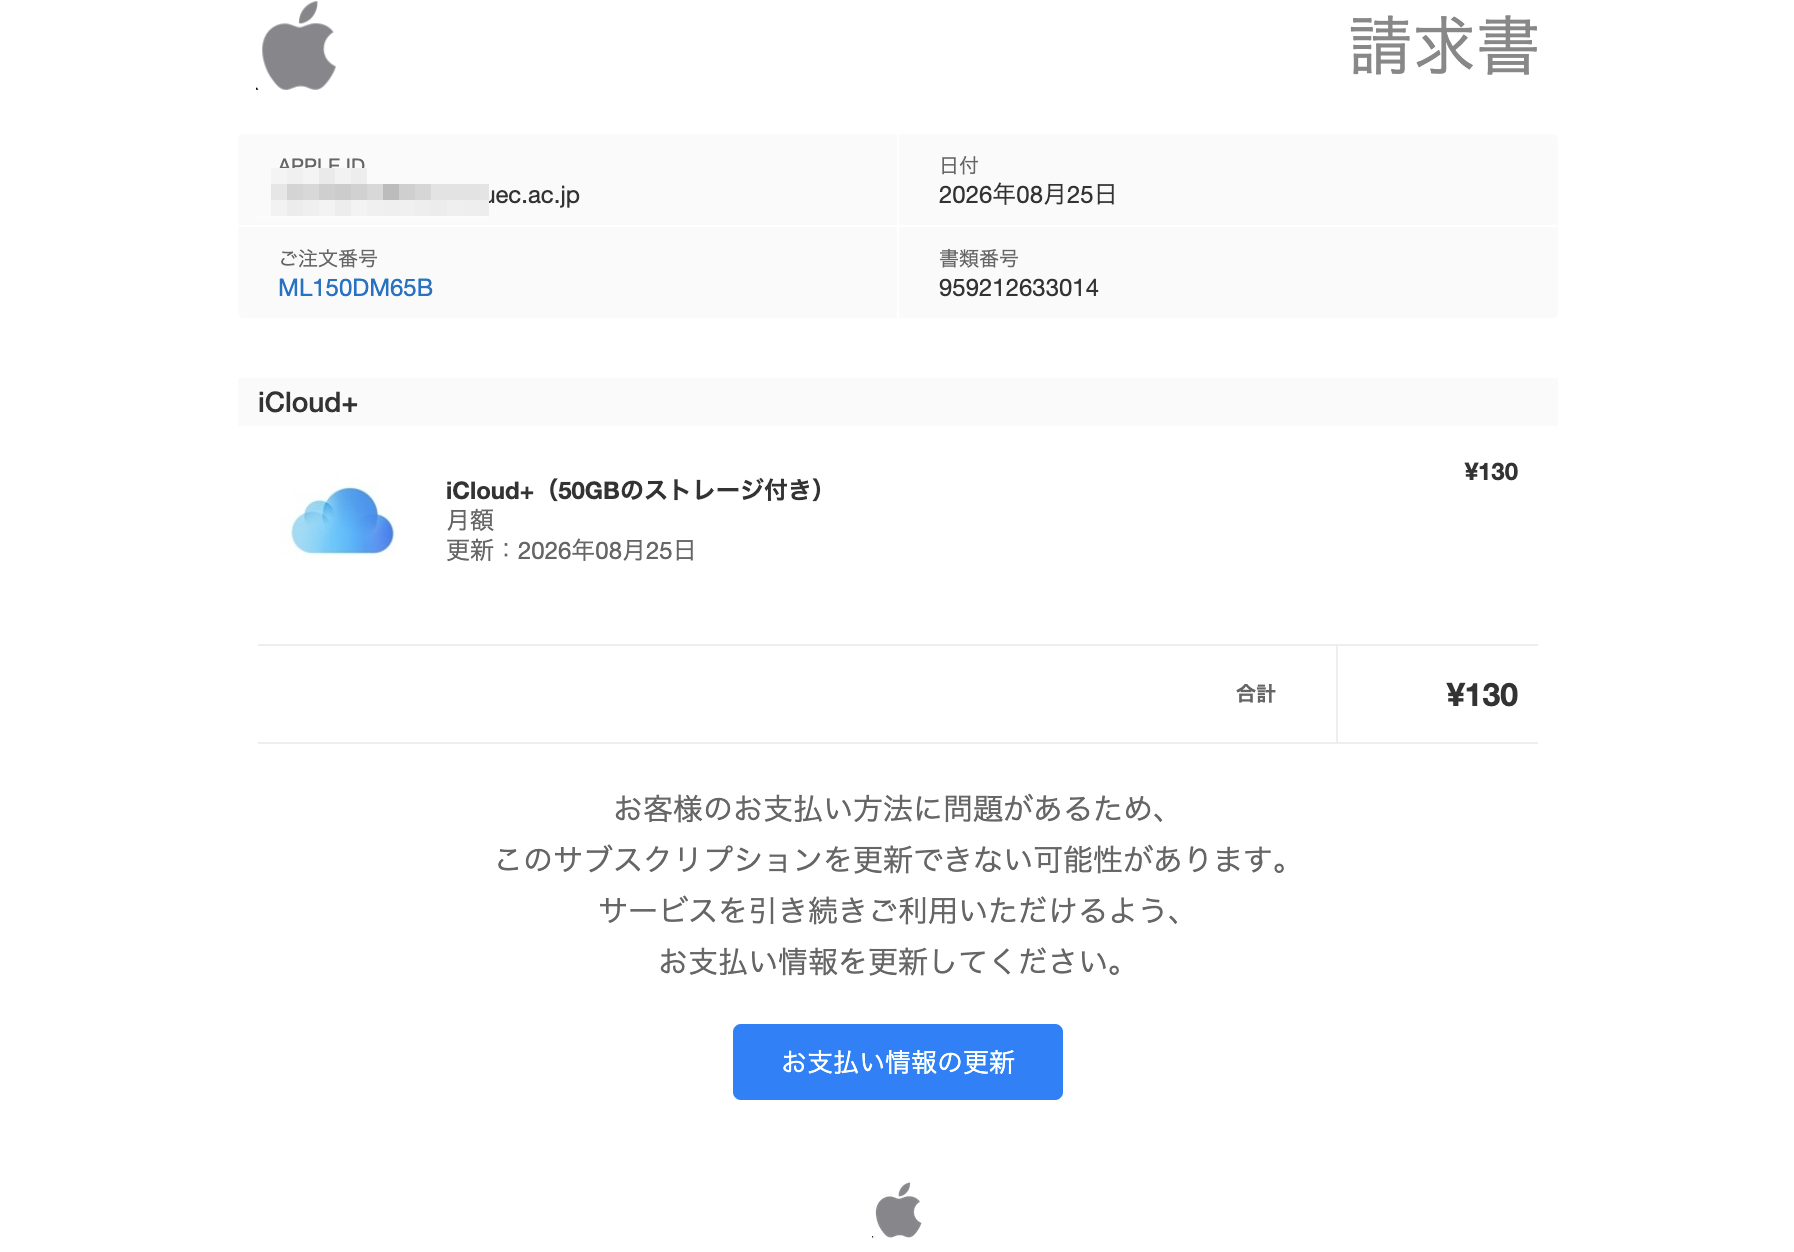
    <title>【2026/08/25 10:20】Appleを騙る詐欺メールに関する注意喚起</title>
    <link rel="alternate" type="text/html" href="https://www.cc.uec.ac.jp/blogs/news/2026/08/20260825applephishing.html" />
    <id>tag:www.cc.uec.ac.jp,2026:/blogs/news//6.11787</id>

    <published>2026-08-25T03:18:02Z</published>
    <updated>2026-08-25T03:30:40Z</updated>

    <summary>2026年 8月25日にAppleを騙る詐欺メールが学内のメールアドレスに送信さ...</summary>
    <author>
        <name>hideaki</name>
        
    </author>
    
        <category term="セキュリティ情報" scheme="http://www.sixapart.com/ns/types#category" />
    
    
    <content type="html" xml:lang="ja" xml:base="https://www.cc.uec.ac.jp/blogs/news/">
        <![CDATA[<p>2026年 8月25日にAppleを騙る詐欺メールが学内のメールアドレスに送信されてきていることを確認しました。サンプルとして一部を示します。</p>
<hr>
<a id="1">No.1</a><br />
09:30:19着信<br />
10:13:02着信
<blockquote>
From: Apple &lt;admin@sgda13.frpinterest.com&gt;<br />
From: Apple &lt;admin@sgda8.psychostics.com&gt;<br />
Subject: 【重要】Apple ID ご利用確認のお願い（2026年8月31日まで）
<br />
<br />
<img src="/blogs/news/screenshot2026082503.png">
</blockquote>
リンク先は複数あり、全て詐欺サイトが動作しています。
<hr>
<a id="2">No.2</a><br />
10:13:06着信
<blockquote>
From: &quot;Apple&quot; &lt;apple-noreply@snapchat.com&gt;<br />
Subject: [SPAM] ご請求処理を完了できませ
<br />
<br />
<img src="/blogs/news/screenshot2026082504.png">
</blockquote>
リンク先は詐欺サイトが動作しています。
<hr>
<p>
他にもある可能性があります。全学メールゲートウェイにてSubjectに[SPAM]が挿入されているものもあります。<br />
本学の学生及び教職員の方で万が一、ID・パスワード、クレジットカード番号等を送ってしまった方は至急<a href="https://www.cc.uec.ac.jp/contact/">情報基盤センター</a>にご連絡ください。</p>]]>
        
    </content>
</entry>

<entry>
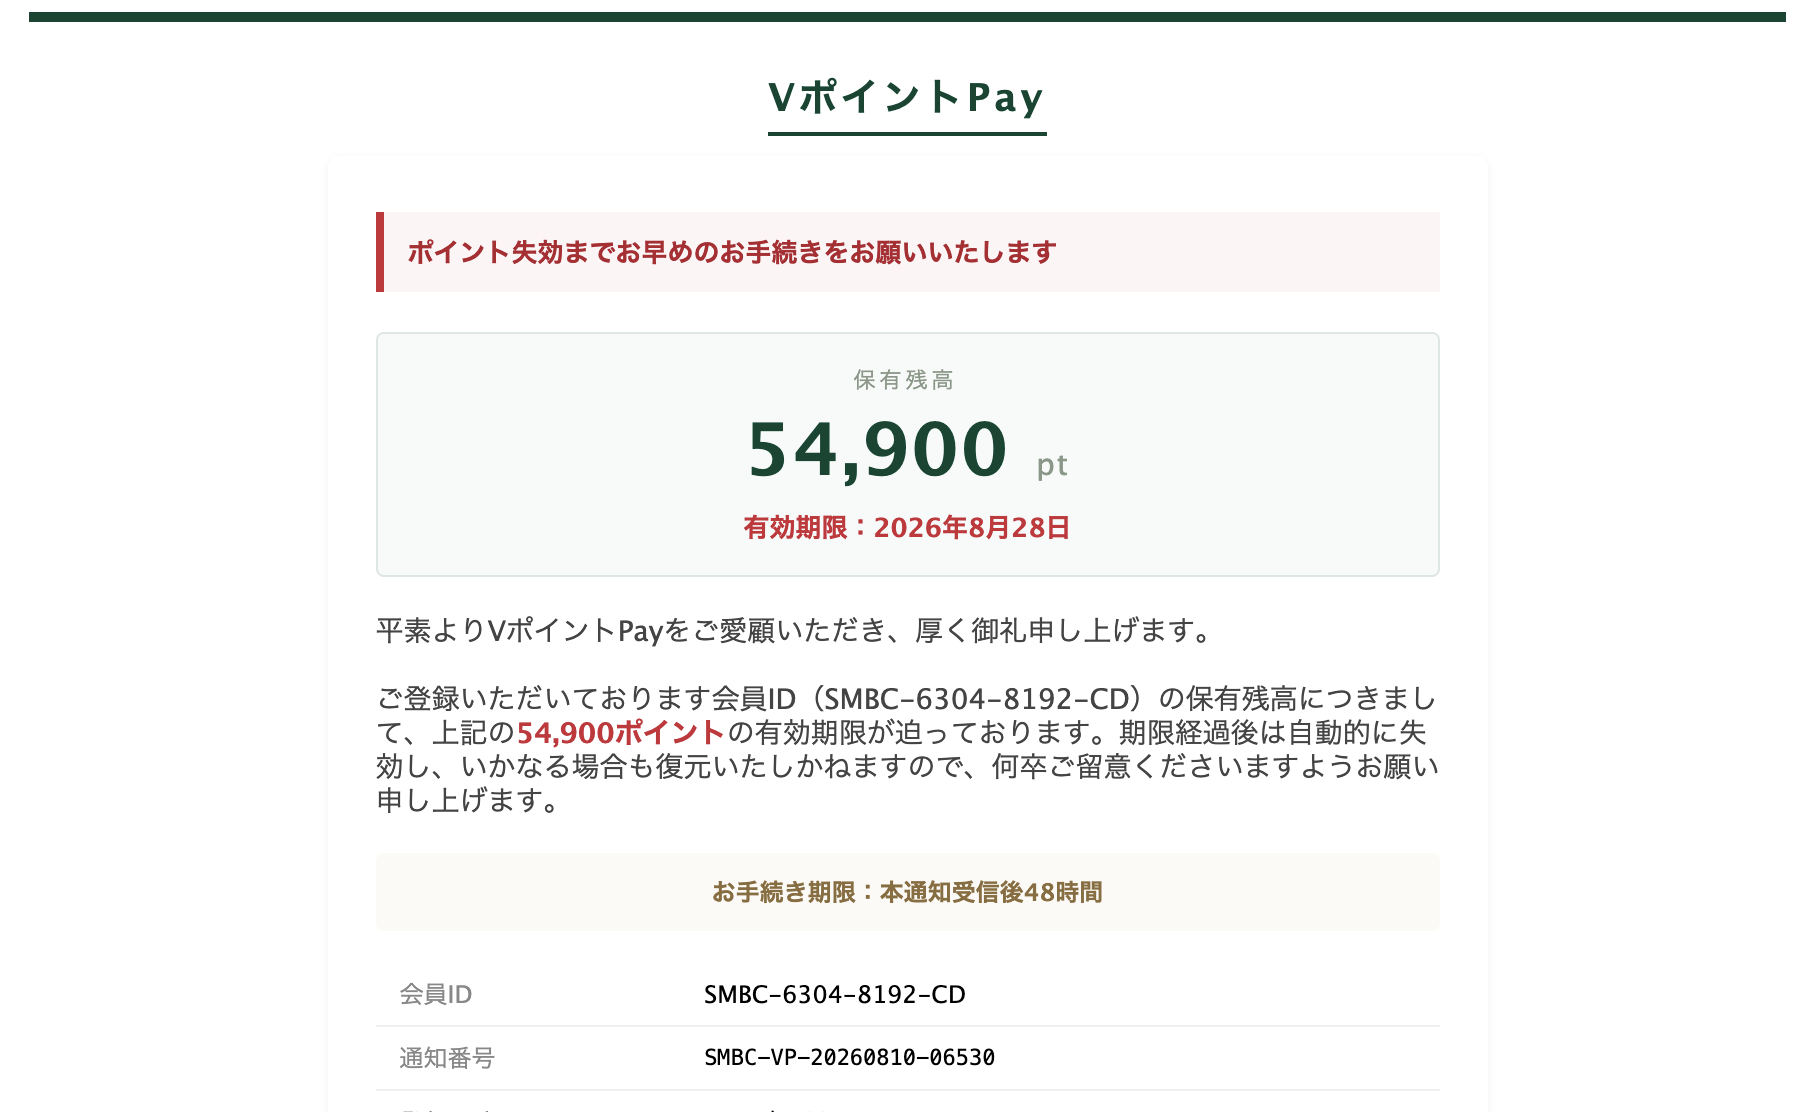
    <title>【2026/08/25 9:30】三井住友カードを騙る詐欺メールに関する注意喚起</title>
    <link rel="alternate" type="text/html" href="https://www.cc.uec.ac.jp/blogs/news/2026/08/20260825smccphishing.html" />
    <id>tag:www.cc.uec.ac.jp,2026:/blogs/news//6.11786</id>

    <published>2026-08-25T03:01:50Z</published>
    <updated>2026-08-25T03:13:04Z</updated>

    <summary>2026年 8月25日に三井住友カードを騙る詐欺メールが学内のメールアドレスに送...</summary>
    <author>
        <name>hideaki</name>
        
    </author>
    
        <category term="セキュリティ情報" scheme="http://www.sixapart.com/ns/types#category" />
    
    
    <content type="html" xml:lang="ja" xml:base="https://www.cc.uec.ac.jp/blogs/news/">
        <![CDATA[<p>2026年 8月25日に三井住友カードを騙る詐欺メールが学内のメールアドレスに送信されてきていることを確認しました。サンプルとして一部を示します。</p>
<hr>
<a id="1">No.1</a><br />
09:21:15着信
<blockquote>
From: トーポサ員会 ドーカ 友住井 三 &lt;noreply@mail06.ojmikhx.cn&gt;<br />
Subject: Vポイン ト有効期限が迫っています｜お早めにご利用くださいNo.2204883
<br />
<br />
<img src="/blogs/news/screenshot2026082502.png">
</blockquote>
リンク先は詐欺サイトが動作しています。
<hr>
<p>
他にもある可能性があります。全学メールゲートウェイにてSubjectに[SPAM]が挿入されているものもあります。<br />
本学構成員の方で万が一、ID・パスワード、クレジットカード番号等を送ってしまった方は至急<a href="https://www.cc.uec.ac.jp/contact/">情報基盤センター</a>にご連絡ください。</p>]]>
        
    </content>
</entry>

<entry>
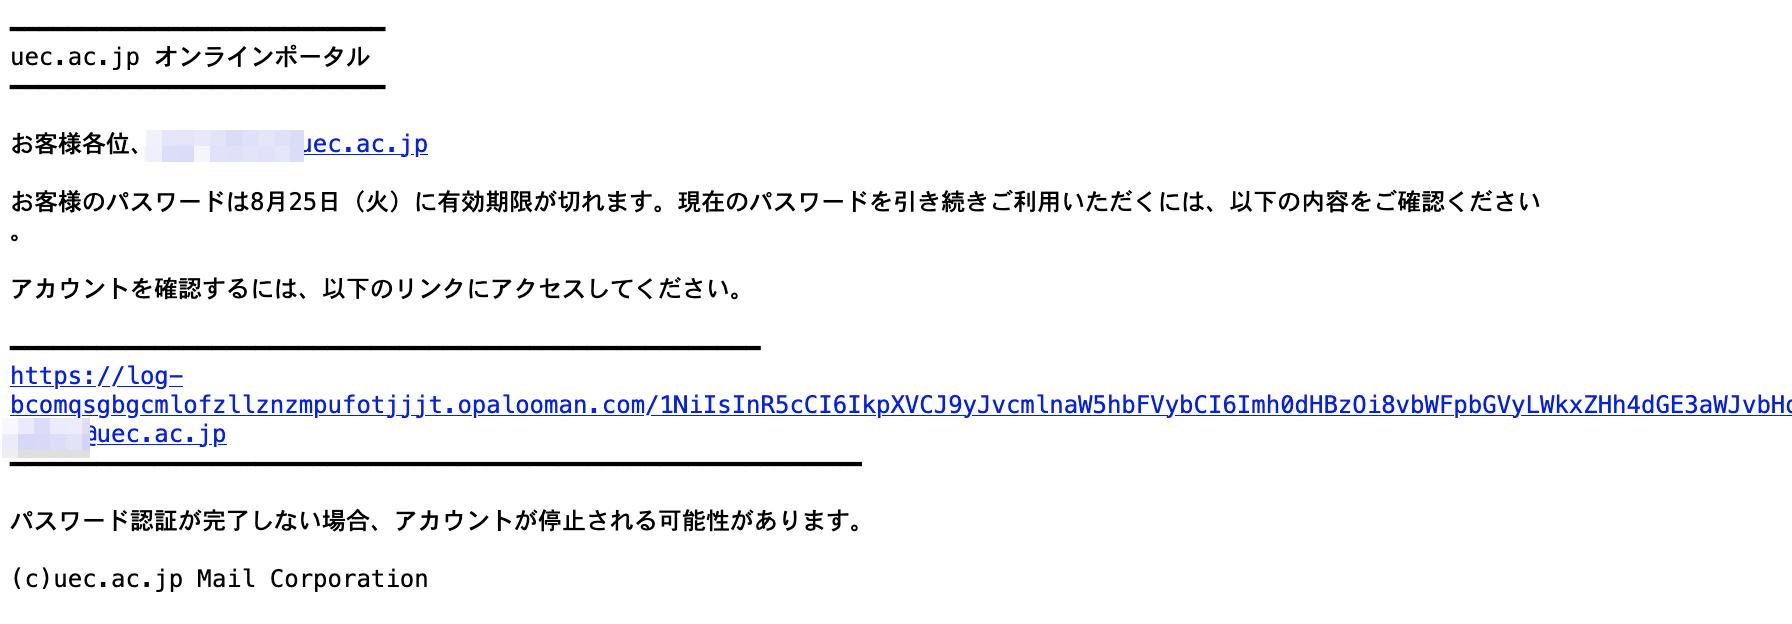
    <title>【2026/08/25 10:20】メールIDとパスワードを窃取する詐欺メールに関する注意喚起</title>
    <link rel="alternate" type="text/html" href="https://www.cc.uec.ac.jp/blogs/news/2026/08/20260825emailphishing.html" />
    <id>tag:www.cc.uec.ac.jp,2026:/blogs/news//6.11785</id>

    <published>2026-08-25T02:33:03Z</published>
    <updated>2026-08-25T02:43:50Z</updated>

    <summary>2026年 8月25日にメールIDとパスワードを窃取する詐欺メールが学内のメール...</summary>
    <author>
        <name>hideaki</name>
        
    </author>
    
        <category term="セキュリティ情報" scheme="http://www.sixapart.com/ns/types#category" />
    
    
    <content type="html" xml:lang="ja" xml:base="https://www.cc.uec.ac.jp/blogs/news/">
        <![CDATA[<p>2026年 8月25日にメールIDとパスワードを窃取する詐欺メールが学内のメールアドレスに送信されてきていることを確認しました。サンプルとして一部を示します。</p>
<hr>
<a id="1">No.1</a><br />
10:17:25着信
<blockquote>
From: uec.ac.jp メールサポート &lt;phuytcln@latimerlawfirm.com&gt;<br />
Subject: 【重要】メールボックスサービス期限切れのお知らせ（再有効化が必要です
<br />
<br />
<img src="/blogs/news/screenshot2026082501.png">
リンク先は詐欺サイトが動作しています。
</blockquote>
<hr>
<p>
他にもある可能性があります。全学メールゲートウェイにてSubjectに[SPAM]が挿入されているものもあります。<br />
本学構成員の方で万が一、ID・パスワード等を送ってしまった方は至急<a href="https://www.cc.uec.ac.jp/contact/">情報基盤センター</a>にご連絡ください。</p>]]>
        
    </content>
</entry>

<entry>
    <title>【2026/08/25 5:40】本学学長を騙る詐欺メールに関する注意喚起</title>
    <link rel="alternate" type="text/html" href="https://www.cc.uec.ac.jp/blogs/news/2026/08/20260825becmail.html" />
    <id>tag:www.cc.uec.ac.jp,2026:/blogs/news//6.11784</id>

    <published>2026-08-24T23:16:53Z</published>
    <updated>2026-08-24T23:18:54Z</updated>

    <summary>2026年 8月25日に本学学長を騙る詐欺メールが学内のメールアドレスに送信され...</summary>
    <author>
        <name>hideaki</name>
        
    </author>
    
        <category term="セキュリティ情報" scheme="http://www.sixapart.com/ns/types#category" />
    
    
    <content type="html" xml:lang="ja" xml:base="https://www.cc.uec.ac.jp/blogs/news/">
        <![CDATA[<p>2026年 8月25日に本学学長を騙る詐欺メールが学内のメールアドレスに送信されてきていることを確認しました。決して返信等を行わないようにしてください。</p>
<hr>
05:32:59着信
<blockquote>
From: 村松 正和 &lt;evelynmyers198942@gmail.com&gt;<br />
Subject: 国立大学法人電気通信大学
<br />
<br />
<img src="/blogs/news/screenshot2026082500.png">
</blockquote>
<hr>
<p>
他にもある可能性があります。全学メールゲートウェイにてSubjectに[SPAM]が挿入されているものもあります。<br />
本学構成員の方で万が一、返信してしまった方は至急<a href="https://www.cc.uec.ac.jp/contact/">情報基盤センター</a>にご連絡ください。</p>]]>
        
    </content>
</entry>

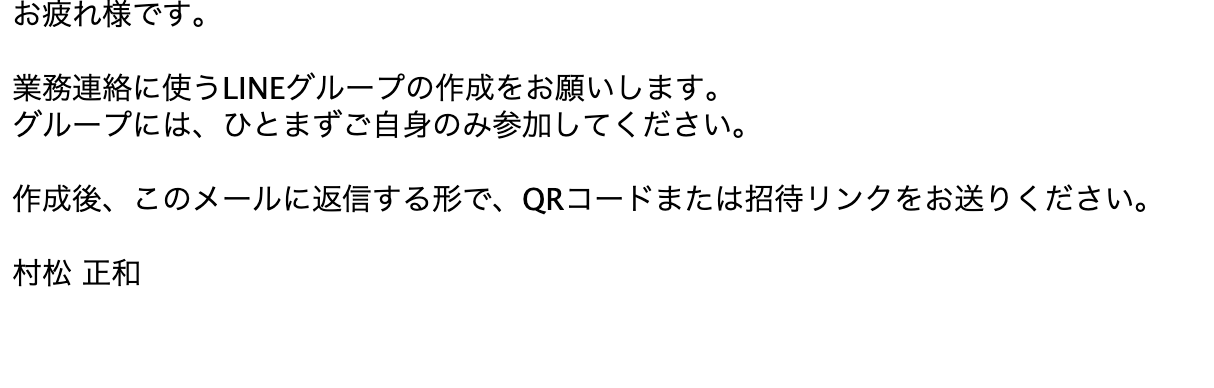
</feed>